企業の顧客情報や従業員の個人情報、取引先との契約書、営業秘密などが外部に流出したとき、経営者や担当者は何から始めればよいのでしょうか。
警察へ連絡するべきなのか、個人情報保護委員会への報告義務があるのか、それともセキュリティ会社へ調査を依頼するのが先なのか、突然の事故では判断に迷うこともあるでしょう。
さらに、セキュリティソフトを導入していれば防げたのか、外部の専門会社に任せれば安心なのかという疑問も生まれます。
実際には、情報漏えいの原因は不正アクセスだけではありません。従業員による誤送信、クラウドの公開設定ミス、委託先での事故、盗難など、原因によって必要な対応が異なります。
今回は、情報漏えい発生時の初動対応、法律上の報告義務、原因究明、再発防止策、外部専門会社の活用まで詳しく解説します。
CBS│企業ブランディング支援™
✦ CHRISTMAS SECURITY SELECTION ✦
🎄 Amazonスマイルセール
終了まであと2日! 🎁
経営者・経理担当者・ セキュリティ担当者の皆さまへ
会社の情報管理や日々の業務環境を 見直したいとお考えの方で、 まだAmazonスマイルセールを ご覧になっていない方はいらっしゃいませんか。 セール終了が近づいているこの機会に、 職場の安全対策に役立つ商品を ぜひ一度ご確認ください。
情報漏えい対策は、 パソコンの盗難防止、機密書類の適切な廃棄、 重要データのバックアップなど、 身近な取り組みから始められます。 今回はCBSが選んだ3商品をご紹介します。 必要な備品の購入や更新をお考えの方は、 ぜひ参考にしてください。
SECURITY ITEM 01
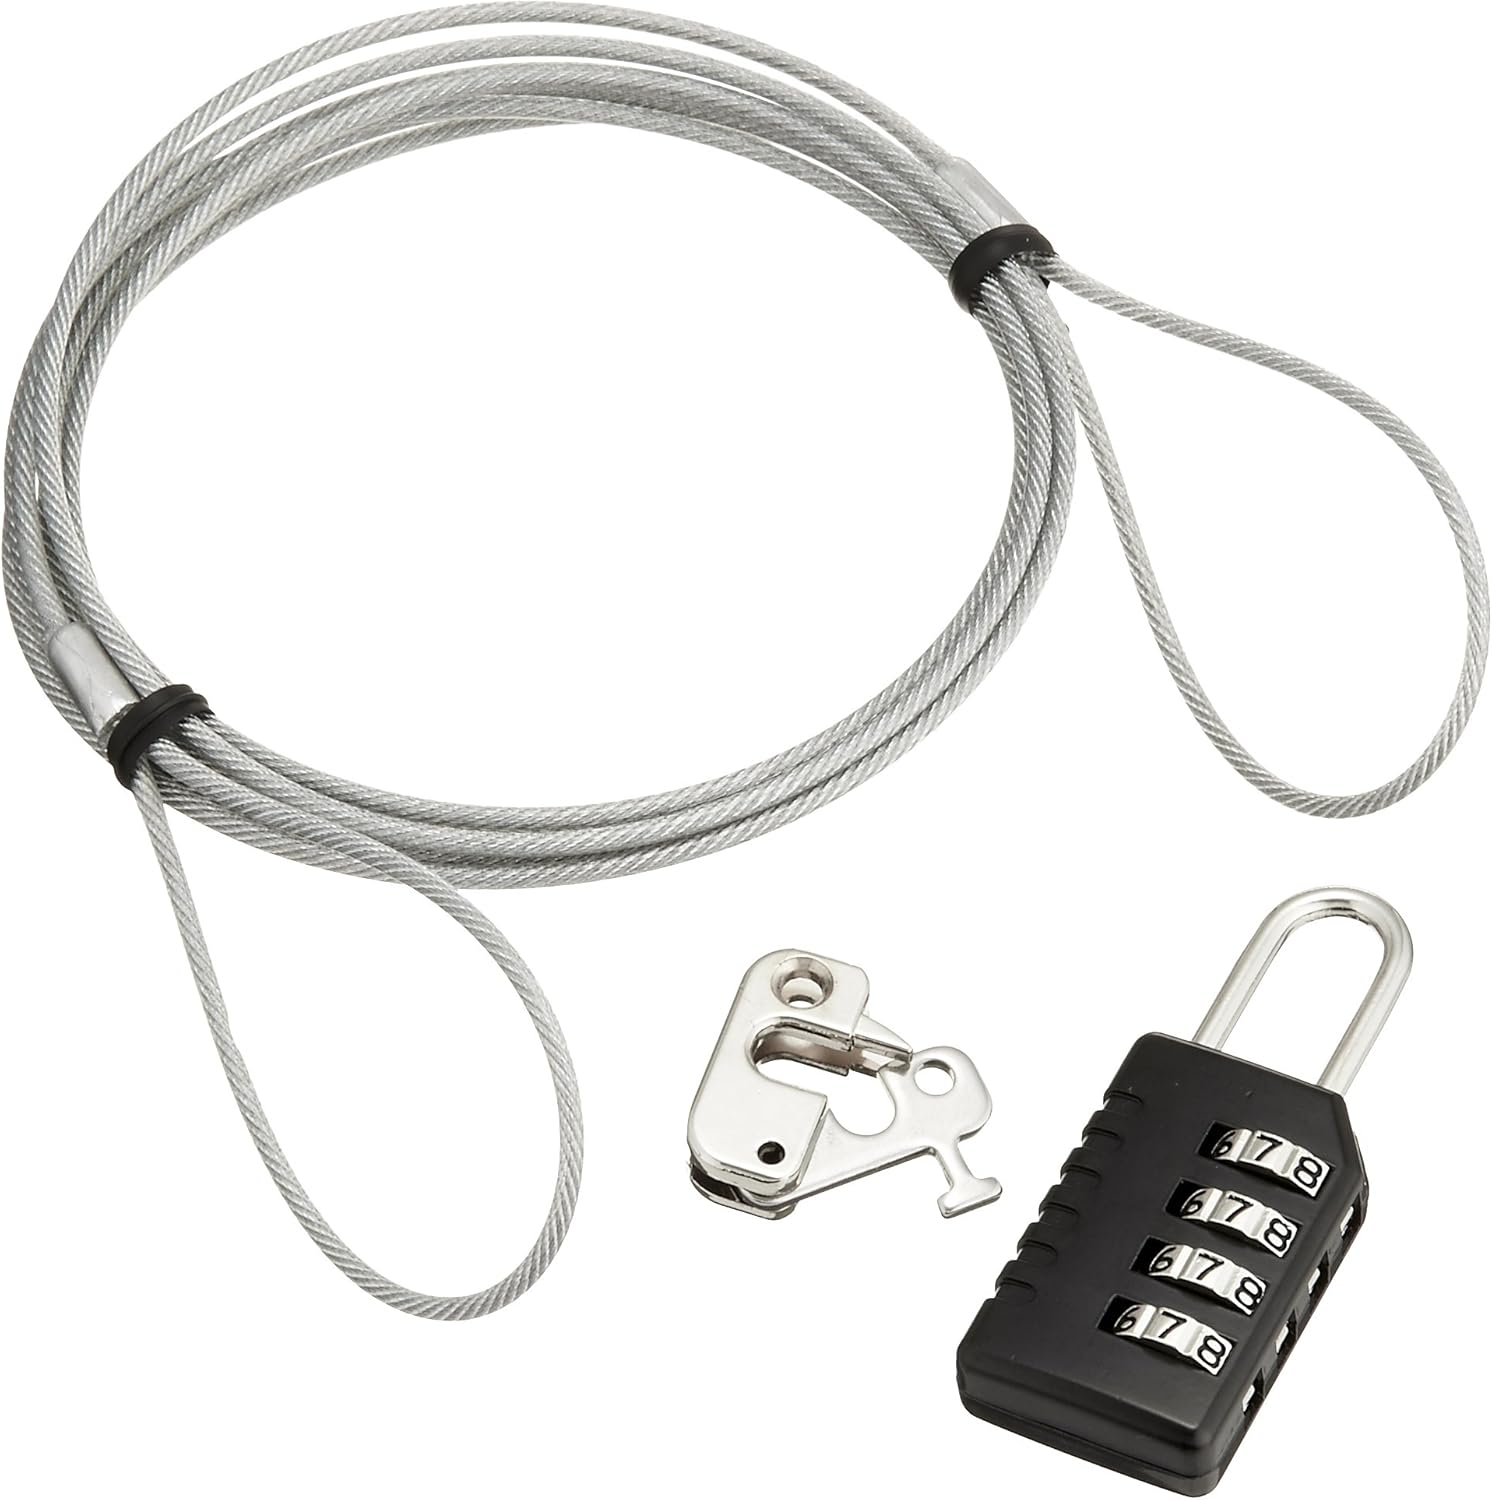
サンワサプライ パソコンセキュリティワイヤーロック (ワイヤー/ダイヤル錠/取付金具セット) SL-58
ノートパソコンなどの持ち去り対策に 役立つダイヤル錠付きワイヤーロック。 オフィスや共有スペースで使用する 端末を物理的に固定し、 盗難リスクの軽減につなげます。 使用する端末との適合性をご確認ください。
🛒 Amazonで商品を見るSECURITY ITEM 02
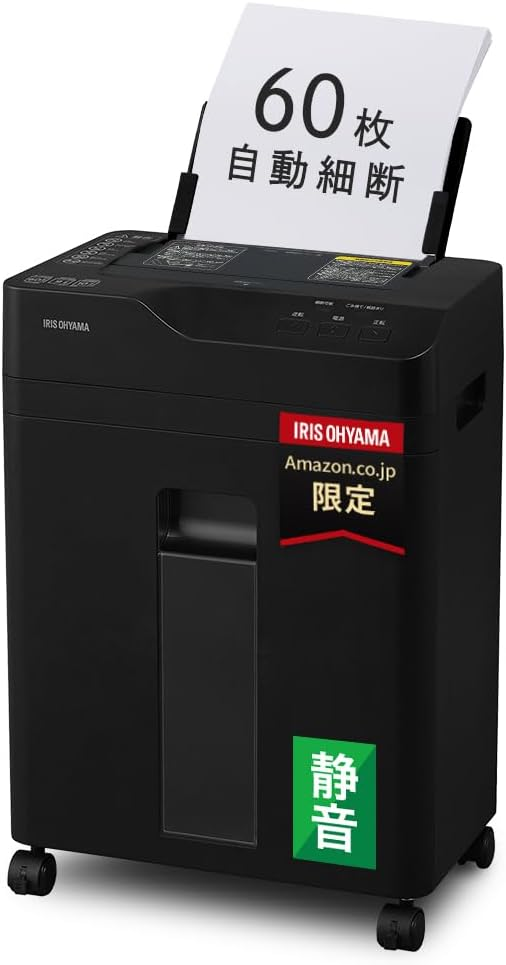
【Amazon.co.jp限定】 アイリスオーヤマ オートフィードシュレッダー 業務用 クロスカット 自動紙送り・オートリバース 自動細断60枚 AZ-AFSB60C ブラック
顧客情報や取引書類の廃棄に役立つ オートフィードシュレッダー。 最大60枚の自動細断に対応し、 書類処分の手間を軽減します。 クロスカット方式で、 日常的なオフィスの情報管理を サポートします。
🛒 Amazonで商品を見るSECURITY ITEM 03
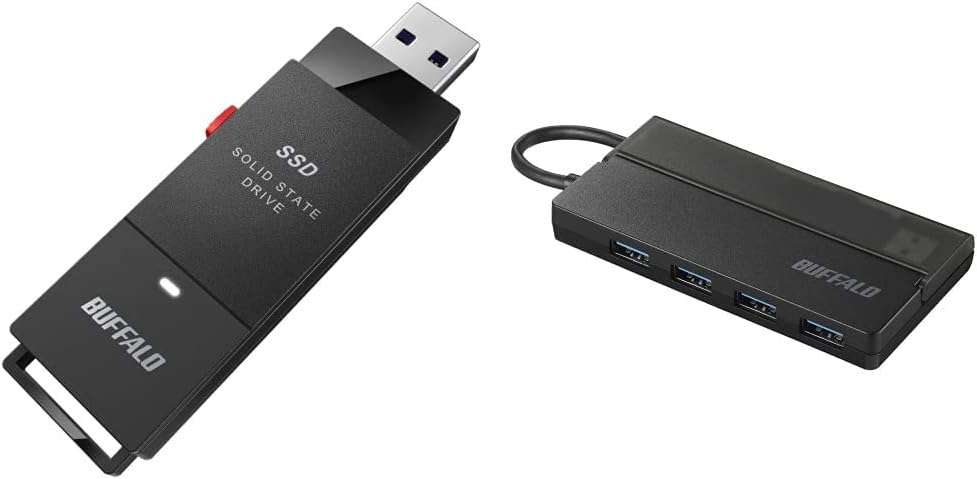
バッファロー SSD 外付け 1.0TB 小型 コンパクト ポータブル PS5/PS4対応 (メーカー動作確認済) USB3.2Gen1 ブラック
業務データのバックアップ先として 活用できる1.0TBの外付けSSD。 コンパクトで持ち運びやすく、 データ保存にも便利です。 機密情報を保存する場合は、 暗号化やアクセス管理、 適切な保管を徹底してください。
🛒 Amazonで商品を見る
企業の信用を守り、 その未来を支えるために。
CBS│企業ブランディング支援™は、 企業の信用とブランド価値を守ることを 大切にしています。 情報セキュリティへの備えをはじめ、 経営に役立つ制度や社会の動向、 業務環境の改善につながる商品など、 さまざまな情報をこれからも 丁寧にお届けしてまいります。
信頼される企業づくりを、これからも。
【広告・アフィリエイトについて】
当サイトではAmazonアソシエイトによる
アフィリエイト広告を掲載しています。
Amazonのアソシエイトとして、
CBS│企業ブランディング支援™は
適格販売により収入を得ています。
商品の価格・在庫・割引率・セール対象状況は
変更される場合があります。
最新情報は各商品ページでご確認ください。
✦ この記事をInstagramでもご紹介しています ✦
情報漏えい発生時の対応や相談先を、
5つのポイントにまとめました。
ぜひInstagramの投稿もご覧ください。
会社の情報漏えいが発生したら、最初に何をすればよい?
情報漏えいが疑われたら、最初に必要なのは被害の拡大防止と証拠の保全です
例えば、社員のパソコンに突然身代金を要求する画面が表示されたり、取引先から「御社の社員を名乗る不審なメールが届いた」と連絡が入ったりした場合、単なるパソコンの不具合として処理してはいけません。
すでに第三者が社内システムへ侵入し、顧客情報を持ち出している可能性もあります。
ただし、ここで慌ててパソコンを初期化したり、サーバーのログを削除したりすると、侵入経路や被害範囲を特定するための証拠が失われるおそれがあります。
まずは情報システム担当者やセキュリティ責任者へ連絡し、経営者を含めた対応体制を立ち上げてください。
感染や侵入が疑われる端末は、必要に応じて社内ネットワークやインターネットから切り離します。ただし、電源を切ると失われる証拠もあるため、可能であれば専門家の指示を受けながら対応することが望ましいでしょう。
情報漏えいが発覚した直後の対応手順
| 時点 | 実施すること | 具体的な対応 |
|---|---|---|
| 発覚直後 | 被害拡大の防止 | 不審な通信の遮断、侵害されたアカウントの無効化、影響端末の隔離 |
| 初動対応 | 証拠保全 | アクセスログ、認証履歴、メール、警告画面、通信記録の保存 |
| 同時並行 | 社内報告 | 経営者、情報システム部門、法務部門、個人情報保護管理者への連絡 |
| 初期調査 | 被害範囲の確認 | 対象システム、情報の種類、対象人数、流出の可能性を調査 |
| 速やかに | 外部相談 | IPA、警察、専門セキュリティ会社、必要に応じて弁護士へ相談 |
| 法定期限内 | 行政報告 | 個人情報保護法などに基づく報告義務を判定し、必要な報告を実施 |
| 復旧段階 | 安全確認 | 侵入経路の閉鎖、認証情報の変更、安全なバックアップからの復旧 |
この表は対応の目安であり、法律上の報告期限とは別のものです。実際の事故では、証拠保全、被害拡大防止、法令対応を同時に進める必要があります。
相談先① IPAの不正アクセス特別相談窓口
会社のサーバーに不審なアクセス履歴が残っている、従業員のアカウントが第三者に使用された形跡がある、顧客情報が外部へ流出した可能性がある。このような事態が発生したとき、企業が技術的な初動対応について相談できる公的窓口が、独立行政法人情報処理推進機構(IPA)の「不正アクセス特別相談窓口」です。
IPAは2026年10月16日、国内企業で不正アクセスによる個人情報漏えいが相次いでいる状況を受け、全国の企業・組織を対象に同窓口を開設しました。
同年11月6日に更新された公式案内では、実際に不正アクセスの被害を受けている企業だけでなく、被害を受けた可能性がある企業も相談対象とされています。
つまり、顧客情報が流出したことを完全に証明できていない段階でも、疑わしい事象が確認されていれば相談できます。
IPA不正アクセス特別相談窓口の連絡先
| 項目 | 内容 |
|---|---|
| 運営機関 | 独立行政法人情報処理推進機構(IPA) |
| 窓口名 | 不正アクセス特別相談窓口 |
| 電話番号 | 03-6759-5760 |
| メールアドレス | incident-support@ipa.go.jp |
| 電話受付時間 | 平日9時30分~17時30分 |
| 受付時間外 | 12時~13時、土日祝日等 |
| 相談対象 | 不正アクセスの被害を受けている、またはその可能性がある全国の企業・組織 |
| 公式サイト | IPA 不正アクセス対策特設サイト |
メールでも相談できますが、回答が翌営業日以降になる場合があります。緊急性が高い場合は、電話で相談できる時間帯に連絡するとともに、社内で被害拡大防止を進める必要があります。
具体的に何を相談できるのでしょうか
例えば、企業の情報システム担当者が、深夜に海外のIPアドレスから管理者アカウントへのログインが成功していたことを発見したとします。
この時点では、第三者が実際に顧客情報を閲覧したのか、ファイルをダウンロードしたのか、ほかのシステムへ侵入したのかは分かりません。
そのような場合に、確認された事象を説明し、不正アクセスの可能性や初動対応について助言を受けることができます。
また、ランサムウェアによって社内のファイルが暗号化された場合には、被害拡大を防ぐための応急処置について相談することも可能です。
IPAは、必要に応じてインシデント対応を行う専門業者の一覧や、ほかに相談・報告すべき機関も案内しています。
ただし、IPAが直接企業のサーバーへ接続し、侵入経路の詳細調査やデータ復旧を代行するサービスではありません。
相談する前に準備しておきたい情報
相談を円滑に進めるためには、異常に気付いた日時、対象となるシステム、確認された警告や不審な通信、影響を受けた可能性がある情報の種類、これまでに実施した対処を整理しておくと役立ちます。
例えば、「11月10日午前8時に顧客管理システムで不審なログインを確認し、管理者アカウントを停止した。現在、顧客情報が閲覧されたかどうかは調査中」というように、時系列に沿って説明できる状態が望ましいでしょう。
原因が分からない場合は、無理に断定する必要はありません。
不明な事項を不明と伝えることも、適切な初動判断につながります。
相談後に企業が実施すること
IPAから助言を受けた後は、社内の情報システム担当者や外部専門会社と連携し、被害の封じ込め、証拠保全、原因調査、復旧作業を進めます。
また、個人データが漏えいした可能性がある場合は、個人情報保護法に基づく報告義務についても並行して確認しなければなりません。
IPAへの相談は、行政機関への法定報告や警察への通報の代わりにはなりません。
相談先② 警察庁・都道府県警察のサイバー犯罪相談窓口
会社の情報漏えいが、第三者による不正アクセス、ランサムウェア攻撃、詐欺、情報の不正な持ち出しなどによって発生した可能性がある場合には、警察への相談も検討する必要があります。
警察庁は、サイバー事案について全国共通のオンライン受付窓口を設けており、各都道府県警察への通報、相談、情報提供を受け付けています。
ここで理解しておきたいのは、警察への相談と被害届の提出は同じ手続きではないということです。
相談は、被害の可能性や対応方法について助言を求めるものです。一方、被害届は、具体的な犯罪被害について警察へ申告する手続きとなります。
警察への主な連絡先
| 項目 | 内容 |
|---|---|
| 緊急でない警察相談 | #9110(警察相談専用電話) |
| 緊急通報 | 110(人命に関わるなど緊急の場合) |
| サイバー事案のオンライン受付 | 警察庁 サイバー事案に関する相談窓口 |
| 被害届の提出 | 最寄りの警察署等へ連絡 |
| 都道府県警察の連絡先 | 上記の警察庁公式ページから確認 |
#9110は一般的な警察相談のための電話番号です。地域や受付時間によって案内方法が異なる場合があるため、具体的なサイバー犯罪被害については、所在地を管轄する警察署や都道府県警察のサイバー犯罪相談窓口を確認してください。
どのような事故で警察に相談するべきでしょうか
例えば、会社のサーバーに第三者が侵入し、顧客情報を持ち出した形跡が確認された場合、不正アクセス禁止法違反などの犯罪が関係している可能性があります。
また、ランサムウェアによって業務システムが暗号化され、攻撃者から金銭を要求された場合には、企業活動が妨害されているだけでなく、情報の窃取や脅迫が行われているおそれもあります。
退職した従業員が会社の顧客情報を無断で持ち出し、競合企業へ提供した疑いがある場合にも、事実関係や情報の性質によっては犯罪が問題となる可能性があります。
ただし、すべての社内規則違反が直ちに犯罪になるわけではありません。
不正アクセスの有無、営業秘密としての管理状況、情報の取得方法などを確認し、必要に応じて警察や弁護士に相談することが重要です。
警察へ提出するために保存しておきたい証拠
不正アクセスが疑われる場合、ログイン履歴、通信ログ、システムの警告、攻撃者から届いたメール、身代金要求画面などは、事実関係を確認するための重要な資料となります。
例えば、管理者アカウントに対して海外から大量のログイン試行が行われ、その直後に顧客情報がダウンロードされていた場合、認証履歴とファイル操作履歴を組み合わせることで、被害の経緯を調べられる可能性があります。
しかし、攻撃を受けたパソコンを慌てて初期化したり、サーバーを再構築して元のログを消してしまったりすると、原因究明が難しくなるおそれがあります。
そのため、被害拡大防止を優先しながら、可能な範囲で証拠を保全してください。
証拠保全の方法が分からない場合は、警察やデジタルフォレンジックの専門会社へ相談することが望ましいでしょう。
オンライン受付と被害届の違い
警察庁のオンライン受付では、サイバー事案について「通報」「相談」「情報提供」の区分から手続きを行えます。
申請時には、対象となる都道府県警察本部や警察署を選択する仕組みとなっています。
ただし、オンラインで相談や通報を行っただけで、正式な被害届の提出が完了するとは限りません。
被害届を提出する場合は、最寄りの警察署等に連絡し、必要な手続きや持参資料について確認してください。
警察への相談だけで会社のシステムが復旧するわけではありません
警察は犯罪の捜査や被害相談を担当しますが、企業のサーバーを復旧したり、業務システムの安全性を保証したりすることが主な役割ではありません。
したがって、犯罪が疑われる場合には警察への相談を進めながら、別途、専門会社などによる技術調査と復旧作業を実施する必要があります。
また、個人データの漏えいについて行政報告が必要な場合、警察に相談したことを理由に報告期限が延長されるわけではない点にも注意してください。
相談先③ 個人情報保護委員会の相談窓口
会社が保有する顧客情報や従業員情報が外部に流出した場合、技術的な調査だけでなく、個人情報保護法に基づく報告義務や本人への通知義務について確認する必要があります。
その際の公的な相談先が、個人情報保護委員会です。
個人情報保護委員会は、個人情報の適正な取扱いを確保するための行政機関であり、事業者からの個人情報保護法に関する質問などを受け付けています。
ただし、個人情報保護委員会への電話相談と、法令に基づく漏えい等報告は別の手続きです。
個人情報保護委員会の連絡先
| 項目 | 内容 |
|---|---|
| 行政機関 | 個人情報保護委員会 |
| 相談窓口 | 個人情報保護法相談ダイヤル |
| 電話番号 | 03-6457-9849 |
| 受付時間 | 平日9時30分~17時30分 |
| 休業日 | 土日祝日・年末年始 |
| 電話案内 | 民間事業者の個人情報の取扱いに関する相談は音声案内の「1」 |
| 相談窓口 | 個人情報保護法相談ダイヤル |
| 漏えい等報告 | 漏えい等の対応・報告フォーム |
相談ダイヤルでは、個人情報保護法やガイドライン、Q&Aの内容に基づく説明を受けられます。
ただし、個別の事故について、企業の対応が適法か違法かを確定的に判断してもらう窓口ではありません。
そのため、具体的な法的責任や契約上の問題については、弁護士への相談も必要になる場合があります。
どのような情報が流出すると報告義務が生じるのでしょうか
例えば、顧客管理システムに保存された氏名、住所、電話番号、メールアドレスなどが不正アクセスによって外部に持ち出された場合、個人情報保護法に基づく報告対象となる可能性があります。
特に、要配慮個人情報を含む漏えい等、財産的被害のおそれがある漏えい等、不正の目的による漏えい等、1,000人を超える漏えい等については、法令上の報告義務を確認しなければなりません。
ここで注意したいのは、流出した人数だけで判断してはいけないことです。
例えば、顧客情報が50人分しか含まれていなくても、第三者による不正アクセスで持ち出された場合には、報告対象となる可能性があります。
一方、すべての誤送信や情報紛失について、必ず個人情報保護委員会への報告義務が生じるわけではありません。
対象となる情報の性質、漏えい等の原因、被害のおそれを確認する必要があります。
報告期限はいつまででしょうか
個人情報保護委員会の公式案内では、報告対象となる事態について、まず速やかに速報を行い、その後、必要な調査結果を確報として提出することが求められています。
速報は、事態を知った日から概ね3~5日以内が目安です。
確報は原則30日以内ですが、不正の目的による漏えい等のおそれがある事態では60日以内となります。
例えば、11月10日に不正アクセスによる顧客情報流出の可能性を認識した場合、原因調査が完了していなくても、速報に向けた準備を進めなければなりません。
調査結果が出るまで何週間も待ってから初めて報告するという対応では、法定の期限に間に合わないおそれがあります。
電話で相談すれば報告義務を果たしたことになるのでしょうか
いいえ。相談ダイヤルへの電話は、原則として正式な漏えい等報告の提出に代わるものではありません。
報告義務がある場合には、個人情報保護委員会の公式サイトで案内されている報告フォームなどを使用して手続きを行います。
また、金融、医療、通信など一部の業種では、権限を委任された所管省庁等が報告先となる場合があります。
そのため、自社の事業がどの報告制度に該当するのか、事前に確認しておくことが重要です。
本人への通知はどのように行うのでしょうか
報告対象となる個人データの漏えい等では、原則として本人への通知も必要になります。
例えば、顧客の住所や電話番号、決済に関する情報が流出した場合、顧客は不審な電話、フィッシングメール、不正利用などの二次被害を受ける可能性があります。
企業は、確認できた事実を基に、どのような情報が影響を受けたのか、どのような被害のおそれがあるのか、本人が注意すべき事項は何かを整理し、適切に通知する必要があります。
ただし、調査中の情報を確定事実として説明することは避けなければなりません。
また、本人への通知が困難な場合には、法令上認められる代替措置について検討することになります。
個人情報保護委員会への報告は、企業の信用回復を目的とした任意の広報活動ではなく、法律に基づく手続きです。
報告義務がある場合には、経営者や担当者の判断だけで先送りせず、期限内に必要な対応を進めてください。
相談先④ セキュリティ専門会社と弁護士への依頼
情報漏えいが発生したとき、社内の情報システム担当者だけでは対応が難しい場合があります。
例えば、サーバーへの侵入経路が分からない、顧客情報が実際に持ち出されたか確認できない、ランサムウェアによって複数の業務システムが停止しているといったケースです。
このような場合には、サイバーセキュリティの専門会社へ調査を依頼することを検討してください。
また、個人情報保護法に基づく報告義務、顧客や取引先への説明、損害賠償、委託契約上の責任などが問題となる場合には、弁護士への相談も重要です。
ただし、セキュリティ専門会社と弁護士は、それぞれ担当する専門領域が異なります。
セキュリティ専門会社は何を調査するのでしょうか
セキュリティ専門会社の中には、デジタルフォレンジックやインシデントレスポンスと呼ばれる専門業務を提供する事業者があります。
デジタルフォレンジックは、パソコン、サーバー、通信記録などに残された電子的な証拠を分析し、事故の経緯や被害範囲を明らかにするための調査です。
例えば、攻撃者が最初に侵入した日時、悪用されたアカウント、実行された不審なプログラム、外部へ送信された可能性があるデータなどを調べます。
一方、インシデントレスポンスは、事故の発生を受けて、被害拡大防止、調査、復旧、再発防止などを進める対応活動です。
専門会社によって提供できるサービスは異なるため、契約前に調査範囲や対応内容を確認する必要があります。
専門会社への相談先と探し方
| 相談先・探し方 | 内容 | 連絡先・確認先 |
|---|---|---|
| IPA不正アクセス特別相談窓口 | インシデント対応専門業者の一覧を紹介 | 03-6759-5760 |
| IPA不正アクセス対策特設サイト | 事故対応に関する公的案内、専門業者の情報 | IPA公式サイト |
| 既存のIT保守会社・システム開発会社 | 自社システムの構成確認、ログ保全、復旧支援の相談 | 契約書・保守契約に記載された緊急連絡先 |
| 契約中のクラウドサービス事業者 | 不正ログイン調査、アクセス履歴、アカウント保護など | 各サービスの管理画面・公式サポート窓口 |
| サイバー保険の契約先 | 事故対応費用、専門会社紹介、補償条件の確認 | 保険証券・契約者向け事故受付窓口 |
| デジタルフォレンジック専門会社 | 侵入経路、被害範囲、証拠の調査 | IPAが案内する業者一覧等から選定 |
民間のセキュリティ専門会社については、全国共通の相談電話番号が存在するわけではありません。
そのため、契約している事業者がない場合には、IPAの相談窓口で専門業者の案内を受ける方法が考えられます。
また、すでにサイバー保険へ加入している企業では、保険会社が指定または紹介する専門会社への連絡が必要になる場合があります。
保険契約によっては、事前承認を受けずに調査費用を支出すると、補償の対象にならない可能性もあるため、契約条件を確認してください。
専門会社へ依頼すると、どのような順番で調査が進むのでしょうか
最初に、事故の概要、影響を受けたシステム、現在の稼働状況、実施済みの対処などを確認します。
次に、必要な証拠を保全し、攻撃者の侵入経路や不正な操作の有無を調べます。
そのうえで、攻撃者が利用したアカウントや脆弱性を特定し、必要な封じ込め措置を実施します。
例えば、VPN機器の脆弱性が侵入経路だった場合、単にパソコンのウイルスを駆除するだけでは問題が解決しません。
侵入に利用された機器の修正や更新、認証情報の変更、ほかのシステムへの侵害拡大の確認が必要になります。
調査が進んだ段階では、影響を受けた情報の種類、流出の可能性、復旧方法、再発防止策などを整理し、必要に応じて報告書を作成します。
この報告書は、経営判断、取引先への説明、行政報告、法的対応などに活用できる場合があります。
弁護士には何を相談するのでしょうか
弁護士は、情報漏えいに伴う法律上の問題について助言する役割を担います。
例えば、顧客情報が外部へ流出した場合、個人情報保護法に基づく報告義務や本人通知の内容について相談できます。
また、取引先との契約書に情報漏えい時の通知条項がある場合には、契約上の義務や責任について検討する必要があります。
さらに、情報漏えいによって取引先に損害が生じた場合、損害賠償請求への対応や、企業が負う法的責任の範囲が問題となることもあります。
従業員による情報の不正持ち出しが疑われる場合には、労働契約、秘密保持契約、不正競争防止法などの観点から検討することになります。
弁護士への相談先
| 相談先 | 主な相談内容 | 連絡先 |
|---|---|---|
| 顧問弁護士 | 自社の契約内容、顧客対応、行政報告、法的責任 | 顧問契約に記載された連絡先 |
| 日本弁護士連合会 | 弁護士会や法律相談窓口の案内 | 日本弁護士連合会公式サイト |
| 各都道府県の弁護士会 | 企業法務や情報漏えいに関する法律相談先の確認 | 日本弁護士連合会公式サイトから各弁護士会を確認 |
| 法テラス | 利用可能な法的支援制度や相談先の案内 | 法テラス公式サイト |
企業向けの法律相談は、相談内容や事業規模によって利用できる窓口や料金が異なります。
特に重大な情報漏えいでは、個人情報保護法やサイバーセキュリティ、企業法務に詳しい弁護士を選ぶことが望ましいでしょう。
専門会社と弁護士は、どちらを先に呼ぶべきでしょうか
これは事故の状況によって異なります。
例えば、ランサムウェアによって業務システムが停止している場合、被害拡大防止や復旧のため、技術的な専門家への連絡を急ぐ必要があります。
一方、大量の顧客情報が流出した可能性があり、法定報告期限や取引先への通知が問題となっている場合には、法務担当者や弁護士による確認も同時に進めることが合理的です。
重大な事故では、技術調査がすべて終わるまで法律上の対応を待つのではなく、両者が連携して対応することが望まれます。
専門会社へ外注しても、企業自身の責任がなくなるわけではありません
外部の専門会社へ調査を委託しても、顧客情報をどのように管理するのか、事故発生時にどのような説明を行うのか、どの程度の費用をかけて復旧するのかという判断は、企業自身が行う必要があります。
また、専門会社の調査によって、情報漏えいがなかったと完全に証明できるとは限りません。
ログが残っていない場合や、攻撃者が痕跡を削除している場合には、被害範囲を確定できないこともあります。
そのため、調査報告書では、確認できた事実、推定される原因、確認できなかった事項を区別することが重要です。
CBSでは、情報漏えいが発生した場合、IPAや警察などの公的機関への相談と、専門会社による技術調査、弁護士による法的対応を必要に応じて組み合わせることが、被害の拡大防止と企業の信用を守るための現実的な対応だと考えます。
情報漏えいには報告義務がある?
すべての情報漏えいについて、行政機関への報告が義務になるわけではありません
まず確認したいのは、流出した情報が個人情報保護法上の「個人データ」に該当するかどうかです。
例えば、顧客管理システムに登録された氏名、住所、電話番号、メールアドレスなどは、個人データに該当する場合があります。
一方、企業の製造技術や未公開の営業戦略だけが流出した場合には、個人情報保護法の漏えい等報告義務とは別に、営業秘密の保護、契約上の通知義務、業法上の報告義務などを検討する必要があります。
つまり、「情報が漏れた」という事実だけで判断せず、情報の種類、漏えいの原因、被害の規模、適用される法律を整理することが出発点となります。
個人情報保護法で報告義務が生じる主な4つの事態
| 対象となる事態 | 具体例 | 判断のポイント |
|---|---|---|
| 要配慮個人情報を含む漏えい等 | 従業員の健康診断結果や病歴などの流出 | 対象人数が少なくても報告対象になり得る |
| 財産的被害のおそれがある漏えい等 | クレジットカード情報や決済に利用できる認証情報の流出 | 不正利用による金銭的被害のおそれ |
| 不正の目的による漏えい等 | 不正アクセスによる顧客情報の窃取、従業員による不正持ち出し | 人数に関係なく対象となり得る |
| 1,000人を超える漏えい等 | 大量の顧客メールアドレスを誤って公開 | 原則として1,000人を超える本人が対象 |
ここで特に注意したいのが、1,000人という数字です。
「1,000人以下なら報告しなくてよい」という意味ではありません。
例えば、顧客100人分の個人データが不正アクセスによって窃取された場合、不正の目的による漏えい等に該当する可能性があるため、報告義務が生じ得ます。
また、実際に流出したことが確定していなくても、漏えい等のおそれがある段階で報告対象となる場合があります。
速報は概ね3~5日以内、確報は原則30日以内
個人情報保護委員会は、報告対象事態を知った場合、速やかに速報を行うよう案内しています。
実務上の目安は、事態を知ってから概ね3~5日以内です。
確報については、原則として事態を知った日から30日以内、不正の目的による漏えい等のおそれがある事態では60日以内とされています。
| 報告区分 | 期限 | 主な内容 |
|---|---|---|
| 速報 | 速やかに、概ね3~5日以内 | 発覚日時、事案概要、対象情報、想定される被害、初動対応など |
| 確報 | 原則30日以内 | 調査結果、原因、影響範囲、本人対応、再発防止策など |
| 不正目的による事態の確報 | 60日以内 | 不正アクセスなどに関する調査結果と必要事項 |
速報の段階ですべての原因が判明している必要はありません。
確認できている事実と未確認の事項を区別し、調査の進展に応じて追加報告することになります。
ただし、期限の起算点や具体的な報告先は事案によって異なるため、実際の事故では個人情報保護委員会の最新案内を確認してください。
本人への通知も必要になる場合がある
報告対象となる漏えい等では、原則として本人への通知も義務付けられています。
例えば、顧客の氏名、住所、決済情報が流出した場合、対象者が今後どのような被害を受ける可能性があるのか、企業としてどのような対応を行っているのかを伝える必要があります。
通知内容には、事案の概要、漏えいした情報の項目、原因、二次被害のおそれ、相談窓口などを含めることが考えられます。
ただし、本人への通知が困難な場合には、法令上認められる代替措置を検討することになります。
2026年10月からサイバー攻撃時の共通報告様式も利用可能に
2026年10月1日以降、個人情報保護委員会では、ランサムウェア事案に加え、その他のサイバー攻撃等事案についても共通様式を用いた報告が可能となっています。
企業が複数の行政機関へ報告しなければならない場合、報告書の作成負担を軽減するための仕組みです。
ただし、共通様式を利用できることと、すべての法令上の報告義務が自動的に履行されることは同じではありません。
報告先や提出方法、対象となる制度を確認する必要があります。
なぜ会社の情報は流出するのか?
情報漏えいの原因を正しく特定しなければ、同じ事故を繰り返す可能性があります
企業がセキュリティ対策を見直す際、「社員の注意不足だった」「ウイルスに感染した」という説明だけで調査を終わらせてしまうことがあります。
しかし、それでは再発防止につながりません。
例えば、従業員が偽メールのリンクを開いたことがきっかけであっても、なぜ不正ログインが成立したのか、なぜ大量の顧客情報へアクセスできたのか、なぜ異常な通信を検知できなかったのかという点まで調べる必要があります。
情報漏えいは、複数の弱点が重なって発生することが少なくありません。
原因① パスワードの窃取と不正ログイン
企業の情報漏えいを引き起こす原因の一つが、従業員やシステム管理者のID・パスワードを第三者に盗まれ、正規の利用者になりすましてログインされることです。
現在、多くの企業では、電子メール、顧客管理システム、会計ソフト、クラウドストレージ、勤怠管理など、さまざまな業務をインターネット上のサービスで行っています。
こうしたサービスは非常に便利ですが、攻撃者に認証情報を盗まれると、会社の建物に侵入しなくても、外部から重要な情報へアクセスされる可能性があります。
攻撃者はどのようにパスワードを盗むのでしょうか
代表的な方法が、フィッシングと呼ばれる手口です。
例えば、従業員のメールアドレスに「Microsoft 365のアカウントが停止されます」「セキュリティ確認のため再ログインしてください」といったメールが届いたとします。
メールにはログイン画面へのリンクが記載されていますが、実際には攻撃者が作成した偽サイトへ誘導する仕組みになっています。
従業員が本物の画面だと思い込み、会社のメールアドレスとパスワードを入力すると、その情報が攻撃者へ送信されてしまいます。
攻撃者は盗んだ認証情報を利用し、企業のメールやクラウドサービスへのログインを試みます。
ログインに成功すると、保存されたメールの閲覧、添付ファイルの取得、顧客情報のダウンロード、社内関係者へのなりすましメールの送信などが可能になる場合があります。
さらに、管理者アカウントが乗っ取られた場合には、ほかの利用者の設定変更やアクセス権限の操作にまで被害が広がるおそれがあります。
パスワードの使い回しが危険な理由
従業員が会社のシステムと私用サービスで同じパスワードを使用していた場合、別のサービスから流出した認証情報が企業システムへの侵入に悪用される可能性があります。
このように、流出したIDとパスワードの組み合わせを使って、別のサービスへのログインを試みる攻撃は「パスワードリスト攻撃」と呼ばれています。
例えば、従業員が私用の通販サイトで使用していたパスワードと、会社の業務システムのパスワードが同じだった場合、通販サイト側で発生した情報漏えいが企業の不正ログインにつながることも考えられます。
そのため、企業は従業員に対してパスワードの使い回しを禁止するだけでなく、パスワード管理ツールの導入や多要素認証の設定など、実際に守れる仕組みを整える必要があります。
多要素認証を導入すれば完全に防げるのでしょうか
多要素認証とは、パスワードに加えて、認証アプリや生体認証など、異なる種類の認証要素を組み合わせる方法です。
例えば、パスワードを盗まれたとしても、追加の認証を突破できなければ、攻撃者によるログインを防げる可能性が高まります。
ただし、多要素認証を導入していても、偽サイトを通じて認証情報やセッション情報を盗まれたり、利用者が不正な認証要求を承認してしまったりする場合があります。
そのため、可能なサービスではフィッシング耐性の高いパスキーやFIDO2方式の認証を採用し、管理者アカウントへのアクセス制限、不審なログインの監視なども組み合わせることが望まれます。
実際に不正ログインが疑われた場合の対処法
不正ログインが疑われた場合、まず影響を受けたアカウントの利用状況を確認し、必要に応じてアカウントの停止、パスワードの変更、既存セッションの無効化などを実施します。
ただし、攻撃者がログインしていた可能性のある端末からパスワードを変更すると、新しい認証情報まで盗まれるおそれがあります。
そのため、安全性を確認した別の端末から対応することが望ましいでしょう。
同時に、ログイン履歴、アクセス元IPアドレス、利用日時、ダウンロード履歴などを保存し、ほかのアカウントにも同様の被害が発生していないか調べます。
重要なのは、パスワードを変更して終わりにしないことです。攻撃者がどのように認証情報を入手し、ログイン後に何を行ったのかまで確認しなければ、情報漏えいの全体像を把握できません。
原因② VPN機器やサーバーの脆弱性
VPN機器やサーバーの脆弱性も、企業への不正アクセスにつながる重大な原因です。
VPNとは、インターネットなどの通信経路を利用しながら、社外から企業のネットワークへ安全に接続するための技術です。
例えば、従業員が自宅から会社のファイルサーバーへアクセスしたり、営業担当者が外出先から社内システムを利用したりする際に使用されます。
ただし、VPNを利用しているからといって、必ずしも安全性が保証されるわけではありません。
脆弱性とは何でしょうか
脆弱性とは、ソフトウェアや機器の設計、実装、設定などに存在する、セキュリティ上の弱点のことです。
例えば、VPN機器のソフトウェアに欠陥があり、特定の通信を送信すると本来許可されていない操作が実行できる状態だった場合、その欠陥が攻撃者に悪用される可能性があります。
攻撃者が脆弱性を利用して認証を回避したり、管理者権限を取得したりすると、社内ネットワークへの侵入につながることがあります。
ここで問題になるのは、VPN機器が企業ネットワークの入口に設置されている場合が多いことです。
外部からアクセスできる機器に重大な脆弱性が残っていれば、従業員が不審なメールを開いていなくても、攻撃が成立する可能性があります。
修正プログラムを適用していない企業で何が起こるのでしょうか
機器メーカーは、脆弱性が発見された場合、修正プログラムやファームウェアの更新を公開することがあります。
しかし、企業側が更新情報を確認していなかったり、業務への影響を心配して更新を先延ばしにしていたりすると、弱点が残り続けることになります。
また、メーカーのサポート期間が終了した機器では、脆弱性が発見されても修正プログラムが提供されない場合があります。
このような機器をインターネットへ公開したまま使用することは、企業にとって大きなリスクとなります。
ウイルス対策ソフトでは防げない場合がある理由
従業員のパソコンにウイルス対策ソフトを導入していても、攻撃対象がVPN機器やファイアウォールそのものであれば、パソコン側の対策だけでは十分ではありません。
例えば、攻撃者がVPN機器の脆弱性を悪用して社内ネットワークへ侵入した場合、最初の侵入段階では従業員のパソコンにマルウェアが存在しないこともあります。
そのため、企業は端末の保護に加え、外部公開機器の管理、脆弱性情報の収集、更新プログラムの適用、アクセス制限などを実施する必要があります。
企業が実施すべき具体的な対策
まず、社内で使用しているVPN機器、ファイアウォール、ルーター、公開サーバーなどを一覧化します。
次に、それぞれの製品名、型番、ソフトウェアのバージョン、メーカーのサポート期限、外部公開の有無を確認してください。
そのうえで、メーカーやIPA、JPCERT/CCなどが公表する脆弱性情報を定期的に確認し、必要な修正プログラムを適用します。
更新作業によって業務システムに影響が出る可能性がある場合には、事前にバックアップや復旧手順を準備し、計画的に実施することが重要です。
また、社外からの接続が必要な利用者だけに権限を与え、多要素認証や接続元制限を導入することも検討してください。
🛡️🔐 【企業の情報漏えいを防ぐ実践コラム】 💻
VPN・ファイアウォール・サーバーの弱点を徹底解明!
機器の確認から更新・アクセス制限・外部委託まで
~CBS│企業ブランディング支援™が独自に対策伝授します~
企業の情報漏えいを防ぐためには、高額なセキュリティソフトを導入する前に、自社で使用している通信機器やサーバーの管理状況を確認することが大切です。特にVPN機器、ファイアウォール、ルーターなどは、社内ネットワークと外部をつなぐ重要な設備であり、古いソフトウェアや不適切な設定が残っていると、不正アクセスの原因になる可能性があります。
まずは、社内で使用している機器を一つずつ確認し、メーカー名、型番、設置場所、管理担当者、ソフトウェアのバージョン、最後に更新した日付を記録してください。管理画面の操作方法が分からない場合は、無理に設定を変更せず、機器を設置した業者や保守会社に確認するとよいでしょう。
次に、社外から会社のネットワークへ接続できる仕組みを調べます。例えば、在宅勤務のために導入したVPNや、外部業者が保守作業で使用する接続方法などが該当します。現在も必要な接続なのか、誰が利用できるのか、退職者や契約終了後の業者のアカウントが残っていないかを確認することで、不必要な侵入経路を減らせます。
機器の情報が整理できたら、メーカーの公式サイトでサポート期限と更新情報を確認してください。サポートが終了した機器では、新しいセキュリティ上の弱点が発見されても修正プログラムが提供されない場合があります。そのため、古い機器については交換やサービスの移行を検討し、すぐに交換できない場合には、外部からの接続を制限するなどの暫定的な対策を専門家と相談することが望まれます。
また、IPAやJPCERT/CC、JVNなどが公表している脆弱性情報を定期的に確認することも重要です。脆弱性とは、機器やソフトウェアに存在するセキュリティ上の弱点を意味します。自社が使用している製品に重大な問題が公表された場合には、対象となる型番やバージョンを確認し、メーカーが案内する修正方法に従って対応する必要があります。
ただし、修正プログラムを見つけたからといって、業務で使用している機器へすぐに適用することが常に適切とは限りません。更新作業によって通信が停止したり、社内システムへ接続できなくなったりする可能性があるためです。更新前には設定情報を保存し、作業時間、影響を受ける業務、問題が発生した場合の復旧方法を確認したうえで、計画的に実施してください。実際に悪用されている重大な脆弱性については、通常の更新予定を待たず、緊急の対応を検討する必要があります。
さらに、VPNやクラウドサービスへのログインには、多要素認証を導入することを推奨します。これは、パスワードだけでなく、認証アプリやセキュリティキーなどを組み合わせて本人確認を行う方法です。パスワードを盗まれた場合でも不正ログインを防ぎやすくなりますが、認証方式によって安全性は異なるため、可能であればフィッシング攻撃に強い認証方式も検討してください。
アクセス権限についても、社員全員が同じ権限を持つ必要はありません。営業担当者には担当業務に必要な情報だけを閲覧できるようにし、サーバーの設定変更などができる管理者権限は、必要な担当者に限定します。特に退職者や異動者、契約が終了した外部業者のアカウントについては、定期的に確認し、不要な権限を残さないことが重要です。
不正アクセスが発生した場合に備え、ログと呼ばれる操作履歴や通信履歴も適切に保存してください。ログには、誰がいつログインしたのか、どこから接続したのか、どのような設定変更が行われたのかといった情報が記録されます。例えば、深夜に通常とは異なる場所から管理者アカウントへのログインが成功していた場合、その記録が原因調査の重要な手掛かりになる可能性があります。
社内に専門的な担当者がいない場合には、セキュリティ専門会社への外注も有効な方法です。ただし、単に「会社のセキュリティを確認してください」と依頼するのではなく、機器の一覧作成、外部公開状況の調査、更新状況の確認、脆弱性の点検、アクセス権限の見直し、改善計画の作成まで、必要な業務を具体的に伝えることが大切です。調査終了後には、確認した機器、発見された問題、改善方法、優先順位などを記載した報告書を受け取ると、その後の管理にも役立ちます。
また、セキュリティソフトと専門会社への外注は、どちらか一方を選べばよいというものではありません。セキュリティソフトはパソコンやサーバー上の不審な動作を検知するなどの役割を担いますが、VPN機器の脆弱性やクラウドサービスの共有設定ミスまで、すべてを防げるわけではありません。一方、専門会社は機器の構成や運用状況を調査し、企業ごとの弱点を見つけて改善を支援できますが、契約内容によって対応範囲は異なります。
そのため、まず自社の機器やシステムを把握し、必要な更新とアクセス制限を実施したうえで、端末保護や不審な通信の監視など、足りない対策を補っていく方法が現実的です。社内に管理できる人材がいなければ、定期点検や緊急時の対応を外部へ委託することも検討してください。
経営者には、こうした対策を一度実施して終わりにせず、継続的に確認する仕組みを整えていただきたいと考えます。例えば、毎月の管理状況の確認に加え、機器の更新やサポート期限を定期的に点検し、重大な脆弱性が公表された場合には速やかに対応できる体制を整えておくことが望まれます。事故発生時の連絡先や復旧手順も、担当者だけでなく経営層が把握しておく必要があります。
CBS│企業ブランディング支援™では、企業のセキュリティ対策は高額な製品を導入することから始まるのではなく、自社の情報がどこに保存され、誰がアクセスでき、どの機器を通じて外部とつながっているのかを正確に把握することから始まると考えています。
顧客情報や営業秘密が一度流出すると、システムを復旧できたとしても、失われた信用を取り戻すまでには長い時間がかかる可能性があります。だからこそ、日頃から機器の更新、認証の強化、アクセス権限の管理、ログの保存、専門会社との連携を進め、事故を防ぐ対策と事故が起きた場合の備えを両立させることが大切です。
企業の規模にかかわらず、まずは現在使用しているVPN機器やルーターの型番、更新状況、サポート期限を確認するところから始めてみてください。その具体的な一歩が、顧客の信頼と企業のブランド価値を守ることにつながります。
参考となる公的機関の公式情報
すでに脆弱性が悪用された可能性がある場合
脆弱性が存在していたことが判明した場合、修正プログラムを適用するだけでは十分とは限りません。
攻撃者がすでに侵入し、管理者アカウントを作成したり、別のシステムへ移動したりしている可能性があるためです。
そのため、機器のログ、認証履歴、設定変更履歴、社内サーバーへのアクセス状況などを調べる必要があります。
重大な侵害が疑われる場合は、専門会社へ調査を依頼し、侵入経路の閉鎖と被害範囲の確認を並行して進めることが望まれます。
VPN機器の更新は単なる保守作業ではありません。企業の重要情報を守るための継続的なセキュリティ対策として、経営者も管理状況を把握しておく必要があります。
原因③ ランサムウェアによる侵害
ランサムウェアは、企業のシステムやデータを利用できない状態にし、復旧などと引き換えに金銭を要求する攻撃に利用されるマルウェアの一種です。
近年は、ファイルを暗号化するだけでなく、事前に情報を持ち出し、金銭を支払わなければ公開すると脅迫する手口も問題になっています。
このような手口は「二重恐喝」と呼ばれます。
企業にとって深刻なのは、情報漏えいと業務停止が同時に発生する可能性があることです。
ランサムウェアはどのように侵入するのでしょうか
侵入経路には、VPN機器などの脆弱性、不正に入手された認証情報、悪意のあるメール添付ファイル、外部公開サービスの設定不備などがあります。
例えば、攻撃者がVPN機器の脆弱性を悪用して社内ネットワークへ侵入し、管理者権限を取得したとします。
その後、社内のファイルサーバーやバックアップ環境を調べ、重要な情報を外部へ送信したうえで、複数のシステムを暗号化する場合があります。
企業側が異常に気付いたときには、顧客管理システム、会計システム、受発注システムなどが利用できなくなっている可能性もあります。
バックアップがあっても情報漏えいを防げない理由
企業がバックアップを取得していれば、暗号化されたデータを復旧できる可能性があります。
しかし、攻撃者がすでに顧客情報や営業秘密を持ち出していた場合、バックアップからデータを復元しても、持ち出された情報が消えるわけではありません。
例えば、顧客10万人分の情報が外部へ送信された後にサーバーが暗号化された場合、業務システムを復旧できたとしても、個人データの漏えいに関する調査や報告、本人への通知などが必要になる可能性があります。
また、バックアップ自体が攻撃者によって削除されたり、暗号化されたりする場合もあります。
そのため、バックアップは本番環境から適切に分離し、攻撃者が容易に変更・削除できない構成にすることが重要です。
身代金を支払えば解決するのでしょうか
攻撃者から金銭を要求された場合、支払えば必ずデータが復旧するという保証はありません。
また、金銭を支払っても、盗まれた情報が削除されるとは限らず、再び脅迫を受ける可能性もあります。
さらに、支払先や取引内容によっては、制裁対象との取引など法的な問題が生じる可能性もあるため、企業だけで安易に判断することは避けるべきです。
警察や専門会社、必要に応じて弁護士へ相談し、被害状況と法的リスクを整理する必要があります。
ランサムウェア被害が発生した場合の初動対応
まず、感染や侵害が疑われる端末・サーバーを特定し、必要に応じてネットワークから隔離します。
ただし、証拠保全の観点から、むやみに電源を切ったり、データを削除したりしないよう注意してください。
次に、社内の管理者アカウントや外部接続環境が悪用されていないかを確認し、攻撃者による追加の侵入や情報持ち出しを防ぐための対策を進めます。
そのうえで、専門家による調査を実施し、侵入経路、被害範囲、データの外部送信の有無、バックアップの安全性などを確認します。
復旧作業では、侵入経路を閉鎖し、必要な修正を行った後、安全性を確認したバックアップからシステムを復元することが基本となります。
企業が平時から準備しておくべき対策
ランサムウェアへの備えでは、端末保護、EDRなどによる異常検知、多要素認証、アクセス権限の最小化、脆弱性管理、バックアップを組み合わせる必要があります。
また、バックアップを取得するだけでなく、実際に復旧できるかを定期的に確認することも欠かせません。
例えば、月に一度バックアップを取得していても、復旧手順が不明確だったり、バックアップデータが破損していたりすれば、事故発生時に業務を再開できない可能性があります。
重要なシステムについては、復旧までに許容できる時間と、失ってもよいデータの範囲を事前に決め、復旧訓練を実施することが望まれます。
ランサムウェア対策は、ウイルス感染を防ぐだけの問題ではありません。業務停止を防ぎ、重要情報の持ち出しを抑え、万一の事故でも事業を継続できる体制を整えることが必要です。
原因④ クラウドサービスの設定ミス
企業では、Google Drive、Microsoft OneDrive、SharePoint、クラウド型の顧客管理システムなど、さまざまなクラウドサービスが利用されています。
これらのサービスは、社内外で情報を共有しやすく、場所を選ばず業務を進められる点が大きな利点です。
しかし、共有設定やアクセス権限を誤ると、本来は社内関係者しか閲覧できない情報が、第三者にも公開されてしまう可能性があります。
クラウドの設定ミスはどのように発生するのでしょうか
例えば、営業担当者が取引先へ資料を送るため、クラウドストレージにファイルを保存したとします。
本来は特定の取引先担当者だけが閲覧できる設定にする予定でしたが、誤って「リンクを知っている全員が閲覧可能」という設定にしてしまった場合、そのリンクが第三者へ転送されると、意図しない相手にも資料を閲覧される可能性があります。
また、フォルダー単位で広いアクセス権限を設定している場合、一つのファイルだけでなく、同じフォルダーに保存された複数の資料が閲覧可能になることもあります。
顧客名簿、契約書、見積書、従業員情報などが含まれていれば、企業にとって重大な情報管理上の問題となります。
設定ミスによる情報漏えいは、ウイルス対策ソフトでは防げないことがあります
このような事故では、攻撃者がマルウェアを使用していない場合もあります。
単に公開範囲の広い共有リンクへアクセスするだけで情報を閲覧できる状態になっていれば、パソコンにウイルス対策ソフトを導入していても、情報の公開を防ぐことはできません。
そのため、クラウドサービスの利用では、端末のセキュリティ対策とは別に、共有設定やアクセス権限の管理が必要です。
退職者や異動者のアクセス権限にも注意が必要です
例えば、退職した従業員のアカウントが停止されていなかった場合、退職後もクラウドサービスへアクセスできる状態が残る可能性があります。
また、部署異動によって担当業務が変わったにもかかわらず、以前の部署の顧客情報を閲覧できる権限が残っている場合もあります。
こうした問題は、直ちに情報漏えいが発生したことを意味するわけではありませんが、不必要なアクセス権限が残っている状態はリスクを高めます。
そのため、入社、異動、退職のタイミングでアクセス権限を見直す仕組みが必要です。
具体的な防止策
まず、企業が利用しているクラウドサービスを一覧化し、管理者と利用目的を明確にします。
次に、顧客情報や営業秘密などの重要なファイルについて、共有範囲が適切かどうかを確認してください。
特に、外部共有リンクの有効期限、閲覧・編集権限、ダウンロード制限、共有先の指定方法などを見直すことが重要です。
また、クラウドサービスによっては、アクセスログや共有設定の監査機能が提供されています。
こうした機能を利用し、重要情報へのアクセス状況や設定変更を定期的に確認することも有効です。
設定ミスによる情報公開が判明した場合
誤って公開されたファイルを発見した場合、まず共有設定を修正し、第三者からのアクセスを制限します。
そのうえで、公開されていた期間、対象ファイルの内容、アクセス履歴、閲覧・ダウンロードの可能性などを調査します。
ただし、共有設定を非公開に戻しただけでは、すでに第三者が取得した情報を回収できるわけではありません。
個人データが含まれていた場合には、個人情報保護法に基づく報告義務や本人への通知義務についても確認する必要があります。
クラウドサービスは便利である一方、設定と権限の管理が不十分であれば、外部から攻撃されなくても情報漏えいが発生する可能性があります。
原因⑤ 従業員による誤送信・不正持ち出し
企業の情報漏えいは、必ずしも外部の攻撃者によって発生するわけではありません。
従業員によるメールの誤送信、添付ファイルの取り違え、書類の紛失、USBメモリーの置き忘れなど、日常業務の中で発生するミスも原因となります。
また、従業員や退職予定者が、業務上の権限を悪用して顧客情報や営業秘密を持ち出す場合もあります。
ここで重要なのは、単純な操作ミスと、意図的な不正行為を区別して対策を考えることです。
メールの誤送信はどのように情報漏えいにつながるのでしょうか
例えば、営業担当者が顧客100人へ案内メールを送信する際、本来はBCCに入力すべきメールアドレスをTOやCCに入力してしまった場合、受信者同士にメールアドレスが表示されることがあります。
また、取引先へ見積書を送る際、別の顧客の契約書を誤って添付してしまうケースも考えられます。
こうした事故では、メールを送信した本人に悪意がなくても、個人情報や機密情報が本来の送信先以外へ渡ってしまう可能性があります。
誤送信を防ぐために必要な対策
企業は、重要情報を含むメールについて、送信前の宛先確認や添付ファイルの確認を徹底する必要があります。
ただし、「送信前に注意する」という呼びかけだけでは、忙しい業務の中でミスを完全に防ぐことは難しいでしょう。
そのため、外部宛てメールの送信前確認機能、送信保留機能、宛先数の制限、添付ファイルの自動検査など、システムによる対策を組み合わせることが有効です。
また、大量の顧客へ案内を送る場合には、個別メールを一斉送信するのではなく、適切な配信管理機能を備えたメール配信サービスを利用する方法もあります。
従業員による不正持ち出しは、なぜ発生するのでしょうか
例えば、退職予定の営業担当者が、転職先で利用する目的で顧客名簿をダウンロードし、私用のクラウドストレージへ保存する場合があります。
また、業務上必要のない顧客情報へアクセスし、外部へ提供するケースも考えられます。
このような内部不正は、正規の従業員アカウントを利用して行われる場合があるため、外部からの不正アクセスとは異なる対策が必要です。
特に、従業員が業務上必要な範囲を超えて大量の情報へアクセスできる状態になっている場合、情報持ち出しのリスクが高まります。
内部不正を防ぐためのアクセス権限管理
企業は、従業員が担当業務に必要な情報だけへアクセスできるよう、権限を適切に設定する必要があります。
例えば、営業担当者には担当顧客の情報だけを閲覧できる権限を与え、全顧客のデータを一括ダウンロードできる権限は、必要な管理者に限定する方法が考えられます。
また、重要情報へのアクセスや大量ダウンロードを記録し、通常と異なる操作が行われた場合に確認できる仕組みを整えることも有効です。
ただし、従業員の監視やログの利用については、プライバシーや労務管理上の配慮も必要です。
監視の目的、対象、保存期間、利用方法などを社内規程で明確にし、適切に運用してください。
退職時の情報管理も重要です
従業員が退職する際には、社内システムのアカウント停止、貸与端末の回収、クラウドサービスのアクセス権限削除などを実施する必要があります。
また、秘密保持義務や顧客情報の取扱いについて、退職時に改めて確認することも考えられます。
ただし、秘密保持契約を締結しているだけで、不正な情報持ち出しを技術的に防げるわけではありません。
契約上のルールとシステム上のアクセス制御を組み合わせることが重要です。
誤送信や不正持ち出しが発覚した場合の対処法
誤送信の場合には、送信先、送信日時、対象情報、受信者数などを確認し、必要に応じて受信者へ削除を依頼します。
ただし、削除を依頼したからといって、情報が完全に回収されたと断定することはできません。
不正持ち出しが疑われる場合には、操作ログ、アクセス履歴、ファイルのダウンロード履歴などを保全し、事実関係を調査します。
従業員への聞き取りや懲戒処分などを検討する場合には、労働法や就業規則との関係もあるため、法務担当者や弁護士と連携することが望まれます。
内部不正対策では、従業員を疑うこと自体が目的ではありません。必要な情報へ適切にアクセスできる環境を整え、不必要な権限や情報持ち出しを防ぐ仕組みを構築することが重要です。
原因⑥ 委託先・取引先からの情報流出
企業が情報管理を徹底していても、業務委託先や取引先で情報漏えいが発生する可能性があります。
現在、多くの企業では、顧客対応、システム開発、給与計算、データ入力、マーケティング、クラウドサービスの運用などを外部事業者へ委託しています。
こうした外部委託は業務効率化につながる一方、委託先が保有する情報の管理状況によって、自社の顧客や従業員が影響を受ける可能性があります。
委託先からの情報漏えいはどのように発生するのでしょうか
例えば、企業が顧客対応業務を外部のコールセンターへ委託し、顧客の氏名、住所、電話番号、問い合わせ履歴などを提供していたとします。
その委託先のシステムが不正アクセスを受け、顧客情報が外部へ流出した場合、実際に攻撃されたのは委託先であっても、情報を預けた企業にも対応が求められる可能性があります。
また、システム開発会社が保守作業のために本番環境へアクセスできる状態になっている場合、その開発会社のアカウントが侵害されることで、委託元企業のシステムへ不正アクセスされる可能性もあります。
こうした問題は、サプライチェーンを通じたサイバーセキュリティリスクの一例です。
委託先に任せていれば、自社の責任はなくなるのでしょうか
いいえ。外部へ業務を委託していても、委託元企業が負うべき管理上の責任がなくなるとは限りません。
個人情報保護法では、個人データの取扱いを委託する場合、委託先に対して必要かつ適切な監督を行うことが求められています。
例えば、委託先がどのような安全管理措置を実施しているのか、再委託を行う場合にどのような管理をしているのかなどを確認する必要があります。
また、事故が発生した場合には、委託元と委託先の関係や契約内容、法令上の要件によって、報告や本人通知などの対応を整理しなければなりません。
委託先を選定する際に確認すべき事項
企業が外部委託先を選ぶ際には、価格や業務実績だけでなく、情報セキュリティ体制も確認する必要があります。
例えば、重要情報へのアクセス権限をどのように管理しているのか、従業員に対する教育を実施しているのか、データの保存場所やバックアップの方法が適切かといった事項です。
また、委託先がさらに別の企業へ業務を再委託している場合、情報がどの事業者まで共有されるのかを把握する必要があります。
委託先がISMS認証などを取得している場合は、管理体制を評価する際の参考になりますが、認証の取得だけで事故が発生しないことを保証するものではありません。
契約書に定めておきたい情報漏えい時の対応
委託契約では、情報漏えいが発生した場合の連絡方法や対応責任を明確にしておくことが重要です。
例えば、事故を認識した場合には速やかに委託元へ連絡すること、調査に必要なログや資料の提供に協力すること、再委託先にも同等の安全管理義務を課すことなどを定める方法があります。
また、調査費用、復旧費用、顧客への通知費用などについて、契約上どのように取り扱うかを整理しておくことも考えられます。
ただし、契約で定めた内容がすべての法律上の責任を決定するわけではありません。
事故発生時には、契約条項と適用法令の双方を確認する必要があります。
委託先で情報漏えいが発生した場合の対処法
まず、委託先から事故の概要、発覚日時、対象となる情報、被害範囲、実施済みの対処について報告を受けます。
次に、自社が委託した情報のうち、どの情報が影響を受けた可能性があるのかを確認してください。
例えば、委託先が複数の企業の顧客情報を管理していた場合、委託先全体の被害件数と、自社に関係する被害件数は一致しないことがあります。
そのため、対象となる顧客情報を特定し、必要に応じて委託先へ追加調査を求める必要があります。
また、個人データが漏えいした場合には、委託元と委託先のどちらが行政報告や本人通知を行うのか、法令上の要件を踏まえて整理します。
委託先から「現在調査中」と説明された場合でも、委託元企業が報告義務の有無や期限を確認せずに待ち続けることは避けるべきです。
委託先への監督は、契約を締結した時点で終わるものではありません
企業は、委託先の情報セキュリティ体制について、契約前の確認だけでなく、契約期間中も必要に応じて点検することが望まれます。
例えば、重要情報を大量に扱う委託先については、定期的な管理状況の報告や、セキュリティ対策の実施状況の確認などを検討できます。
また、委託契約が終了した場合には、提供したデータの返却・削除、アカウントの停止、アクセス権限の解除などを確認する必要があります。
情報漏えい対策は、自社のネットワークや従業員だけを対象にすればよいものではありません。重要情報を共有する委託先や取引先まで含めて管理することが、企業の信用と事業継続を守るために欠かせない取り組みです。
IPAが企業に緊急点検を呼びかけ|情報漏えいを防ぐために今すぐ確認したいこと
IPAは2026年10月9日、国内企業で不正アクセスによる情報漏えいの公表が相次いでいる状況を踏まえ、企業が速やかに実施すべき対策を公表しました。
その中では、外部公開アプリケーションの点検、利用中の外部サービスの洗い出し、保有データの再確認などが挙げられています。
これらの対策は、特定のセキュリティ製品を導入するだけでは解決できない問題に対応するためのものです。
例えば、企業が高性能なウイルス対策ソフトを導入していても、使われていない古いVPN機器がインターネットへ公開されたままになっていれば、そこが侵入経路となる可能性があります。
また、従業員が利用しているクラウドサービスを会社が把握していなければ、重要情報がどこに保存されているのか、誰がアクセスできるのかを確認することも難しくなります。
そのため、まずは自社のシステム、外部公開機器、クラウドサービス、重要情報の保存場所、アクセス権限を把握することが重要です。
💡経営者が最初に確認したいのは、次の6つの事項です。
- 社外からアクセスできるVPN機器やサーバーを把握しているか。
- 利用中のクラウドサービスと管理者を把握しているか。
- 重要情報へのアクセス権限が適切に設定されているか。
- 多要素認証やパスキーなどの認証対策を導入しているか。
- バックアップを安全に保管し、復旧できることを確認しているか。
- 情報漏えいが発生した場合の連絡先と対応責任者が決まっているか。
これらを確認することで、企業が現在抱えているセキュリティ上の弱点を整理し、優先的に改善すべき事項を判断しやすくなります。
情報漏えいを防ぐためには、原因を一つに決めつけず、技術的な対策、従業員の管理、委託先の監督、事故発生時の対応体制を組み合わせることが必要です。
公式情報:IPA 不正アクセスによる漏えい等の事案を踏まえ、速やかに実施すべき対策等について(2026年10月9日)
参考情報:個人情報保護委員会 漏えい等の対応と報告
情報漏えいを防ぐにはセキュリティソフトだけで十分?
結論から言えば、セキュリティソフトの導入だけで企業の情報漏えいを完全に防ぐことはできません
もちろん、ウイルス対策ソフトは重要です。
しかし、企業の情報漏えいは、マルウェア感染だけでなく、不正ログイン、クラウドの設定ミス、従業員の内部不正、委託先での事故など、さまざまな原因によって発生します。
そのため、企業の規模、保有する情報の種類、システムの構成、社内の専門人材の有無に応じて、複数の対策を組み合わせる必要があります。
🛡️【CBS実践コラム】企業におすすめのウイルス対策ソフト5選!
価格の安い順に比較し、導入費用・保護機能・選び方を徹底解説
企業が情報漏えい対策を進める際、まず検討したいのがウイルス対策ソフトの導入です。しかし、価格が安いという理由だけで選んでしまうと、必要な管理機能が不足していたり、感染後の調査に対応できなかったりする可能性があります。
特に、顧客情報や営業秘密を扱う企業では、ウイルスの検出だけでなく、不審な動作の監視、従業員のパソコンの一括管理、事故発生時の対応まで考える必要があります。
そこで、CBS│企業ブランディング支援™では、法人での利用を想定した代表的なウイルス対策ソフト5製品を取り上げ、年間費用の目安が安い順に整理しました。各製品の特徴と、どのような企業に適しているのかを分かりやすく解説します。
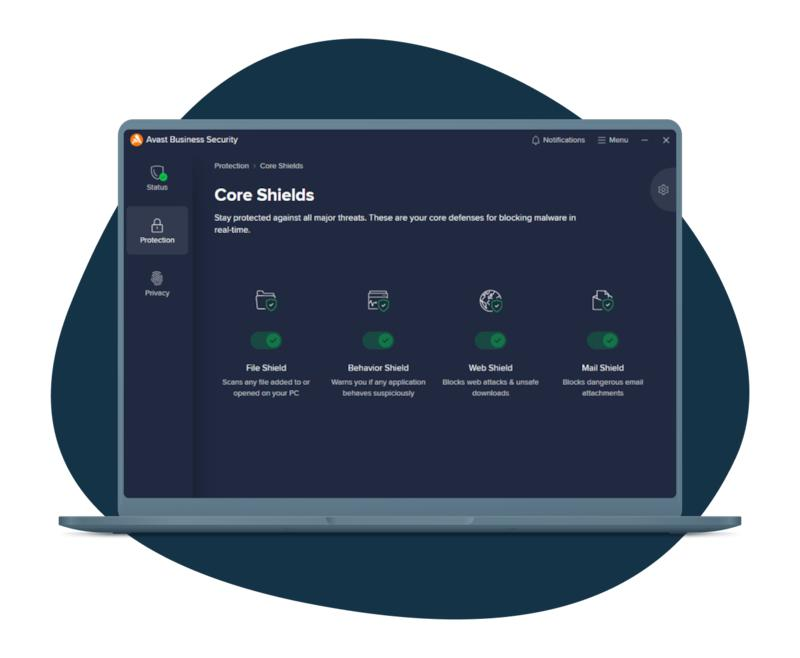
📌 第1位:アバスト エッセンシャル ビジネス セキュリティ|年間3,420円/台(初年度参考価格)
アバスト エッセンシャル ビジネス セキュリティは、導入費用を抑えながら従業員のパソコンを保護したい小規模企業に適した製品です。ウイルスや不審なプログラムへの基本的な対策に加え、法人向けの端末管理機能を利用できるため、複数のパソコンを使用する事業所でも検討しやすいでしょう。
例えば、従業員が5人程度の会社で、主にメール、インターネット、文書作成、会計ソフトなどを利用している場合、基本的な端末保護を整えるための選択肢になります。ただし、初年度の割引価格と更新時の料金が異なる場合があるため、購入前には2年目以降の費用も確認してください。
参考価格は初年度1台3,420円、更新時は年間4,275円程度ですが、実際の料金は契約条件や販売時期によって変わります。
📌 第2位:Microsoft Defender for Business|年間5,388円/ユーザー(参考価格)
Microsoft Defender for Businessは、Microsoft 365を業務で利用している企業におすすめしたい製品です。一般的なウイルス対策に加え、パソコン上で発生した不審な動きを検知し、侵入後の調査や対応を支援する機能を備えています。
例えば、従業員のパソコンで不審なプログラムが実行された場合、その端末で何が起こったのかを確認し、被害の拡大を防ぐための対応につなげることができます。ただし、すべての調査や復旧作業が自動的に完了するわけではなく、管理担当者による確認や対応が必要になる場合があります。
参考価格は1ユーザーあたり月額449円、年間換算で5,388円です。なお、Microsoft 365 Business Premiumなどの契約には対象機能が含まれる場合があるため、すでにMicrosoft製品を利用している企業では、追加購入する前に現在の契約内容を確認するとよいでしょう。
📌 第3位:Bitdefender GravityZone Business Security|年間5,500円/台相当(5台契約の参考価格)
Bitdefender GravityZone Business Securityは、複数のパソコンをまとめて保護し、管理したい企業に適した製品です。マルウェアへの対策や端末の管理機能を備えており、会社全体の保護状況を確認しながら運用できます。
例えば、従業員が10人程度の企業で、営業担当者が社外へパソコンを持ち出す機会が多い場合、社内外で使用する端末を統一した方針で保護することが重要になります。このような環境では、端末ごとの対策状況を把握できる管理機能が役立ちます。
参考価格は5ライセンスで年間27,500円、1台あたりに換算すると5,500円です。ただし、契約する台数や販売店によって料金が変わるため、実際の導入時には必要なライセンス数で見積もりを取得してください。
📌 第4位:ESET PROTECT Entry|年間5,950円/ライセンス(6~10ライセンス契約の参考価格)
ESET PROTECT Entryは、従業員のパソコンを一括管理しながら、ウイルスや不審なプログラムへの対策を進めたい中小企業に適しています。管理画面から端末の保護状況を確認できるため、会社全体のセキュリティ管理を効率化したい場合に検討できます。
例えば、本社と営業所で複数のパソコンを使用している企業では、各端末の更新状況や保護状態を個別に確認することが負担になる場合があります。こうした環境では、管理機能を備えた法人向け製品を導入することで、担当者の作業を減らせる可能性があります。
参考価格は6~10ライセンス契約の場合、1ライセンスあたり年間5,950円です。ただし、EntryプランにはEDR機能が含まれていないため、侵入後の詳細な調査や対応まで重視する企業では、上位プランや別の監視サービスとの比較が必要です。
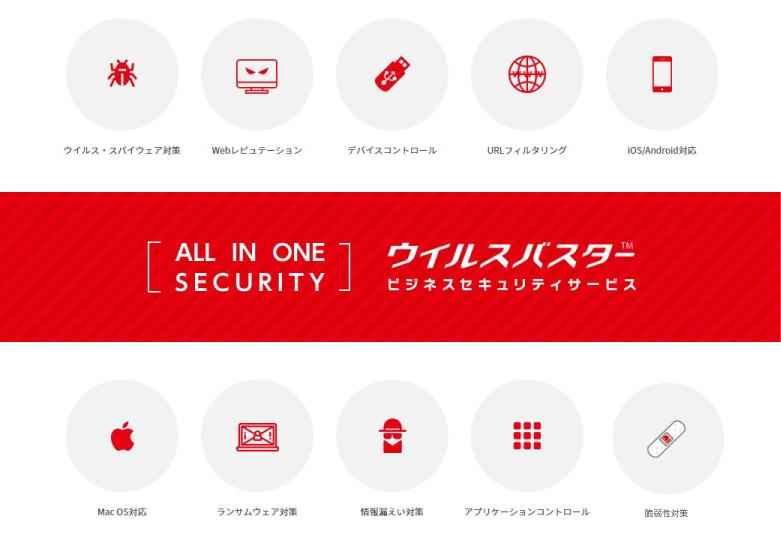
📌 第5位:ウイルスバスター ビジネスセキュリティサービス|年間6,791円/ライセンス(参考価格)
ウイルスバスター ビジネスセキュリティサービスは、国内でのサポートや販売店を通じた導入支援を重視する企業が検討したい製品です。複数端末の保護状況を管理する機能を備えており、社内に専任のIT担当者がいない企業でも、販売店などに導入方法を相談できます。
例えば、従業員が20人程度の企業で、パソコンの管理を総務担当者が兼任している場合、製品の性能だけでなく、設定方法やトラブル発生時の相談先が明確であることも重要になります。
参考価格は1ライセンスあたり年間6,791円です。ただし、販売経路や契約条件によって価格や提供状況が異なる可能性があるため、新規導入を検討する際には、メーカーまたは正規販売店へ最新情報を確認してください。
💡 CBSが考える、企業規模に応じたウイルス対策ソフトの選び方
従業員数が少なく、まず基本的な端末保護を整えたい企業では、導入費用と管理のしやすさを重視するとよいでしょう。一方、Microsoft 365を日常的に使用している企業では、既存の契約内容を確認したうえで、Microsoft Defender for Businessを検討する価値があります。
また、複数の営業所や多数の端末を管理している企業では、BitdefenderやESETなどの一括管理機能が役立つ場合があります。導入支援や国内での相談体制を重視する企業では、ウイルスバスターの法人向けサービスも比較対象になるでしょう。
ただし、ウイルス対策ソフトを導入しただけで、VPN機器の脆弱性、クラウドサービスの設定ミス、従業員による情報の持ち出しなどをすべて防げるわけではありません。そのため、ソフトウェアの導入とあわせて、多要素認証、アクセス権限の管理、機器の更新、バックアップ、操作履歴の保存などを組み合わせる必要があります。
特に、大量の顧客情報や営業秘密を扱う企業では、ウイルス対策に加えて、EDRと呼ばれる不審な動作の検知・調査機能や、専門会社による監視サービスも検討してください。導入費用だけでなく、万一の事故でどこまで対応できるのかを確認することが重要です。
✦ CBS│企業ブランディング支援™から企業経営者の皆さまへ
ウイルス対策ソフトは、企業の情報漏えいを防ぐための重要な対策の一つですが、最も高価な製品を導入すれば安全になるというものではありません。企業の規模、従業員の働き方、保有する情報の重要性、社内の管理体制を踏まえ、必要な機能を継続して運用できる製品を選ぶことが大切です。
CBSでは、価格の安さだけでなく、導入後の管理のしやすさ、更新費用、サポート体制、事故発生時の対応まで含めて比較することを推奨します。企業の信用とブランド価値を守るためにも、自社に適した対策を一つずつ整えていきましょう。
※掲載価格は2026年11月10日時点の参考情報を基にした比較用の目安です。初年度割引価格、月額料金の年換算、複数ライセンス契約の単価など、算出条件が異なります。すべての製品を同一条件で比較したものではありません。購入前には必ずメーカー公式サイトまたは正規販売店で、最新価格、契約条件、対応端末、更新費用、サポート内容を確認してください。
🎁 Amazonスマイルセール開催中!
ただいまAmazonスマイルセールでは、 本商品が 通常価格から10%OFF でご案内されています。 セール期間中の特別な機会ですので、 ご家庭のセキュリティ対策をお考えの方は、 お買い得なうちにぜひご検討ください。
ウイルスバスター
トータルセキュリティ
スタンダード|オンラインコード版
3年6台版
🔐 大切なデジタル情報を守るために
ウイルスバスター トータルセキュリティは、 ウイルスや不正なプログラム、 フィッシング詐欺など、 インターネット利用時に発生する さまざまな脅威への対策を支援する セキュリティ製品です。 本商品は3年間・最大6台で利用できる オンラインコード版で、 ご家庭で使用する複数の対応端末を まとめて保護したい方に適しています。
※ ご購入前にご確認ください
本商品は個人・家庭向けの セキュリティ製品であり、 法人向けの 「ウイルスバスター ビジネスセキュリティサービス」 とは異なります。 企業での導入を検討される場合は、 法人向け製品の利用をご検討ください。 また、対応OSや利用条件についても、 ご購入前に必ずご確認ください。
PR・広告|Amazonアソシエイト
※価格・割引率・販売状況は
変更される場合があります。
一般的なウイルス対策ソフトとEDRは何が違うのか
一般的なウイルス対策ソフトは、既知のマルウェアなどを検知・防御することを主な目的としています。
一方、EDR(Endpoint Detection and Response)は、パソコンやサーバーなどの端末で発生する不審な動作を監視し、侵害の兆候を調査・対応するための仕組みです。
例えば、正規のプログラムが悪用されて不審な命令を実行した場合、従来型のウイルス対策だけでは判断が難しいことがあります。
EDRでは、プロセスの実行履歴や通信状況などを分析し、不審な挙動を調べることができます。
ただし、EDRを導入すれば自動的にすべての攻撃を防げるわけではありません。
検知された警告を誰が確認し、どのような条件で端末を隔離するのかという運用体制も必要です。
主なセキュリティ対策の比較
| 対策 | 主な役割 | 注意点 |
|---|---|---|
| ウイルス対策ソフト | マルウェアの検知・防御 | 不正ログインや設定ミスには別の対策が必要 |
| EDR | 端末の不審な挙動の検知・調査 | 警告を分析する専門知識が必要 |
| MDR | EDRなどの監視・対応を外部専門家が支援 | 契約範囲や対応時間を確認する必要がある |
| SOC | ネットワークやシステムの監視・分析 | 監視対象と実際の対応範囲はサービスごとに異なる |
| 多要素認証・パスキー | 不正ログインのリスク低減 | すべてのサービスに設定できるとは限らない |
| バックアップ | データの復旧と業務再開 | 情報の持ち出し自体を防ぐものではない |
| 脆弱性診断 | システムの弱点の発見 | 診断後の修正と継続管理が必要 |
| インシデント対応専門会社 | 事故調査、封じ込め、復旧支援 | 事故発生後の契約では対応開始まで時間がかかる場合がある |
セキュリティ専門会社へ外注した方がよい企業とは
社内に情報システム担当者がいても、必ずしもサイバー攻撃の調査や復旧まで対応できるとは限りません。
例えば、従業員が数十人規模で、顧客情報をクラウドサービスに保存し、複数の拠点から業務システムを利用している企業では、日常的なシステム管理と専門的なセキュリティ監視を一人の担当者が兼任することは負担になり得ます。
そのような企業では、外部のMDRやSOCサービスを利用し、監視や異常検知を専門家に委託する方法が考えられます。
ただし、外注先にすべてを任せれば経営者の責任がなくなるわけではありません。
重要情報の管理方針、予算、事故発生時の意思決定、取引先や顧客への説明は、企業自身が責任を持って判断する必要があります。
専門会社を選ぶ際に確認したい契約内容
専門会社の選定では、導入価格だけを比較するのではなく、実際に事故が発生した際の対応内容を確認してください。
例えば、24時間365日の監視を提供していても、夜間に異常を検知した後、企業への通知だけで終了するサービスもあれば、契約条件に基づいて端末の隔離などを支援するサービスもあります。
また、事故発生後のフォレンジック調査や復旧作業が別料金となる場合もあります。
契約前には、監視対象の端末・サーバー・クラウドサービス、対応時間、緊急連絡方法、調査費用、ログの保存期間、報告書の内容、再発防止支援の範囲を確認しておくことが重要です。
中小企業は何から導入するべきか
限られた予算で対策を進める場合、最初から高額な監視サービスを契約することが最善とは限りません。
まず、保有する顧客情報や重要な業務システムを洗い出し、管理者アカウントへの多要素認証、OSやソフトウェアの更新、アクセス権限の整理、安全なバックアップ、基本的な端末保護を整えることが優先されます。
そのうえで、重要情報を大量に扱う企業や、業務停止の影響が大きい企業では、EDR、MDR、SOC、外部の専門家による定期点検などを検討する流れが合理的です。
IPAの「情報セキュリティ10大脅威2026」では、組織向けの第1位にランサム攻撃による被害が挙げられています。
ただし、ランキングはすべての企業に共通する対策の優先順位ではありません。
自社の事業内容と保有情報に応じて、優先すべき対策を判断してください。
情報漏えいを繰り返さない企業になるには?
情報漏えいへの対応は、システムが復旧した時点で終わりではありません
例えば、攻撃者に侵入されたサーバーを初期化し、バックアップからデータを復元したとしても、侵入に利用された脆弱性や盗まれた認証情報が残っていれば、再び攻撃を受ける可能性があります。
また、顧客情報が外部へ持ち出されていた場合には、システムが正常に動作するようになっても、顧客や取引先への影響が続くことがあります。
そのため、技術的な復旧と同時に、事故原因の調査、法令対応、被害者への説明、再発防止策の実施まで進める必要があります。
原因究明では、何をどこまで調べるべきか
まず、攻撃や事故が発生した時刻を特定し、どのシステムやアカウントが影響を受けたのかを調べます。
不正アクセスの場合には、外部からの通信履歴、ログイン履歴、管理者権限の利用状況、ファイルへのアクセス記録などを分析します。
次に、情報が外部へ送信された痕跡があるか、攻撃者がほかの端末へ移動した形跡があるかを確認します。
ここで重要なのは、確認できた事実と推測を区別することです。
例えば、外部への不審な通信が確認されたとしても、その通信だけで顧客情報がすべて流出したと断定できるとは限りません。
逆に、外部送信の記録が見つからないからといって、情報漏えいがなかったと証明できるわけでもありません。
ログが保存されていない場合や、攻撃者によって削除されている場合も考えられます。
再発防止策は原因と対応させて設計する
| 判明した原因 | 必要な再発防止策 |
|---|---|
| パスワードの窃取 | 多要素認証、パスキー、認証情報の再設定、ログイン監視 |
| VPN機器の脆弱性 | 修正プログラムの適用、機器更新、公開範囲の見直し |
| ランサムウェア感染 | 端末保護、権限分離、バックアップ、復旧訓練 |
| クラウドの公開設定ミス | 共有権限の見直し、設定監査、外部共有の承認制度 |
| 従業員による不正持ち出し | アクセス権限の制限、操作ログ、退職時の権限停止 |
| 委託先での事故 | 委託先評価、契約見直し、事故報告体制、定期監査 |
経営者が決めておくべき5つの事項
第一に、情報セキュリティの責任者を明確にすることです。
情報システム部門が存在していても、事故発生時に誰が業務停止を判断し、誰が行政報告や対外公表を承認するのかが決まっていなければ、初動対応が遅れるおそれがあります。
第二に、重要情報を把握することです。
顧客情報、従業員情報、取引先の機密資料、設計図、財務情報などがどこに保存され、誰がアクセスできるのかを整理してください。
第三に、事故発生時の連絡先を準備することです。
IPA、警察、外部のセキュリティ専門会社、弁護士、保険会社、クラウドサービス事業者など、必要となる連絡先を平時から確認しておくことが望まれます。
第四に、復旧計画を整えることです。
バックアップを取得していても、復旧方法を試したことがなければ、事故発生時に正常に復元できるとは限りません。
重要なシステムについては、どの程度の時間で業務を再開する必要があるのか、どこまでのデータ損失を許容できるのかを定め、復旧訓練を実施する必要があります。
第五に、事故を想定した訓練を行うことです。
例えば、月曜日の朝に顧客管理システムが利用できなくなり、攻撃者から身代金を要求するメールが届いた場合、誰がどの順番で判断するのかを確認します。
実際の事故を想定することで、連絡体制や権限分担の不備が明らかになる場合があります。
企業の信用を守るために必要なこと
情報漏えいが発生すると、企業はシステムの復旧費用だけでなく、顧客対応、取引先への説明、法律上の対応、業務停止による損失など、さまざまな負担を抱える可能性があります。
さらに、事故の説明が不十分だったり、原因を十分に調査しないまま安全宣言を行ったりすれば、企業に対する信頼を損なうおそれがあります。
一方、事故の発生を認識した段階から適切に対応し、確認できた事実を正確に説明しながら再発防止策を実行することは、企業としての説明責任を果たすうえで重要です。
CBS│企業ブランディング支援™では、情報セキュリティを単なるIT設備の問題ではなく、企業の信用、ブランド価値、事業継続を支える経営課題として捉えています。
セキュリティソフトを導入することも、専門会社へ外注することも有効な選択肢ですが、それだけで情報漏えいへの備えが完成するわけではありません。
自社が守るべき情報を把握し、事故を防ぐ対策と、事故が起きた際に被害を抑える仕組みを整え、継続的に点検することが必要です。
特に、経営者自身がリスクを理解し、必要な予算と人員を確保し、専門家の知見を取り入れながら改善を続けることが、企業の信用を守るための現実的な取り組みにつながると考えます。
おわりに|企業の信用を守ることは、その未来を守ること
企業にとって、顧客情報や取引先の機密情報、長年にわたって蓄積してきた技術や営業上のノウハウは、日々の事業活動を支える大切な財産です。その一つひとつには、従業員の努力だけでなく、顧客や取引先との間で築き上げてきた信頼が込められています。だからこそ、情報漏えいを防ぐ取り組みは、単なるコンピューターの安全対策ではなく、企業そのものの価値を守る経営上の責任といえるでしょう。
今回の記事では、パスワードの窃取や不正ログイン、VPN・ファイアウォール・サーバーの脆弱性、ランサムウェアによる攻撃、クラウドサービスの設定ミス、従業員による誤送信、さらには委託先を通じた情報流出まで、企業が直面するさまざまな危険と具体的な対策を取り上げてきました。
これらの問題に共通しているのは、情報漏えいが必ずしも高度なサイバー攻撃だけによって発生するわけではないということです。更新されていない機器、使われなくなったアカウント、必要以上に広いアクセス権限、確認を怠ったメールの送信先など、日常業務の中にある小さな見落としが、思いもよらない大きな被害につながる場合があります。
一方で、企業の規模や予算にかかわらず、今日から取り組める対策も決して少なくありません。社内で使用している機器を把握すること、重要なアカウントに多要素認証を設定すること、ソフトウェアを適切に更新すること、従業員と情報の取り扱い方を共有すること。こうした基本的な取り組みを一つずつ積み重ねることが、企業全体の安全性を高める確かな出発点になります。
また、万一情報漏えいが発生した場合には、被害を隠したり、判断を先延ばしにしたりするのではなく、事実関係を速やかに確認し、被害の拡大防止、関係者への適切な説明、原因の究明、再発防止へと着実につなげる姿勢が求められます。事故を完全に防ぐことが難しい時代だからこそ、発生した際に企業がどのように行動するかも、その信用を左右する重要な要素となるのです。
企業のブランド価値とは、立派な企業理念や美しい広告だけで生まれるものではありません。顧客との約束を守り、従業員が安心して働ける環境を整え、取引先から託された情報を責任を持って管理する。その日々の誠実な行動の積み重ねによって、少しずつ築かれていくものだとCBSは考えています。
情報セキュリティへの投資は、目先の売上に直結しないように見えるかもしれません。しかし、重大な事故による事業停止や信用の失墜を防ぎ、安心して取引を続けられる環境を整えることは、企業が将来にわたって成長していくための大切な経営基盤となります。
CBS│企業ブランディング支援™では、企業の信用、ブランド価値、そして事業の継続性を守るという視点から、今後も情報セキュリティに関する制度や社会の動向、企業が実践できる具体的な対策を丁寧に取り上げてまいります。
守るべきものは、情報だけではありません。その情報を企業に託してくださった方々の信頼であり、従業員とその家族の暮らしであり、これから先も続いていく企業の未来そのものです。
この記事が、経営者の皆さまをはじめ、情報管理に携わる方々にとって、自社の安全対策を見直すきっかけとなれば幸いです。
大切な信用を、これからも守り続けるために。
CBS│企業ブランディング支援™は、企業の持続的な成長と、信頼される経営の実現をこれからも応援してまいります。
参考資料・公的機関
- 個人情報保護委員会|漏えい等の対応とお役立ち資料
- 個人情報保護委員会|漏えい等報告・本人への通知の義務化
- 警察庁|サイバー事案に関する相談窓口
- IPA|不正アクセス対策特設サイト(2026年11月6日更新)
- IPA|不正アクセスによる漏えい等の事案を踏まえ、速やかに実施すべき対策等について(2026年10月9日)
- IPA|情報セキュリティ10大脅威2026
- IPA|ランサムウェア被害から学ぶ教訓集(2026年10月16日更新)
※本記事は公的機関の公開資料に基づく一般的な情報提供を目的としています。個別の事故における報告義務、通知義務、契約上の責任、復旧方法などは、情報の種類や被害状況、適用される法令によって異なります。実際に事故が発生した場合は、関係行政機関や法律・情報セキュリティの専門家へご相談ください。
CBS│企業ブランディング支援™
✦ CHRISTMAS SECURITY SELECTION ✦
🎄 Amazonスマイルセール
終了まであと2日! 🎁
経営者・経理担当者・
セキュリティ担当者の皆さまへ
会社の情報管理や日々の業務環境を 見直したいとお考えの方で、 まだAmazonスマイルセールを ご覧になっていない方はいらっしゃいませんか。 期間終了が近づいている今、 職場の安全対策に役立つ商品を 改めて確認してみてはいかがでしょうか。
情報漏えいを防ぐためには、 パソコンの持ち去りを防ぐこと、 機密書類を適切に廃棄すること、 重要なデータのバックアップを確保することなど、 日常業務に密着した対策が欠かせません。 今回は、こうした取り組みに役立つ3商品を CBSが選びました。 セール終了前のこの機会に、 必要な備品の購入や更新をご検討ください。
SECURITY ITEM 01
サンワサプライ パソコンセキュリティワイヤーロック (ワイヤー/ダイヤル錠/取付金具セット) SL-58
ノートパソコンなどの持ち去り対策に 役立つ、ダイヤル錠付きの セキュリティワイヤーロックです。 オフィスや共有スペースで使用する パソコンを物理的に固定することで、 端末の盗難リスクの軽減につながります。 購入前に取付金具と使用する端末の 適合性をご確認ください。
SECURITY ITEM 02
【Amazon.co.jp限定】 アイリスオーヤマ オートフィードシュレッダー 業務用シュレッダー クロスカット 自動紙送り機能 オートリバース機能 自動細断60枚 AZ-AFSB60C ブラック
顧客情報や取引関係の書類などを 適切に処分する際に役立つ オートフィードシュレッダーです。 最大60枚の自動細断に対応し、 日常的に発生する書類の廃棄作業を 効率化できます。 クロスカット方式を採用しており、 オフィスの情報管理を支える 実用的な備品の一つです。
SECURITY ITEM 03
バッファロー SSD 外付け 1.0TB 小型 コンパクト ポータブル PS5/PS4対応(メーカー動作確認済) USB3.2Gen1 ブラック
重要な業務データのバックアップ先として 活用できる、容量1.0TBの外付けSSDです。 小型で持ち運びやすく、 パソコンのデータ保存や バックアップ用途に利用できます。 ただし、企業の機密情報を保存する場合は、 暗号化やアクセス管理を徹底し、 バックアップ後の適切な保管も あわせて検討してください。
企業の信用を守り、
その未来を支えるために。
CBS│企業ブランディング支援™は、 企業の信用とブランド価値を守ることを 大切にしています。 情報セキュリティへの備えをはじめ、 経営に役立つ制度や社会の動向、 業務環境の改善につながる商品など、 さまざまな情報をこれからも 丁寧にお届けしてまいります。
信頼される企業づくりを、これからも。
【広告・アフィリエイトについて】
当サイトではAmazonアソシエイトによる
アフィリエイト広告を掲載しています。
Amazonのアソシエイトとして、
CBS│企業ブランディング支援™は
適格販売により収入を得ています。
商品の価格・在庫・割引率・セール対象状況は
変更される場合があります。
最新情報は各商品ページでご確認ください。
CBS│企業ブランディング支援™
企業の信用を守るために。
Instagramでも情報を発信しています。
今回の「会社の情報漏えいが発生したら どこに相談する?」の記事について、 Instagramでも分かりやすくご紹介しています。 情報漏えい発生時の初動対応から相談先、 報告義務、原因調査、復旧、再発防止まで、 重要なポイントを5つに整理しました。 ぜひInstagramの投稿もご覧ください。
Instagramの投稿はこちら
企業を守る情報を、
これからも確かな視点で。
CBS│企業ブランディング支援™は、 企業の信用とブランド価値を守るため、 情報セキュリティや経営に関する 正確かつ適切な情報を、 信頼できる資料や公的機関の発表を確認しながら、 今後も丁寧に発信してまいります。 経営者の皆さまが安心して事業を継続し、 さらに成長していけるよう、 実務に役立つ具体的な情報提供に これからも力を注いでまいります。
企業の信用と未来を守る情報は、
CBS│企業ブランディング支援™に
ぜひおまかせください!
✦ 信頼される企業づくりを、これからも。 ✦
コメント