警察庁は企業などを標的としたサイバー攻撃に迅速に対応するため、新たな専門部隊「FFF(トリプルエフ)」を発足させました。
正式名称は「ファスト・フォレンジック・フォース(Fast Forensic Force)」。
警察庁と全国の管区警察局などに計153人の専門人材を配置し、不正アクセスや情報漏えいが発生した企業の現場で、通信記録の保全や原因究明を支援する組織です。
ところで、皆さんは「フォレンジック」という言葉をご存じでしょうか。
日常生活ではあまり耳にしない言葉ですが、企業がサイバー攻撃を受けたとき、犯人の侵入経路や被害の範囲を調べるために欠かせない技術であり、近年の情報セキュリティ対策において重要性が高まっています。
今回のFFF発足で注目したいのは、警察が事件発生後の捜査だけでなく、被害企業における証拠の保全や早期復旧、再発防止に向けた技術的な助言にも関わる体制を強化したことです。
一方で、FFFが発足したからといって、企業が自社の情報管理やセキュリティ対策を警察に任せられるわけではありません。
むしろ、企業が日頃からどのような記録を残し、万が一の際に誰が判断し、どこへ連絡するのかを決めているかが、これまで以上に重要になります。
今回は、CBS│企業ブランディング支援™が、警察庁の公式資料や関係機関の公表情報を基に、FFFの仕組みと役割、企業にとってのメリット、そして経営者や情報システム担当者が今から準備しておきたい3つの対策を詳しく解説します。
専門知識がない方にも理解していただけるよう、具体的な事例を交えながら、一つずつ確認していきましょう。
サイバー攻撃から企業の大切なデータを守るために─
2026年11月20日、警察庁はサイバー攻撃への初動対応を強化するため、新たな専門部隊「FFF」を発足させました。
この動きは、企業を取り巻くサイバー犯罪の脅威と、被害が発生した際の迅速な対応がいかに重要であるかを、改めて考えるきっかけにもなります。
しかし、ここで一つ考えていただきたいことがあります。
仮に、明日の朝、会社のパソコンを起動したとき、昨日まで使用できていた業務データが突然開けなくなっていたら、皆さんの会社ではどのように対応するでしょうか。
顧客情報や経理資料、取引先との契約書、日々の業務で作成してきた大切なファイルなどが、ランサムウェアによって暗号化されたり、システムの故障で失われたりすると、業務の停止だけでなく、取引先や顧客への影響にもつながりかねません。
警察による捜査や証拠保全は重要ですが、失われたデータが必ず元に戻るわけではありません。
だからこそ、企業自身が平常時からデータを安全に保管し、万が一の際に復旧できる環境を整えておくことが大切なのです。
バックアップは、なぜ企業のサイバー対策に必要なのか?
バックアップとは、重要なデータを別の場所に複製し、元のデータが破損・消失した場合に復元できるようにしておく仕組みです。
例えば、仕事で使用しているパソコンがランサムウェアに感染した場合、保存されているファイルが暗号化され、開けなくなることがあります。
こうした状況でも、安全なバックアップが残されていれば、必要なデータを復元できる可能性があります。
ただし、バックアップを保存している機器まで同じ攻撃を受けてしまえば、復元が難しくなる場合もあるため、保存先を適切に分離することや、定期的に復元できるか確認することも重要です。
また、企業によっては複数のパソコンやクラウドサービスを利用しており、保存場所が分散していることで、重要なデータの管理が複雑になっている場合もあります。
そこで検討したいのが、バックアップ機能とサイバーセキュリティ機能を組み合わせたソフトウェアの活用です。
バックアップとセキュリティ対策を一つにまとめるという選択肢
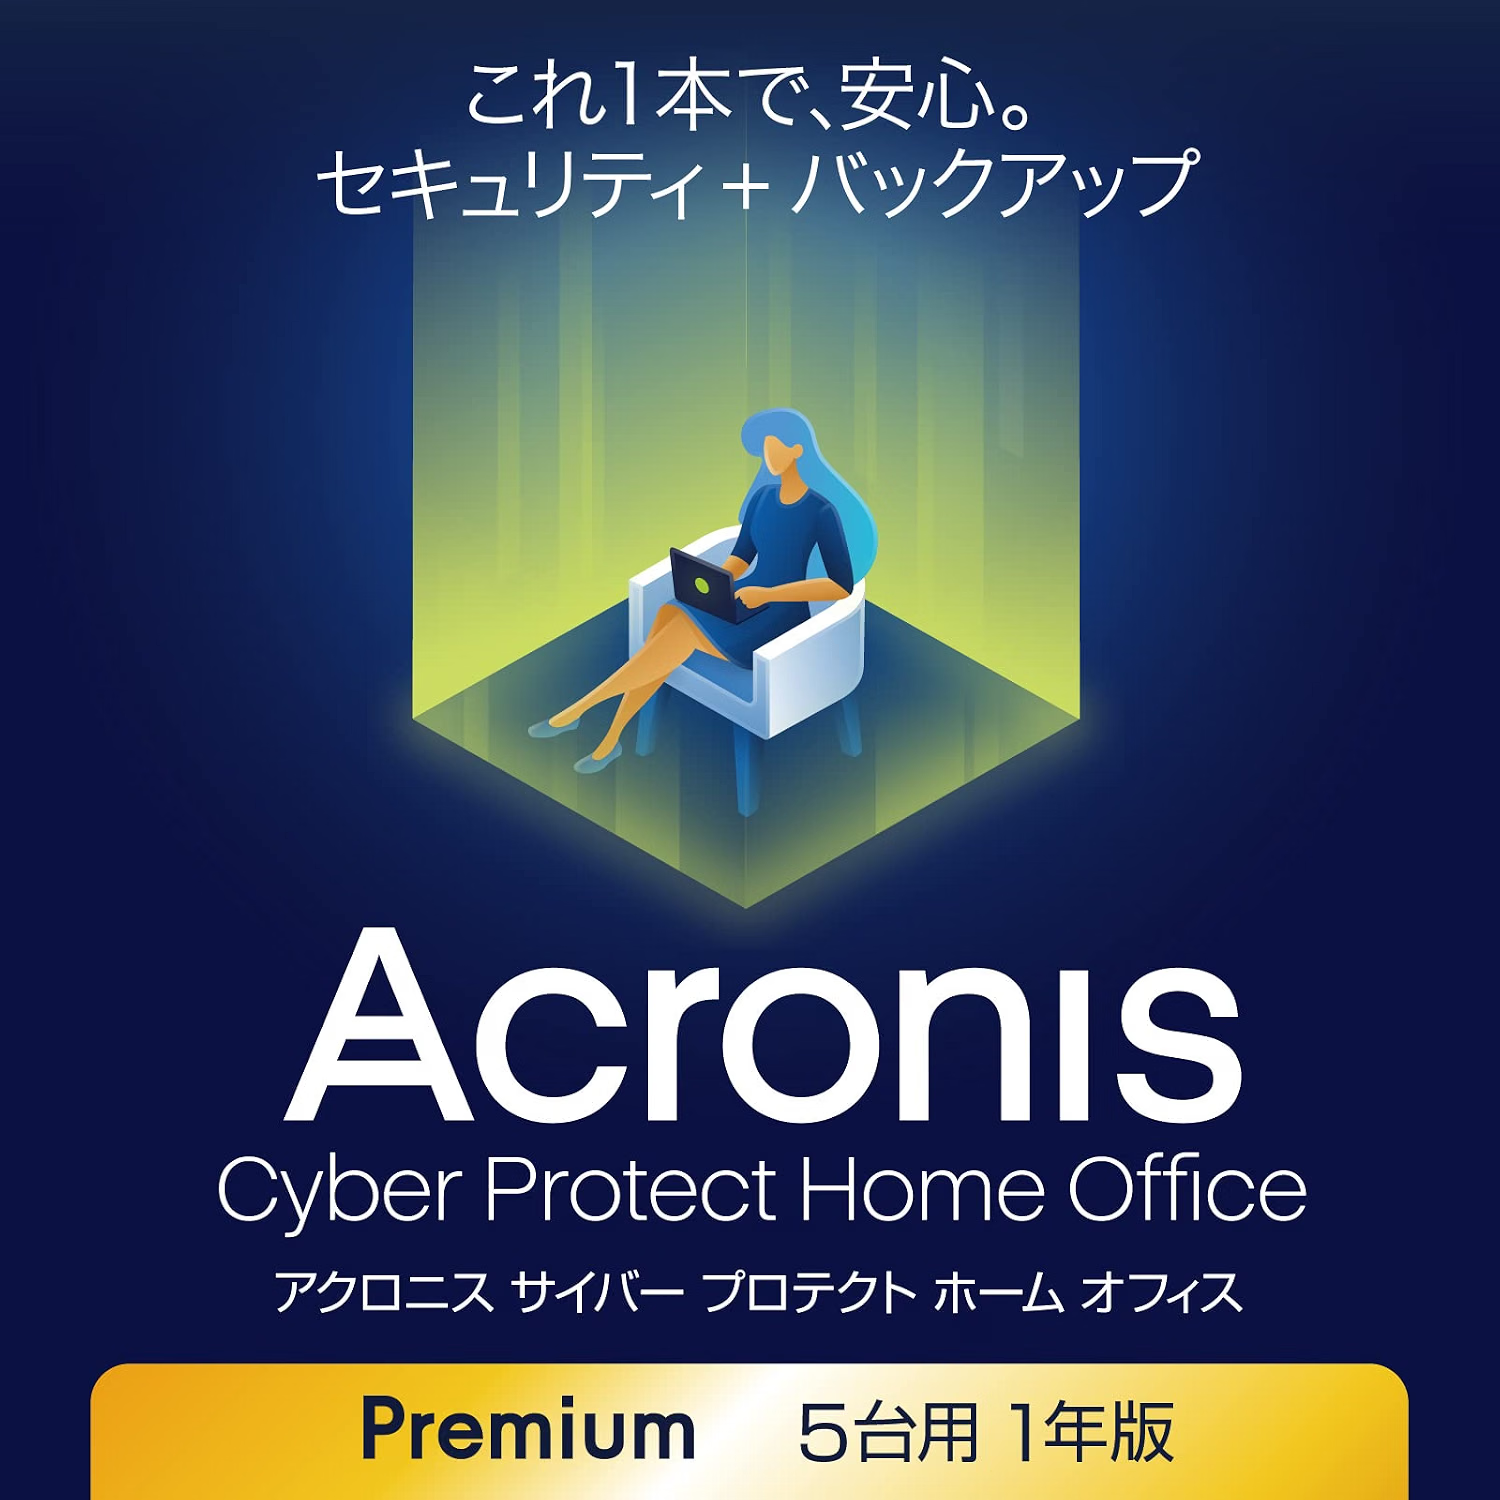
今回ご紹介する「Acronis Cyber Protect Home Office」は、パソコンのバックアップとサイバーセキュリティ機能を組み合わせたデータ保護ソフトウェアです。
ソースネクスト
Acronis Cyber Protect Home Office
プレミアム 5台用・1年版
在庫切れ間近!
残りわずかとの情報があります。
ご購入を検討されている方は、
お早めにAmazonで在庫をご確認ください。
※在庫・価格は変動します。
ご購入前にライセンスの有効性や
サポート状況もご確認ください。
※Amazonアソシエイトの広告リンクを使用しています。
大切なファイルのバックアップだけでなく、ランサムウェアなどの脅威への対策機能も備え、データの保護と復旧を一体的に考えられる点が、この製品の特徴です。
今回ご紹介するのは、ソースネクストが販売するプレミアム5台用・1年版。
複数のパソコンを利用する方や、個人事業主、小規模オフィスなどで、データ保護を強化したい方に検討していただきたい製品です。
【在庫切れ間近!ご購入を検討中の方はお早めに】
現在、この商品については「残り1点・再入荷未定」との情報があります。最新の在庫状況は確認できていませんが、購入を検討されている方は、売り切れる前にAmazonの商品ページをご確認ください。
ただし、旧製品のサポート終了情報があるため、購入前にはライセンスの有効性、対応OS、メーカーのサポート状況を必ずご確認ください。
大切なデータを失う前に、できることから備えを
サイバー攻撃や機器の故障は、いつ発生するか分かりません。
企業が長年蓄積してきた業務データや顧客情報は、事業活動を支える大切な資産です。一度失われると、復旧に多くの時間や費用がかかるだけでなく、企業の信用にも影響する可能性があります。
だからこそ、バックアップ環境を整えるとともに、多要素認証やソフトウェアの更新、アクセス権限の管理など、複数の対策を組み合わせることが重要です。
警察庁が発足させた「FFF」とは?
11月20日、サイバー犯罪への初動対応を担う新たな専門部隊が誕生
警察庁が新設したFFFは、サイバー攻撃の被害を受けた企業などに対し、専門的な知識を持つ警察職員が現場で技術的な支援を行うための組織です。
FFFという名称は、英語の「Fast Forensic Force」の頭文字から付けられています。
「Fast」は迅速な対応、「Forensic」は科学的な証拠の調査・分析、「Force」は部隊や組織を意味しており、日本語では、サイバー事件の証拠を迅速に保全・分析する専門部隊と理解すると分かりやすいでしょう。
2026年11月20日に行われた発足式では、警察庁の楠芳伸長官が隊員に対し、高度な専門性を発揮しながら都道府県警察と緊密に連携するよう求めました。
今回の発足は、単に警察内部の部署が一つ増えたという話ではありません。
企業のコンピューターやネットワークが攻撃を受けた際、事件の痕跡が失われる前に専門家が対応するための全国的な体制を整備したことに、大きな意味があります。
そもそも「フォレンジック」とは何なのか?
フォレンジックとは、事件や事故が起きたとき、残された証拠を科学的な方法で調べ、何が起きたのかを明らかにする技術や手法のことです。
警察が事件現場で指紋や足跡を調べる鑑識活動を思い浮かべると、理解しやすいかもしれません。
例えば、会社のパソコンに不正なプログラムが侵入したとします。
その場合、専門家はパソコンやサーバーに残された記録を調べ、いつ侵入されたのか、どのような操作が行われたのか、外部に情報が送信された形跡はないかなどを確認します。
こうしたデジタル機器に残る証拠を収集・分析する技術を「デジタルフォレンジック」と呼びます。
ただし、調査対象となるデータは非常に多く、すべてを詳しく調べるには時間がかかることがあります。
そこで重要になるのが、初動段階で必要な情報を優先的に確認し、消失しやすい証拠を迅速に保全する考え方です。
FFFは、こうした初動対応に専門性を発揮することが期待されています。
FFFの組織体制はどうなっているのか?
報道によると、FFFは警察庁本庁に約30人、全国の管区警察局など9組織に約120人を配置し、合計153人の体制で発足しました。
全国各地でサイバー事件が発生した際には、都道府県警察の捜査員と専門部隊が連携して対応する仕組みです。
一般的な対応の流れを整理すると、次のようになります。
- 企業などが不正アクセスや情報漏えいの疑いを把握する。
- 企業が警察に相談・通報し、被害の状況を伝える。
- 都道府県警察が必要に応じて管区警察局などにFFFの派遣を依頼する。
- FFFの専門職員が捜査員とともに現場へ向かい、ログなどの証拠保全を支援する。
- 収集された情報を基に、侵入経路や被害状況の解明を進める。
なお、FFFの派遣は事件の内容や必要性に応じて判断されるものであり、すべての相談について必ず専門部隊が派遣されるという制度ではありません。
また、警察庁本庁のFFFは管区警察局などへの指示・指導を担い、重大事案では連携して対応することが報じられています。
なぜ2026年11月に発足したのか?
背景には、企業などを標的とする高度な不正アクセスや、大規模な個人情報漏えい事案が相次いでいることがあります。
2026年11月6日、政府は「サイバーセキュリティ緊急対策パッケージ」を決定し、警察庁もサイバー事案への対応を強化する方針を示しました。
同日付の警察庁の通達では、FFFを各管区警察局などに設置し、被害発生時には都道府県警察の捜査員とともに速やかに現場へ派遣して、ログの保全などを支援することが明記されています。
ここで重要なのは、警察庁が証拠の収集だけでなく、被害企業の捜査協力に伴う負担の軽減にも言及している点です。
企業にとって、サイバー攻撃の発生直後は非常に混乱しやすい時間帯です。
社内システムが使えなくなり、顧客から問い合わせが相次ぎ、経営陣は事業を継続するかどうかの判断を迫られることもあるでしょう。
そのような状況で、警察の捜査に必要な記録を適切に保存することは、必ずしも簡単ではありません。
専門的な支援を受けられる体制を整えることは、捜査の迅速化だけでなく、企業が必要な対応を整理するうえでも意味があります。
これまでのサイバー警察と何が違うのか?
日本の警察には、FFFの発足以前からサイバー犯罪を捜査する組織が存在しています。
そのため、FFFが日本で初めて誕生したサイバー犯罪対策組織というわけではありません。
今回の特徴は、都道府県警察の捜査と連携しながら、被害発生直後のデジタル証拠の保全や技術的な初動対応を専門的に支援する体制が明確になったことです。
警察庁のサイバー警察局、サイバー特別捜査部、都道府県警察、そしてFFFは、それぞれの役割に応じて連携する関係にあります。
参考:サイバー警察局とは
特に、複数の企業や地域にまたがるサイバー攻撃では、一つの企業で見つかった不審な通信記録が、別の事件の解明につながる可能性もあります。
警察庁が各地の情報を集約し、横断的な分析を進めることは、攻撃の全体像を把握するうえで重要です。
ただし、FFFの設置によってすべてのサイバー事件が短期間で解決するわけではなく、攻撃者の特定や被害の全容解明には、継続的な捜査と国際的な協力が必要になる場合もあります。
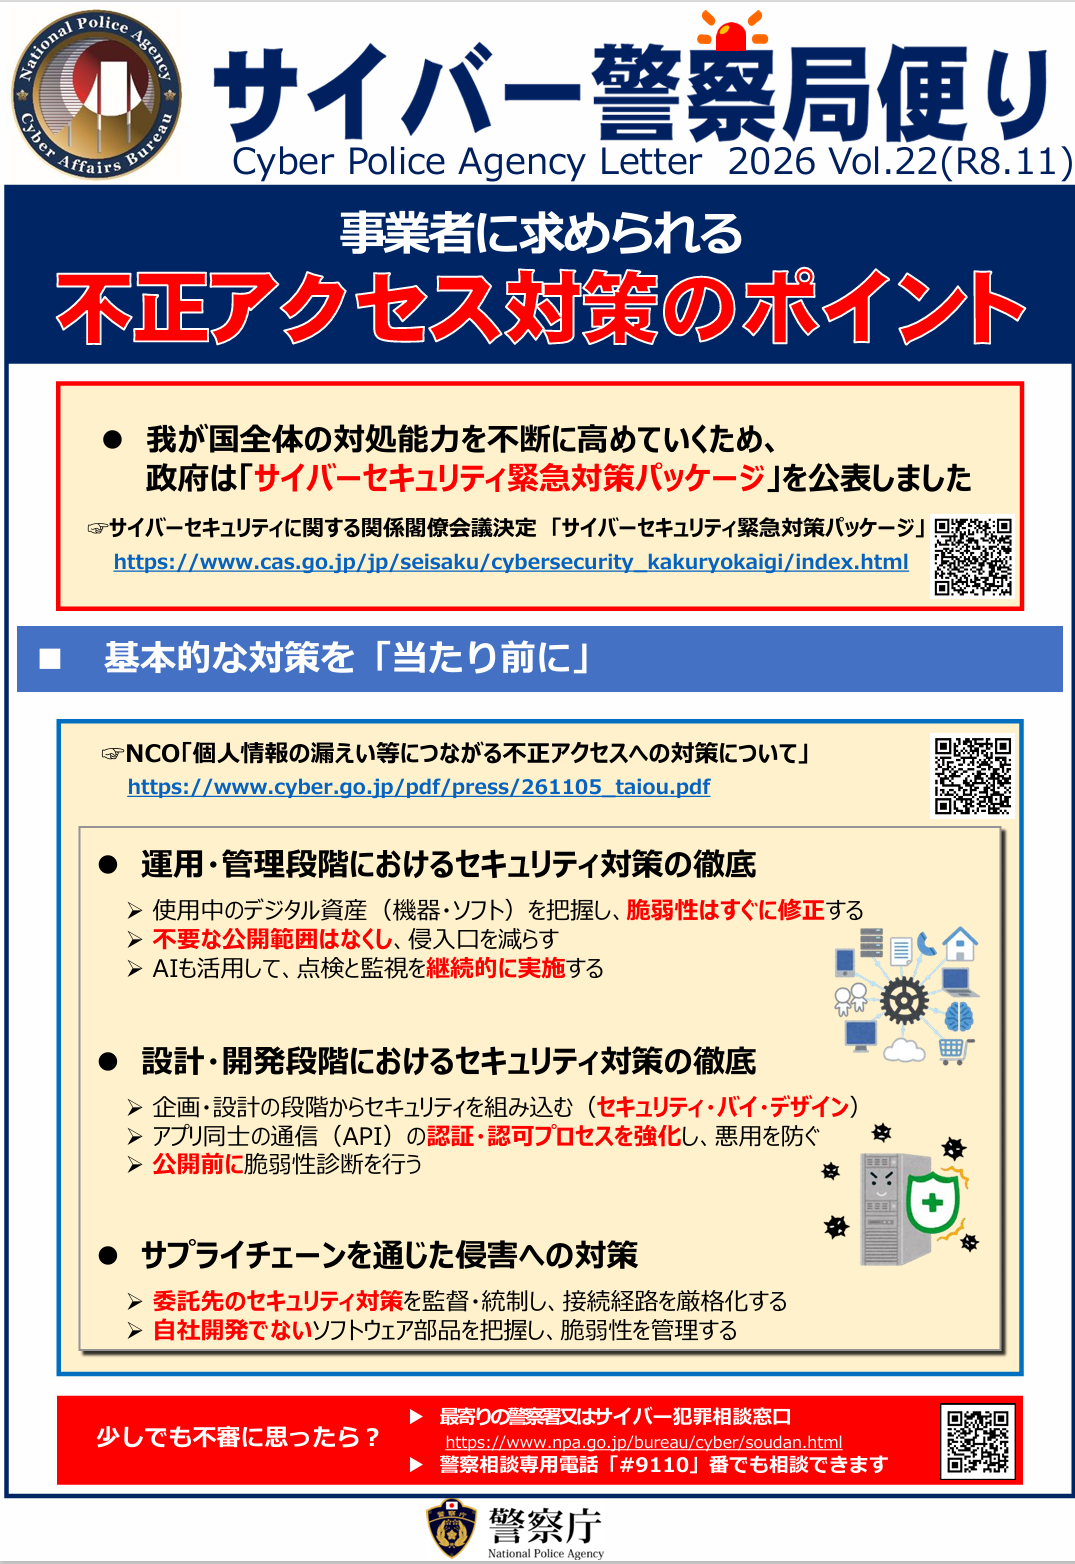
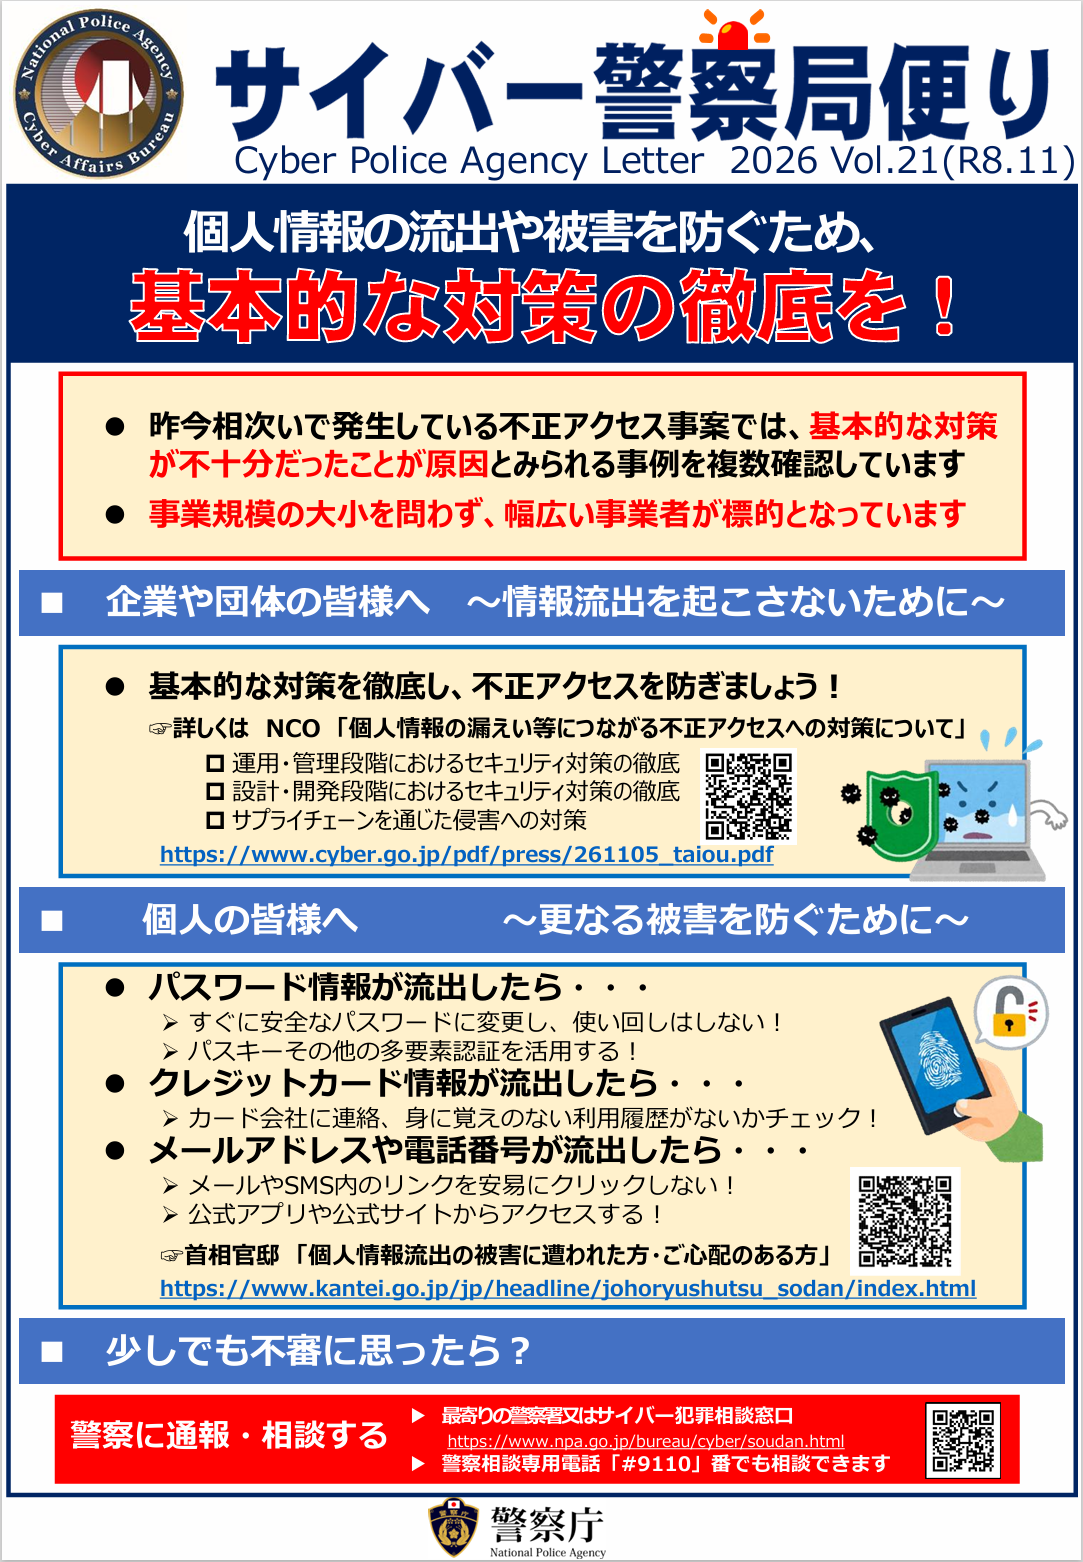
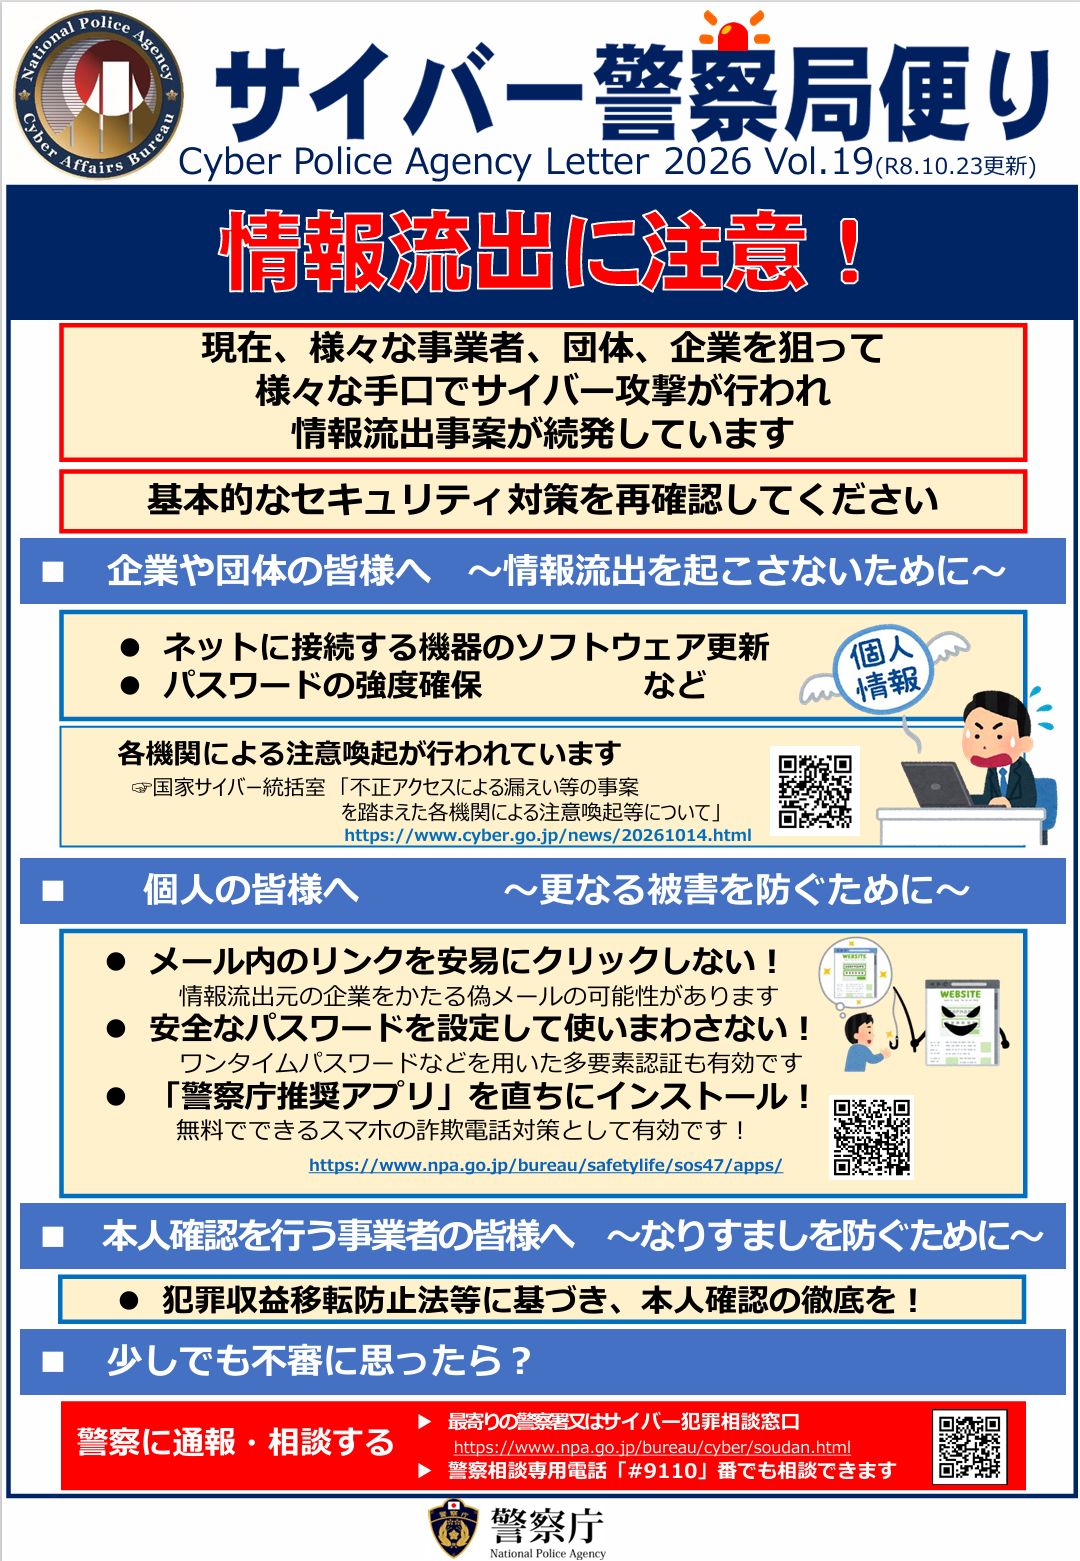
サイバー警察局が発信している最新の便りを3つ、下記に掲載します。
ぜひご覧になり、参考にされてください。
(画像をクリックすると掲載元に移ります。安心してクリックしていただけます。)
▼
FFFは企業をどこまで守ってくれる?
最も重要な任務は「消えてしまう証拠」を守ること
FFFの役割を理解するうえで、最初に知っておきたいのが「ログ」という言葉です。
ログとは、パソコンやサーバー、ネットワーク機器などが、自動的に記録している操作や通信の履歴を指します。
例えば、会社のシステムに誰が何時にログインしたのか、どの機器からアクセスがあったのか、どのような通信が発生したのかといった情報が記録されることがあります。
ログは、会社の情報システムに残された「足跡」のようなものです。
普段は目にする機会が少ないかもしれませんが、サイバー攻撃が発生した際には、事件の原因や被害の範囲を調べる重要な手掛かりになります。
ただし、ログは永久に保存されるとは限りません。
システムの設定によっては、一定期間が経過すると古い記録が自動的に削除されたり、新しい記録によって上書きされたりすることがあります。
また、企業が復旧作業を急ぐあまり、機器を初期化したり、システムを再構築したりすることで、調査に必要な情報が失われる場合もあります。
一度失われた証拠は、後から完全に復元できるとは限りません。
そのため、被害発生直後に何を保存し、何を変更してはいけないのかを判断することが重要になるのです。
具体例:会社の顧客情報が外部に流出した疑いがある場合
例えば、ある中小企業が顧客管理システムを運用していたとします。
ある日、システムの管理者が通常とは異なる時間帯のアクセスに気付き、調べてみると、海外のネットワークを経由した不審な通信が記録されていました。
さらに、顧客情報が大量に閲覧された可能性も判明しました。
この時点では、実際に情報が外部へ持ち出されたのか、攻撃者がどのような方法で侵入したのか、社内の別のシステムにも被害が及んでいるのかは分かりません。
企業としては、すぐにシステムを停止し、復旧させたいと考えるでしょう。
しかし、十分な調査を行わないまま機器を初期化すると、侵入の痕跡が消えてしまうおそれがあります。
こうした場面で、FFFの専門職員が都道府県警察の捜査員と連携し、必要なログの保全や技術的な分析を支援することが想定されています。
その結果、攻撃が始まった時刻や不正な通信の経路など、事件の解明に必要な情報を確保しやすくなることが期待されます。
ただし、ログに残された通信元のIPアドレスが分かったとしても、それだけで犯人本人を特定できるわけではありません。
攻撃者は第三者のサーバーや侵害済みの機器を経由することがあるため、複数の証拠を組み合わせた慎重な分析が必要です。
FFFは企業のシステムを修理してくれるのか?
ここは、誤解しないように確認しておきたいポイントです。
FFFは、企業の情報システムをすべて修理するための無料保守サービスではありません。
警察庁が示している中心的な任務は、サイバー事件の初動対応における証拠保全と、捜査・実態解明に向けた技術的な支援です。
一方、報道では、被害企業から要請があった場合に、被害拡大防止や早期復旧、再発防止に向けた技術的な支援・助言を行うことも説明されています。
つまり、警察による支援と、企業が契約するシステム保守会社やセキュリティ専門会社による復旧作業は、役割が異なります。
例えば、ランサムウェアによって社内のファイルが暗号化された場合、FFFによる証拠保全や捜査支援が行われたとしても、暗号化されたファイルが必ず元に戻るわけではありません。
企業は、バックアップの状態やシステムの安全性を確認し、専門事業者と協力しながら復旧を進める必要があります。
また、警察への相談によって、損害賠償や顧客への補償、法令上の報告義務が自動的に解決するわけでもありません。
企業の経営責任や情報管理責任は、FFFの発足後も変わらず存在します。
企業が警察へ提供する情報には何があるのか?
実際にサイバー攻撃を受けた際、企業側が整理しておくと役立つ情報には、次のようなものがあります。
- 不審なアクセスや障害を最初に確認した日時
- 影響を受けたパソコン、サーバー、クラウドサービスの情報
- システムのアクセスログや通信ログ
- 不審なメールや添付ファイルに関する情報
- 社内で実施した緊急対応と、その実施時刻
- 外部の保守会社や専門事業者による調査結果
- 顧客情報や取引先情報への影響が疑われる範囲
ただし、これらをすべて自社だけで収集しなければならないという意味ではありません。
証拠を保存するために不用意な操作を行うと、かえって記録が変更されたり、被害が拡大したりする可能性があります。
特に、感染が疑われる機器の電源操作、ネットワークからの切り離し、管理者権限での調査などは、状況によって適切な方法が異なります。
被害の拡大を防ぐ緊急措置が必要な場合もあるため、証拠保全と安全確保の両方を考慮し、社内の責任者や専門家と連携して判断することが大切です。
警察庁が進める「サイバー被害110番」との関係
FFFの発足と併せて注目したいのが、警察庁が進める法人向けの相談・通報体制の強化です。
2026年11月19日の国家公安委員会委員長記者会見では、警察庁長官が、法人専用相談・通報窓口「サイバー被害110番」の開設を含む緊急対策について説明しています。
企業がサイバー攻撃を受けたとき、どこへ相談すればよいのか分からず、対応が遅れてしまうことは避けなければなりません。
ただし、法人向け窓口の具体的な利用方法や受付条件については、最新の警察庁・都道府県警察の公式案内を確認する必要があります。
FFFへの直接の派遣依頼が一般企業に認められていると考えるのではなく、まずは警察の正式な相談・通報経路を利用することが重要です。
緊急性の高い犯罪被害については110番、緊急ではない警察への相談については警察相談専用電話「#9110」など、状況に応じた窓口も確認しておきましょう。
情報漏えいが発生した場合、企業には別の報告義務もある
FFFが証拠保全を支援することと、企業が個人情報保護法などに基づく報告を行うことは、別の問題です。
個人情報保護委員会によると、報告対象となる個人データの漏えい等が発生した場合、事業者には原則として速報と確報が求められます。
速報は、事態を知った日からおおむね3〜5日以内に速やかに行い、確報は原則30日以内、不正な目的で行われたおそれがある場合などは60日以内とされています。
ただし、すべての情報漏えいが一律に同じ報告義務の対象になるわけではなく、漏えいした情報の種類や件数、発生原因などによって判断が必要です。
また、本人への通知が必要になる場合もあります。
企業は警察への通報だけで対応が完了したと考えず、個人情報保護委員会への報告、関係者への通知、取引先への説明などを並行して検討しなければなりません。
このように、FFFの役割を正しく理解することは、企業が必要な対応を漏れなく進めるためにも重要です。
FFF発足で企業のセキュリティ対策はどう変わる?
対策① ログを適切に保存し、証拠を失わない環境を整備する
FFFの発足を受けて、企業が最初に見直したいのは、社内システムのログ管理です。
どれほど高度な専門家が調査に加わったとしても、必要な記録が残されていなければ、事件の経緯を正確に把握することは難しくなります。
例えば、従業員が利用するクラウドサービスに不正ログインが発生した場合、ログイン履歴が保存されていれば、不審なアクセスが始まった時期や利用されたアカウントを調べる手掛かりになります。
一方、ログが保存されていなかったり、保存期間が短すぎたりすると、侵入の開始時点を確認できない可能性があります。
そのため、企業は自社が利用しているシステムについて、どのようなログが取得され、どこに保存され、どのくらいの期間保持されるのかを確認する必要があります。
特に、顧客情報を管理するシステム、社内の認証基盤、クラウドサービス、VPN機器、ファイアウォールなどは、重要な確認対象になります。
ログの保存期間について、すべての企業に共通する一律の正解があるわけではありません。
業種、法令、契約条件、取り扱う情報の重要性、保存コストなどを考慮しながら、自社に適した方針を決めることが大切です。
また、ログを保存するだけでは十分ではありません。
攻撃者が管理者権限を奪った場合、同じシステム内に保存されたログを削除したり、改ざんしたりする可能性があります。
そのため、重要なログを別の管理領域へ転送する仕組みや、閲覧・削除権限の制限、時刻の同期なども検討したいところです。
さらに、ログには従業員の操作履歴や個人情報が含まれる場合があるため、アクセス権限や保存目的を明確にし、適切に管理する必要があります。
企業の規模が小さくても、まずは利用中のサービスの管理画面を確認し、ログの取得設定や保存期間を把握することから始められます。
対策② サイバー攻撃が起きたときの連絡・判断・復旧手順を決めておく
次に重要なのが、緊急時の対応体制です。
サイバー攻撃を受けた際、最初に異変に気付くのは情報システム担当者とは限りません。
営業担当者が顧客管理システムにログインできなくなったり、経理担当者が不審な送金履歴を発見したり、取引先から情報漏えいの可能性を指摘されたりすることもあります。
このようなとき、従業員が誰に報告すればよいのか分からなければ、初動対応が遅れる原因になります。
そこで、企業は少なくとも、異常を発見した人が最初に連絡する窓口、対応を統括する責任者、システム停止などの重要な判断を行う人を決めておく必要があります。
また、休日や夜間に発生した場合の連絡方法も、あらかじめ確認しておきたいところです。
例えば、金曜日の深夜に社内サーバーで不審な通信が検知された場合、月曜日の出勤まで誰も対応できない状態では、被害が拡大するおそれがあります。
外部のシステム保守会社やセキュリティ事業者と契約している場合は、緊急連絡先、受付時間、対応範囲などを確認し、社内の責任者がすぐに参照できるようにしておきましょう。
さらに、警察へ相談する際に伝えるべき情報や、顧客への説明が必要になった場合の担当部署も整理しておくと、対応を進めやすくなります。
ここで注意したいのは、すべての判断を一人の担当者に集中させないことです。
担当者が不在の場合や、攻撃によって社内の連絡手段が使えなくなった場合にも対応できるよう、代行者や別の連絡方法を用意しておく必要があります。
IPAも、インシデント発生時の緊急対応体制の整備において、役割分担や証拠保全の手順、関係部門への連絡、実践的な演習などの重要性を示しています。
特に経営者には、セキュリティ対策を担当者任せにせず、事業継続や顧客対応を含めた経営上の課題として捉える姿勢が求められます。
対策③ 侵入を防ぐ対策と、被害を受けた後の復旧対策を両立させる
3つ目は、サイバー攻撃を受けないための予防策と、被害を受けた後の復旧策を分けて考えることです。
企業のセキュリティ対策というと、ウイルス対策ソフトの導入やパスワードの変更を思い浮かべる方も多いでしょう。
もちろん、こうした対策は重要です。
しかし、どれほど対策を強化しても、サイバー攻撃のリスクを完全になくすことはできません。
そのため、企業は侵入される可能性を減らすだけでなく、侵入された場合に被害を小さく抑え、事業を再開できる体制を整える必要があります。
予防策としては、利用するソフトウェアや機器の更新、多要素認証の導入、不要なアカウントの削除、管理者権限の制限などが挙げられます。
特に、退職した従業員のアカウントが残っていたり、外部から接続できる機器の更新が長期間行われていなかったりすると、不正アクセスのリスクが高まる可能性があります。
一方、復旧策として重要なのが、バックアップの確保と復元手順の確認です。
例えば、ランサムウェアによって業務用ファイルが暗号化された場合、正常なバックアップがあれば、被害を受ける前の状態に戻せる可能性があります。
ただし、バックアップ自体が攻撃者によって削除されたり、暗号化されたりする場合もあります。
そのため、本番環境から適切に分離したバックアップを確保し、実際にデータを復元できるか定期的に確認することが重要です。
また、バックアップから復旧する際には、侵入の原因が残っていないかを確認しなければなりません。
原因を解消しないままシステムを元に戻すと、再び攻撃を受ける可能性があるためです。
FFFが証拠保全や原因究明を支援する体制を整えたとしても、企業自身がバックアップを確保し、復旧方法を準備する必要性は変わりません。
FFFの発足が企業ブランディングに与える意味
CBSが今回のFFF発足で注目しているのは、サイバーセキュリティと企業の信頼が、これまで以上に密接な関係になっていることです。
企業のブランド価値は、商品やサービスの品質だけで決まるものではありません。
顧客情報を適切に管理しているか、取引先との約束を守れるか、問題が発生したときに誠実な説明ができるかといった日々の行動も、企業に対する評価につながります。
例えば、同じような情報漏えい事故が発生した場合でも、発覚後の対応によって、顧客や取引先が受ける印象は大きく変わる可能性があります。
原因を調査し、影響範囲を確認し、必要な報告と説明を行い、再発防止策を具体的に示すことは、企業が信頼を回復するための重要な取り組みです。
ただし、迅速に対応したからといって、失われた信頼が必ず回復するわけではありません。
だからこそ、日頃から情報管理体制を整え、緊急時にも適切な判断ができる企業文化を育てておくことが重要になります。
FFFの発足は、警察によるサイバー事件への対応体制が強化されたことを示すと同時に、企業自身が情報セキュリティの重要性を再認識する機会でもあります。
企業規模の大小にかかわらず、情報を取り扱う以上、サイバー攻撃の被害者になる可能性があります。
大企業だけの問題と考えるのではなく、中小企業や個人事業者も、自社が利用するシステムや保有する情報を見直してみてはいかがでしょうか。
おわりに|FFFの発足を、企業のセキュリティ体制を見直すきっかけに
2026年11月20日に発足したFFFは、企業などへのサイバー攻撃が発生した際、専門的な知識と技術を生かして証拠保全や初動対応を支援する、新たな警察の専門部隊です。
警察庁と全国の管区警察局などに計153人を配置した今回の体制整備は、相次ぐ情報漏えい事案への対応を強化するための重要な取り組みといえるでしょう。
しかし、FFFが発足したことで、企業のセキュリティ対策が不要になるわけではありません。
警察が事件の解明を進めるためには、企業が保有するログなどの記録が重要な手掛かりになります。
また、被害の拡大防止、業務の復旧、顧客への説明、法令に基づく報告などについては、企業自身が責任を持って対応しなければならない部分もあります。
今回ご紹介した「ログの適切な保存」「緊急時の対応体制の整備」「予防策と復旧策の両立」は、特別な大企業だけが取り組むべき対策ではありません。
まずは、自社の重要な情報がどこに保存されているのか、誰が管理しているのか、事故が発生した場合に誰へ連絡するのかを確認することから始めてみてください。
CBS│企業ブランディング支援™では、企業の情報セキュリティ対策を、単なる技術的な問題ではなく、顧客や取引先からの信頼を守るための経営課題として考えています。
今回のFFF発足をきっかけに、一社でも多くの企業が自社の情報管理体制を見直し、サイバー攻撃に備える取り組みを進めることを願っています。
今後もCBSでは、警察庁やIPAなどの公的機関が公表する情報を確認しながら、企業経営に役立つサイバーセキュリティ情報を分かりやすくお届けしていきます。
参考資料・公式リンク
※2026年11月21日時点で確認した公表情報を基に作成しています。FFFの組織体制や運用方法、各種相談窓口の案内は、今後変更される可能性があります。
警察庁・国家公安委員会
- 警察庁|2026年11月6日付 サイバー事案への対応に関する通達(FFFの設置・ログ保全等)
- 警察庁|企業等を対象とする不正アクセス行為に起因する大規模情報流出事案に関する広報資料
- 警察庁|同事案に係る警察庁長官の指示
- 国家公安委員会|2026年11月19日 記者会見要旨
情報セキュリティ・個人情報保護
FFF発足に関する報道資料
- 共同通信|警察庁、通信履歴保全部隊を発足(2026年11月20日)
- FNNプライムオンライン|サイバー捜査の初動対応専門チーム「FFF」を設置
- テレビ朝日|相次ぐサイバー攻撃に対処、警察の専門部隊「FFF」発足
サイバー攻撃に負けない企業へ。
私たちは、企業の成長と信頼を
これからも支え続けます。
サイバー攻撃の脅威が拡大する今、 企業に求められているのは、 被害を防ぐための対策だけではありません。 万が一の事態にも冷静に対応し、 大切な顧客情報や事業活動、 そして長年築いてきた信頼を 守り抜くための備えが必要です。
今回ご紹介した警察庁の新部隊「FFF」の発足は、 サイバー犯罪への対応体制が 新たな段階へ進んだことを示しています。 しかし、企業を守るためには、 公的機関による支援だけでなく、 企業自身の継続的な取り組みが欠かせません。
CBS│企業ブランディング支援™は、 サイバー攻撃に負けない企業づくりと、 その先にある持続的な成長を これからも応援してまいります。
私たちは、警察庁やIPAをはじめとする 公的機関の一次情報を大切にしながら、 企業の経営判断に役立つ情報、 実践的なセキュリティ対策、 そして企業価値の向上につながる 知識を分かりやすく発信していきます。
企業の規模にかかわらず、 一つひとつの備えが、 未来の事業と信頼を守る力になる。 私たちはその考えを大切にし、 これからも情報発信を続けてまいります。
皆さまの声を、ぜひお聞かせください。
GUARD ON│暮らしを守る防犯ガイド
CBSの関連運営サイトとして、 防犯情報を専門に発信する 「GUARD ON│暮らしを守る防犯ガイド」 も運営しています。
GUARD ONは、日常生活の中に潜む 犯罪や事故のリスクに目を向け、 一人ひとりが自分自身や家族、 大切な財産を守るために 役立つ情報をお届けする防犯サイトです。
特殊詐欺やフィッシング詐欺、 不正アクセス、証券口座の乗っ取り、 個人情報の流出といった 身近なサイバー犯罪をはじめ、 住まいの防犯対策や 日常生活における事故防止など、 幅広いテーマを取り上げています。
また、警察庁などの公的機関が 公表する情報を確認しながら、 犯罪の手口や被害を防ぐための 具体的な行動を、 初めて学ぶ方にも理解しやすい形で 紹介することを大切にしています。
・不正アクセスとアカウント乗っ取り防止
・フィッシング詐欺と個人情報の保護
・住まいや日常生活における防犯対策
・交通事故や身近な事故の防止・予防
・警察庁などの公的機関による注意喚起
企業の情報セキュリティを考えるうえでも、 従業員一人ひとりの防犯意識は 大切な要素の一つです。
仕事で利用するアカウントだけでなく、 個人のスマートフォンやメール、 SNSなどを安全に利用するための 知識も、日頃から身に付けておきたいものです。
CBSとGUARD ONでは、 それぞれ企業と暮らしという 異なる視点から、 安全と信頼を守るための 情報発信に取り組んでいます。
ご自身の防犯対策はもちろん、 ご家族や職場の皆さまと 防犯について考えるきっかけとしても、 ぜひGUARD ONをご覧ください。
コメント