企業の皆さまへ|サイバー攻撃にご注意ください
🌐 AIを悪用したサイバー攻撃や、 情報漏えい後の二次被害への警戒が必要です。 企業の規模を問わず、不正アクセスや フィッシング詐欺などの被害が発生する 可能性があります。 システムの更新状況、管理者アカウントの保護、 不審なアクセスの有無 を改めて確認し、大切な顧客情報と 企業の信用を守りましょう。
🔐 今一度、社内のセキュリティ対策をご確認ください。
2026年11月、サイバーセキュリティをめぐって、私たちが見過ごすことのできない動きが明らかになってきました。
高性能な人工知能(AI)を悪用し、世界各地のウェブサイトや企業のシステムに対して、弱点の探索や不正侵入を試みる動きが確認されているのです。
11月14日には、こうした攻撃の拠点として使われている疑いのあるサーバーが、世界のインターネット上に少なくとも1000台前後存在するという調査結果が報じられました。
これまでサイバー攻撃と聞くと、高度な専門知識を持つ人物が、長い時間をかけて企業のシステムへ侵入するような光景を想像していた方も多いのではないでしょうか。
ところが、AIの性能が急速に高まったことで、その常識が変わろうとしています。
攻撃者がAIツールに指示を与え、ウェブサイトの設定ミスや更新されていないプログラムを探し、侵入できる可能性を次々と調べる。そうした行為の一部を自動化できるようになれば、従来よりも少ない手間で、多数の企業や組織が標的になるおそれがあります。
さらに心配なのは、不正アクセスによって個人情報が流出した後です。
たとえ企業がシステムを復旧させても、流出した氏名、メールアドレス、電話番号、取引情報などが攻撃者の手元に残っていれば、それらを悪用したフィッシング詐欺やなりすましが、時間を置いて発生する可能性があります。
いわゆる「被害の第2波」です。
情報漏えいのニュースを見たとき、「自分が利用している企業ではないから関係ない」と考えてしまうこともあるでしょう。
しかし、企業同士の取引や外部サービスの利用が広がる現在、私たちの情報がどこで管理され、どのような経路で影響を受けるのかを、本人が完全に把握することは簡単ではありません。
今回は、AIを悪用したサイバー攻撃の実態、約1000台という数字の意味、情報漏えい後に起こり得る二次被害、そして企業と個人が今から実行できる防御策まで、2026年11月時点の公表情報を基に順を追って解説します。
専門用語を知らなくても理解できるよう、身近な場面を交えながら、何が起こっているのか、なぜ危険なのか、どこから対策を始めればよいのかを一つずつ確認していきましょう。
記事の最後には、デジタル化が進む今だからこそ見直したい「アナログの価値」について、私なりの考えを余談として綴っています。これからの情報管理のあり方を考えるきっかけになれば幸いです。
ぜひ最後までご覧ください。😊
📌 情報漏えい時の相談窓口について
また、この記事の後半には、 「📌 情報漏えいが判明したら|企業から通知が届いたときの相談先・連絡先13選」 として、被害の拡大を防ぐために知っておきたい 公式相談窓口の一覧も設けています。
情報漏えいの通知を受け取った際、 どこへ連絡すればよいのか、 どのような対応を取るべきなのかを、 個人の方と企業の担当者、 それぞれの立場から確認できるようにまとめました。
万が一のときに慌てず適切な行動を取るためにも、 ぜひ記事を最後までお読みいただき、 必要な際の参考にしていただければ幸いです。
AI悪用のサイバー攻撃が世界規模に
約1000台の不審なサーバーが確認された
2026年11月14日、高性能AIを悪用したサイバー攻撃の拠点と疑われるサーバーが、世界のインターネット上に少なくとも1000台前後存在するという調査結果が報じられました。
調査を進めていたのは、日本の情報セキュリティー専門機関であるJPCERT/CCと、海外のサイバーセキュリティー企業などです。
調査は10月上旬から進められ、攻撃に関係しているとみられるサーバーのファイル構成や、AIツールの稼働状況などが分析されました。
ここで最初に理解しておきたいのが、「1000台」という数字の意味です。
これは、1000社が被害に遭ったという意味でも、1000台のサーバーへの不正侵入が成功したという意味でもありません。
攻撃に利用されている疑いのあるサーバーが、世界規模で相当数確認されたということです。
サーバーとは、ウェブサイトを公開したり、情報を保存したり、さまざまなサービスを動かしたりするためのコンピューターを指します。
企業が自社で設置するものもあれば、クラウドサービスを利用して仮想的に動かすものもあります。
攻撃者は、こうした環境を利用してAIツールを稼働させ、離れた場所にある多数のウェブサイトへアクセスを試みることができます。
攻撃の対象は特別な大企業だけではない
サイバー攻撃という言葉から、金融機関や政府機関、大手IT企業などを思い浮かべるかもしれません。
もちろん、それらの組織が重要な標的となる場合はあります。
しかし、AIを使った弱点探索では、企業の知名度や規模に関係なく、インターネットに公開されているシステムが調査対象になる可能性があります。
例えば、地方の小売店が運営する通販サイト、予約を受け付ける飲食店のウェブサイト、顧客情報を管理する中小企業のシステムなども、設定や管理状態によっては攻撃の対象となり得ます。
攻撃者にとって重要なのは、その企業が有名かどうかではなく、侵入に利用できる弱点が存在するかどうかです。
ここが、今回の問題を理解するうえで見逃せないところでしょう。
JPCERT/CCが確認したAIツールの悪用
2026年10月23日に更新されたJPCERT/CCの注意喚起では、AIを用いた侵入試験基盤を悪用した攻撃試行が確認されたと説明されています。
具体的には、Cairn、CyberStrikeAI、ARTEXなどの名称が挙げられています。
これらのツールが使われたとみられる攻撃では、インターネットに公開されたウェブアプリケーションの脆弱性を探索し、悪用を試みる動きなどが確認されました。
ウェブアプリケーションとは、通販サイトの注文画面や会員登録画面、企業の管理システムなど、ブラウザーを通じて利用する仕組みのことです。
普段は便利なサービスを提供するために使われていますが、設定ミスやプログラムの欠陥が放置されると、不正アクセスの入口になる場合があります。
JPCERT/CCは、環境設定ファイルやバックアップファイルの窃取を試みる動きについても注意を促しています。
これらのファイルには、システムの接続情報や運用上の重要な設定が含まれる場合があり、外部から閲覧できる状態になっていれば深刻な問題につながりかねません。
✦ 📖 CBS特別COLUMN ✦
JPCERT/CCとは何のこと??
サイバー攻撃や不正アクセスから企業を守る、
日本の専門組織の役割と活動 をわかりやすく解説します
JPCERT/CC(ジェーピーサート・シーシー)とは、正式名称を「一般社団法人JPCERTコーディネーションセンター」、英語では「Japan Computer Emergency Response Team Coordination Center」という、日本のサイバーセキュリティを支える専門組織です。
1996年10月に発足し、2003年3月に法人として設立登記されました。特定の政府機関や企業に属さない中立的な非営利組織であり、日本国内で発生する不正アクセス、ウェブサイトの改ざん、マルウェア感染、サービス妨害攻撃などについて、情報の収集や分析、被害拡大を防ぐための技術的な支援を行っています。
ここで注目したいのが、名称に含まれる「Coordination(コーディネーション)」という言葉です。これは日本語で「調整」や「連携」を意味し、サイバー攻撃を受けた企業、システムの管理者、国内外の専門機関などが協力して問題を解決できるよう、関係者をつなぐ役割を表しています。
例えば、ある企業のウェブサイトが不正アクセスを受け、顧客情報が流出した疑いが生じたとします。被害を受けた企業だけでは攻撃の全容を把握できず、海外のサーバーが関係している可能性もあるでしょう。こうした場合、JPCERT/CCは報告された情報を基に攻撃の状況を分析し、必要に応じて国内外の関係機関と連携しながら、被害の拡大防止や再発防止に向けた対応を支援します。
また、JPCERT/CCの重要な仕事には、ソフトウェアの脆弱性に関する情報の収集・調整、サイバー攻撃の早期警戒、攻撃手法の分析、企業内のセキュリティ対応組織であるCSIRTの構築支援などがあります。
「脆弱性」とは、システムやソフトウェアに存在する安全上の弱点のことです。例えば、企業が使用しているVPN機器やウェブサイトの管理システムに重大な脆弱性が見つかった場合、修正せずに放置すると、不正侵入に利用される危険性があります。
JPCERT/CCは、こうした問題について技術的な情報を整理し、注意喚起や対策情報を発信することで、企業が被害を受ける前に必要な対応を進められるよう支援しています。
さらに、サイバー攻撃は国境を越えて発生するため、海外のセキュリティ対応組織との連携も欠かせません。JPCERT/CCは日本の窓口となるCSIRTとして国際的な情報共有や調整活動を行い、日本国内だけでは解決が難しい問題にも対応しています。
企業の経営者や情報システム担当者にとって、JPCERT/CCの公表情報は、自社のセキュリティ対策を見直す際の重要な手掛かりになります。特に、新しい攻撃手法や重大な脆弱性に関する注意喚起が発表された際には、自社が利用する製品やシステムに影響がないかを確認することが大切です。
ただし、JPCERT/CCは警察のように犯罪捜査や逮捕を行う機関ではなく、すべての被害企業に代わってシステムを復旧させる業者でもありません。あくまでも技術的な立場から、情報の分析や関係者間の調整、被害拡大防止に向けた支援を担う組織です。
企業の信用やブランド価値を守るためには、サイバー攻撃が発生してから対応を考えるのではなく、平常時から正確な情報を収集し、備えておくことが欠かせません。 JPCERT/CCは、その判断を支える重要な情報源の一つといえるでしょう。
公式サイト:一般社団法人JPCERTコーディネーションセンター(JPCERT/CC)
AIは攻撃者だけの技術ではない
ここで誤解してほしくないのは、AIを使った脆弱性の探索そのものが、すべて不正な行為というわけではないことです。
企業が自社のシステムを安全に保つため、許可された範囲で弱点を調べることは、正当なセキュリティー対策の一つです。
問題になるのは、許可を得ていない第三者が、その技術を悪用して侵入や情報窃取を試みることにあります。
つまり、同じような技術であっても、誰が、何のために、どのような権限で利用するかによって意味が大きく変わります。
2026年の脅威ランキングにも変化が表れた
IPAが2026年1月に公表した「情報セキュリティ10大脅威 2026」では、組織向けの第3位に「AIの利用をめぐるサイバーリスク」が初めて選ばれました。
さらに第4位には「システムの脆弱性を悪用した攻撃」が入っています。
この二つが上位に並んでいることは、AIの普及と従来から存在するシステムの弱点が、切り離して考えられない問題になっていることを示しています。
| 順位 | IPAが公表した組織向け脅威 |
|---|---|
| 1位 | ランサム攻撃による被害 |
| 2位 | サプライチェーンや委託先を狙った攻撃 |
| 3位 | AIの利用をめぐるサイバーリスク |
| 4位 | システムの脆弱性を悪用した攻撃 |
| 5位 | 機密情報を狙った標的型攻撃 |
※IPA「情報セキュリティ10大脅威 2026」の組織向け順位から抜粋
政府もAIによる攻撃の高度化を警戒
2026年5月18日には、内閣官房国家サイバー統括室をはじめとする関係機関が、AIの性能向上を踏まえたサイバーセキュリティー対策の強化について注意喚起を行っています。
そこでは、AIがサイバー攻撃に悪用されることで、攻撃の速度や規模が大きく増加する可能性が指摘されました。
一方、AIは脆弱性の発見や修正、防御側の検知能力向上にも役立つ技術です。
攻撃者がAIを利用するのであれば、防御する側も新しい技術を理解し、適切に活用していく必要があるということになります。
今回の動きは、単に新しい攻撃ツールが見つかったという話ではありません。
企業がこれまで行ってきたシステム管理やセキュリティー対策を、AIの普及を前提として見直す時期に入っていることを示しているのです。
AIはどのように不正侵入を試みるのか
最初に狙われるのはシステムの弱点
AIを悪用したサイバー攻撃について理解するには、まず攻撃者が何を探しているのかを知る必要があります。
企業のウェブサイトや業務システムは、多数のプログラムやサービスを組み合わせて動いています。
その中には、公開後に欠陥が見つかったものや、設定が適切でないもの、更新が長期間行われていないものも存在するでしょう。
こうした問題のうち、攻撃に悪用される可能性のある弱点を「脆弱性」と呼びます。
例えば、店舗の出入口に鍵が付いていても、裏口の窓が閉まっていなければ、建物全体の安全性は保てません。
システムの脆弱性も、それと似ています。
ログイン画面に強いパスワードを設定していても、別の場所にある古いプログラムや公開設定の誤りが、攻撃者に利用される可能性があるからです。
AIが弱点探索を効率化する
従来、攻撃者が多数のシステムを調べるには、対象の特徴を把握し、利用されている技術を確認し、弱点が存在するかを一つずつ調査する必要がありました。
もちろん、以前から自動化された攻撃ツールは存在していました。
そのため、AIの登場によって初めて自動攻撃が可能になったわけではありません。
変化しているのは、収集した情報を整理し、次に確認する対象を判断し、複数の作業を組み合わせる能力が高まりつつあることです。
AIを組み込んだツールが攻撃者の指示に従って動作すれば、弱点探索の一部を効率化できる可能性があります。
ただし、AIが常に正確に判断するわけではなく、すべての攻撃が成功するわけでもありません。
攻撃の流れを整理すると
一般的な不正アクセスの流れは、次のように整理できます。
- インターネット上に公開されたシステムを探す
- 利用されているソフトウェアや設定状態を調べる
- 既知の脆弱性や管理上の不備がないか確認する
- 弱点を悪用して侵入を試みる
- 侵入できた場合、情報の窃取やシステムの悪用につながるおそれがある
これは攻撃の構造を理解するための一般的な整理であり、今回確認されたすべての攻撃が同じ順番で進んだという意味ではありません。
ARTEXとは何か
今回のJPCERT/CCの注意喚起に登場するARTEXは、AIを利用した侵入試験基盤の一つとして挙げられています。
侵入試験とは、システムの安全性を確認するため、許可された範囲で実際の攻撃に近い方法を用いて弱点を調べる検査です。
英語では「ペネトレーションテスト」と呼ばれます。
例えば、企業が新しい会員管理システムを公開する前に、外部から不正に操作できる部分がないか、専門家に調査を依頼することがあります。
そのような正当な検査に使われる技術が、攻撃者に悪用される可能性もあるのです。
JPCERT/CCは、AIを用いた侵入試験基盤を悪用した攻撃試行として、ウェブアプリケーションへの脆弱性探索などを確認しています。
ただし、ツールの名称が確認されたことだけで、その開発者や正規利用者が不正行為に関与したと判断することはできません。
設定ファイルやバックアップが狙われる理由
システムを管理している方にとって、特に注意したいのが設定ファイルやバックアップファイルの扱いです。
ウェブサイトの運営では、データベースへの接続情報や各種サービスの設定を、専用のファイルに保存することがあります。
また、障害が発生した場合に備え、データのバックアップを定期的に作成している企業も少なくありません。
これらは正常な運用に欠かせないものですが、保存場所や公開設定を誤ると、外部から閲覧される危険性があります。
例えば、バックアップを作成した後、一般の利用者がアクセスできる場所に置いたままにしてしまうケースです。
攻撃者がそのファイルを取得できれば、保存されている情報の内容によっては、顧客情報の漏えいや別のシステムへの侵入につながるおそれがあります。
バックアップを作ること自体は重要な対策です。
しかし、作成したバックアップをどこに保存し、誰がアクセスできる状態にしているかまで確認しなければ、安全性を確保したことにはなりません。
管理画面も攻撃対象になり得る
JPCERT/CCが2026年10月に公表した注意喚起では、一般利用者向けのサービスだけでなく、企業の管理・運用側で使用されるシステムについても点検の必要性が示されています。
具体的には、従業員向け管理システムやBIツールなどが挙げられています。
BIツールとは、売上や顧客情報などを集計・分析し、経営判断に役立てるための仕組みです。
こうしたシステムは、一般の利用者が直接触れる機会が少ないため、外部から狙われる印象を持ちにくいかもしれません。
しかし、内部に重要な情報を保存している場合、侵害された際の影響は大きくなります。
ログを確認することが被害発見につながる
企業が不正アクセスの有無を調べる際には、システムに残されたアクセスログが重要な手掛かりになります。
アクセスログとは、いつ、どこから、どのような通信が行われたかを記録したものです。
例えば、通常は日本国内からしか管理画面にアクセスしない企業で、突然、見慣れない地域から大量の接続が発生していた場合、調査が必要になることがあります。
ただし、海外からの通信がすべて不正というわけではありません。
正規のクラウドサービスや保守作業によるアクセスもあるため、通信元だけで決めつけず、操作内容や時間帯、利用者の状況などを組み合わせて判断する必要があります。
JPCERT/CCは、確認された不審なアクセス元IPアドレスなども公表しています。
過去のログを調べる場合は、こうした公表情報が役立つことがありますが、IPアドレスだけを根拠に攻撃者と断定しないよう注意してください。
AI時代に必要なのは基本対策の徹底
AIを使った攻撃が話題になると、何か特別な防御製品を導入しなければならないと考える方もいるでしょう。
しかし、既知の脆弱性を修正し、不要な公開設定を見直し、管理者アカウントを適切に保護することは、AIの有無に関係なく欠かせない対策です。
新しい技術に目を向けることも大切ですが、長期間更新していないシステムや、管理者が把握していないサービスを放置しないことが、被害を防ぐ第一歩になります。
情報漏洩後に迫る「被害の第2波」とは
情報が流出した後も危険は続く
企業が不正アクセスを受け、顧客情報が流出したという発表を見たとき、私たちはどうしても、その時点の被害規模に目を向けがちです。
何人分の情報が流出したのか。
クレジットカード番号は含まれているのか。
企業のサービスは復旧したのか。
もちろん、どれも大切な確認事項です。
しかし、もう一つ忘れてはいけないのが、流出した情報がその後どのように扱われるかという問題でしょう。
一度外部に持ち出された情報は、企業がシステムを修復したからといって、必ずしも攻撃者の手元から消えるわけではありません。
情報が第三者に渡ったり、別の犯罪に転用されたりする可能性もあります。
こうした二次的な被害が、いわゆる「被害の第2波」です。
フィッシング詐欺が巧妙になる理由
フィッシング詐欺とは、実在する企業や金融機関、公的機関などを装い、偽のウェブサイトへ誘導して、IDやパスワード、カード情報などを盗み取ろうとする犯罪です。
例えば、普段利用している通販サイトを名乗り、「お支払い情報の確認が必要です」というメールが届いたとします。
メールには本物に似せたロゴが使われ、注文履歴を思わせる内容が記載されているかもしれません。
もし、その内容に実際の氏名や利用サービスに関する情報が含まれていたら、受信者はどう感じるでしょうか。
単なる迷惑メールよりも、本物の連絡だと思ってしまう可能性があります。
流出した情報が悪用される怖さは、まさにこの点にあります。
攻撃者が相手の情報を詳しく知るほど、受信者に不審だと思わせない連絡を作りやすくなる場合があるのです。
AIがなりすましの文章作成に利用されるおそれ
近年の生成AIは、自然な文章を作成する能力が高まっています。
以前の不審なメールでは、日本語の表現が不自然だったり、敬語の使い方がおかしかったりすることがありました。
しかし、文章の不自然さだけで詐欺を見分ける方法は、今後ますます頼りにくくなるでしょう。
AIを利用すれば、丁寧なビジネスメールや、顧客対応を装った案内文を短時間で作成できるからです。
もちろん、自然な文章であること自体が不正の証拠になるわけではありません。
大切なのは、文章の上手さではなく、連絡してきた相手が本当に正規の企業なのか、求められている操作に不審な点がないかを確認することです。
流出する情報によって危険性は異なる
情報漏えいといっても、流出した内容によって、その後に想定される被害は変わります。
| 流出した情報 | 考えられる二次被害 | 確認したいこと |
|---|---|---|
| 氏名・メールアドレス | なりすましメールや標的型の詐欺 | 不審な連絡が増えていないか |
| 電話番号 | SMS詐欺や不審電話 | 突然届いた認証要求やURL |
| ID・パスワード | アカウントへの不正ログイン | パスワード変更と認証設定 |
| クレジットカード情報 | 不正決済 | 利用明細とカード会社の案内 |
| 住所・購入履歴 | 個人情報を利用した巧妙な勧誘や詐欺 | 実際の取引内容と連絡元の一致 |
| 企業の取引情報 | 取引先を装った請求や振込先変更詐欺 | 正規の連絡経路での再確認 |
この表は、流出した情報から想定される危険性を整理したものです。
すべての情報漏えいで、これらの被害が発生するという意味ではありません。
被害がすぐに表れないこともある
情報漏えいの公表直後に不審な連絡がなかったとしても、それだけで安心できるとは限りません。
流出情報が後から悪用される可能性があるためです。
例えば、ある企業から顧客のメールアドレスが流出したとします。
その時点では何も起こらなくても、後日、その企業を装ったキャンペーン案内や、会員情報の更新を求めるメールが送られてくるかもしれません。
受信者が過去に利用したことのある企業名を見れば、警戒心が薄れる可能性もあります。
そのため、情報漏えいの対象になった方は、企業の発表を確認した後も、一定期間は関連する不審な連絡に注意することが望まれます。
企業からの通知は内容をよく確認する
個人情報保護委員会は、一定の要件に該当する個人データの漏えいなどについて、事業者による報告や本人への通知を求めています。
通知を受け取った場合は、何の情報が対象になったのか、どのような二次被害が考えられるのか、企業がどのような対応を案内しているのかを確認しましょう。
ただし、情報漏えいの発表に便乗した偽メールが送られる可能性もあります。
メールに記載されたリンクをすぐに押すのではなく、普段から利用している公式アプリや、自分で検索して確認した公式サイトから情報を確かめる方法が安全です。
個人が今すぐできること
特にパスワードの使い回しは注意したいところです。
一つのサービスからIDとパスワードが流出した場合、攻撃者が同じ組み合わせを別のサービスでも試す可能性があります。
これを防ぐためには、サービスごとに異なるパスワードを使用し、可能であればパスキーなどの認証方法を活用することが有効です。
「情報が漏れたかもしれない」ときの考え方
不審なメールを受け取っただけで、必ずしも自分の情報が流出したとは限りません。
反対に、不審なメールが届いていないからといって、情報漏えいの影響を受けていないとも言い切れません。
重要なのは、憶測だけで判断しないことです。
利用している企業の公式発表を確認し、対象となった情報や推奨される対応を把握したうえで、必要な対策を進めてください。
💡もし不審なリンクを開いてしまったら、どうすればよいのか
情報漏えいに便乗した偽メールやSMSは、注意していても本物と見分けることが難しい場合があります。実際に利用している企業の名前や、自分の氏名が記載されていれば、疑うことなくリンクを開いてしまう方もいるでしょう。
ここで大切なのは、リンクを開いたことと、IDやパスワードを入力したこと、さらに不審なアプリをインストールしたことでは、確認すべき内容が異なるという点です。
例えば、偽サイトを開いただけで、何も入力せず、ファイルのダウンロードやアプリのインストールもしていない場合には、まず画面を閉じ、ブラウザーや端末に不審な動作がないか確認してください。ただし、リンクを開いただけなら絶対に安全というわけではなく、端末やブラウザーの脆弱性が悪用される可能性もあるため、必要に応じてセキュリティー対策ソフトによる確認や更新状況の点検も行いましょう。
一方、偽サイトにパスワードを入力してしまった場合は、対応を急ぐ必要があります。
まず、メールやSMSに記載されたリンクからではなく、正規のアプリや公式サイトに直接アクセスし、該当するアカウントのパスワードを変更してください。同じパスワードを別のサービスでも使用している場合は、そちらも変更し、不審なログイン履歴や登録情報の変更がないか確認することが大切です。
すでに第三者がログインしている可能性も考えられるため、サービスに全端末からログアウトする機能があれば、その利用も検討しましょう。
クレジットカード番号やセキュリティーコードを入力した場合には、カード会社へ速やかに連絡し、不正利用の有無や利用停止、再発行の必要性について案内を受けてください。銀行口座に関する認証情報を入力した場合も、金融機関の正規窓口へ相談することが重要です。
また、不審なアプリをインストールした場合や、端末の遠隔操作を許可してしまった場合には、単純なパスワード変更だけでは十分とは限りません。端末の状態を確認し、必要に応じてネットワークから切り離したうえで、専門家やサービス提供元へ相談してください。
企業を装った電話にも注意が必要になる
情報漏えい後の二次被害は、メールやSMSだけで発生するとは限りません。
例えば、ある通販サイトで顧客情報の漏えいが公表された後、その企業の担当者を名乗る人物から「お客様の情報が流出したため、本人確認が必要です」という電話がかかってくる場面を考えてみましょう。
電話の相手が自分の名前や住所、過去に利用したサービスを知っていた場合、本物の担当者だと思ってしまうかもしれません。しかし、相手が個人情報を知っているという事実だけでは、正規の企業からの連絡であることを証明できません。
特に、電話口でワンタイムパスワードを尋ねたり、銀行口座への送金を求めたり、遠隔操作アプリのインストールを指示したりする場合は、慎重な対応が必要です。
不審に感じた場合は、その場で手続きを進めず、一度電話を切り、自分で確認した企業の公式窓口へ問い合わせる方法が考えられます。
また、電話番号の表示だけで相手を信用しないことも大切です。発信者番号が偽装される場合もあるため、表示された番号が実在する企業の番号と一致していても、それだけで安全だとは判断できません。
企業の従業員が狙われる場合もある
情報漏えいによって危険にさらされるのは、一般の消費者だけではありません。
企業の従業員名簿やメールアドレス、部署名、取引先とのやり取りなどが外部に流出した場合、それらの情報を利用して、特定の従業員を狙った不審な連絡が送られる可能性があります。
例えば、経理担当者に対して、取引先の担当者を装ったメールが届き、「今月から振込先の銀行口座が変更になりました」と案内されたとします。
メールの署名や担当者名が正確で、実際に取引している企業名まで記載されていれば、通常の業務連絡と勘違いしてしまうかもしれません。
しかし、こうした振込先変更の連絡をメールだけで受け付けると、偽の口座へ送金してしまう危険性があります。
そのため、企業では振込先の変更や高額な支払いについて、メールとは別の方法で確認する仕組みを整えておくことが望まれます。
例えば、以前から把握している取引先の電話番号へ連絡し、担当者に直接確認する方法があります。メールに新しく記載された電話番号をそのまま使うのではなく、既存の契約書や取引先台帳など、信頼できる情報から連絡先を確認することが重要です。
また、経営者や役員の名前を使った緊急の送金指示についても、通常の承認手続きを省略しない運用が求められます。
情報漏えいを公表した企業にも、その後の対応が求められる
企業が情報漏えいを公表した場合、その時点で対応がすべて終了するわけではありません。
例えば、当初は氏名とメールアドレスだけが流出したと説明していたものの、その後の調査によって、住所や購入履歴も対象になっていたことが判明する場合があります。
このようなとき、企業は新たに確認された事実を整理し、必要に応じて対象者への追加説明や注意喚起を行うことが求められます。
さらに、流出した情報を利用したとみられる不審なメールや電話について問い合わせが寄せられた場合には、内容を記録し、同様の事案が発生していないかを確認することも役立つでしょう。
ただし、不審な連絡が届いたという事実だけで、特定の情報漏えいが原因だと断定することはできません。関連性を判断するには、実際に流出した情報や攻撃の特徴などを慎重に調べる必要があります。
企業が注意喚起を行う際にも、「確認された事実」と「想定される危険性」を分けて説明することが大切です。
また、顧客向けの問い合わせ窓口を設ける場合は、担当者によって説明内容が食い違わないよう、対応方針や案内内容を社内で共有しておく必要があります。
情報漏えい後の注意喚起は、具体的でなければ伝わらない
企業の発表で「不審なメールにご注意ください」という文章を見かけることがあります。
もちろん、注意を促すこと自体には意味がありますが、利用者の立場から考えると、それだけでは何に気をつければよいのか判断しにくい場合があります。
例えば、流出した情報にメールアドレスと購入履歴が含まれているのであれば、過去の注文を装った偽メールが届く可能性について説明することが考えられます。
IDやパスワードが流出した場合には、該当するサービスの認証情報を変更する必要性に加え、同じパスワードを使用している別のサービスについても確認するよう案内できます。
また、カード情報が対象となった場合には、カード会社への相談方法や利用明細の確認について説明することも重要でしょう。
こうした案内は、利用者が自分の状況に合わせて行動するための手掛かりになります。
反対に、流出していない情報まで含めて危険性を大きく伝えてしまうと、不必要な混乱を招くおそれもあります。
そのため、企業には調査で判明した内容を正確に整理し、利用者が実際に取るべき行動をわかりやすく示す姿勢が求められます。
被害の第2波を防ぐために、企業と利用者ができること
ここまで見てきたように、情報漏えいによる被害は、最初の不正アクセスだけで終わるとは限りません。
流出した情報が別の犯罪に利用されれば、企業がシステムを復旧した後にも、顧客や取引先、従業員が影響を受ける可能性があります。
ただし、情報が流出したからといって、必ず二次被害が発生するわけではありません。重要なのは、流出した情報の内容を把握し、考えられる危険性に応じて、必要な対策を選ぶことです。
利用者であれば、正規の連絡先から情報を確認すること、パスワードの使い回しを見直すこと、不審な認証要求や金銭の支払い指示に応じないことなどが、具体的な対策になります。
企業であれば、影響を受けた情報の調査、対象者への適切な説明、問い合わせへの対応、関係機関との連携、再発防止策の実施などを、状況に応じて進めていく必要があります。
そして、情報漏えい後の対応では、企業がどれほど早く復旧したかという点だけでなく、被害を受けた可能性のある人たちに、どれだけ正確で役立つ情報を届けられたかという点も重要になります。
CBS│企業ブランディング支援™では、企業の信用を守るためには、情報を漏えいさせないための対策と同時に、万が一の事故が発生した後も、顧客や取引先の不安と向き合い、責任ある対応を続けることが欠かせないと考えています。
サイバー攻撃の手法が変化するなかで、すべての危険を完全になくすことは容易ではありません。それでも、正確な情報を確認し、必要な対策を積み重ねることで、被害を受ける可能性や、その後の影響を減らすことはできます。
情報漏えいのニュースを見たときには、流出件数や被害金額だけでなく、その情報が今後どのように悪用される可能性があるのか、そして自分や自社にどのような備えが必要なのかという視点からも、考えてみてください。
🚨 情報漏えいが判明したら
どこへ連絡すればよい?
個人・企業のための公式相談窓口13選
利用している企業から 「個人情報が漏えいした可能性があります」 という通知が届いた場合、 どこへ相談すればよいのか迷う方もいるでしょう。 連絡先は、流出した情報の種類や、 実際に被害が発生しているかによって異なります。 ここでは、個人と企業が確認しておきたい 公式窓口をまとめました。
🛡️ 慌てず、正しい窓口へ。
状況に合った相談先を確認し、
必要な対策を一つずつ進めましょう。
01|情報漏えいを公表した企業の相談窓口
まずは通知を出した企業の公式サイトで、 専用問い合わせ窓口を確認しましょう。 自分の情報が対象か、流出した情報の種類、 企業が案内する対策などを確認します。 偽の通知に注意し、メール内のリンクではなく、 普段から利用している公式サイトから確認してください。
連絡先:該当企業の公式サイトに掲載された窓口
02|消費者ホットライン
情報漏えいの通知を受けて不安がある場合や、 個人情報を利用した不審な勧誘、 消費者トラブルなどについて相談できます。 身近な消費生活相談窓口につながります。
☎ 188(いやや!)
消費者庁の公式案内を見る03|警察相談専用電話
流出情報を悪用した詐欺電話や、 不正ログイン、金銭被害などが疑われる場合の相談先です。 サイバー犯罪に関する相談は、 警察庁のオンライン窓口からも行えます。
☎ #9110
警察庁の相談窓口を見る04|個人情報保護委員会
企業による個人情報の取扱いに関する苦情や、 個人情報保護法の制度について相談できます。 個別事案の適法性・違法性を 判定する窓口ではない点に注意してください。
☎ 03-6457-9849
平日 9:30~17:30
05|IPA 情報セキュリティ安心相談窓口
不審なメールを開いてしまった、 偽サイトへ情報を入力した、 パソコンやスマートフォンのウイルス感染が 心配といった場合に、 一般的な技術的対処方法を相談できます。
☎ 03-5978-7509
メール:anshin@ipa.go.jp
06|金融庁 金融サービス利用者相談室
金融機関からの情報流出や、 金融サービスに関するトラブルが 心配な場合の相談先です。 個別の口座停止や送金の取消しは、 利用している金融機関へ直接連絡してください。
☎ 0570-016811
IP電話:03-5251-6811
07|日本クレジット協会 消費者相談窓口
クレジットカード情報の流出や、 クレジット取引に関する不安について 相談できる窓口です。 身に覚えのない決済がある場合は、 カード発行会社へ速やかに連絡してください。
☎ 03-5645-3361
平日 10:00~12:00/13:00~16:00
08|利用している銀行・カード発行会社
口座情報やカード情報が流出し、 不正送金や不正決済が疑われる場合は、 相談機関への連絡より先に、 利用している金融機関の 不正利用・紛失盗難窓口へ連絡しましょう。 利用停止や再発行などの手続きを確認します。
連絡先:各金融機関・カード発行会社の公式窓口
09|違法・有害情報相談センター
氏名や住所などの個人情報が インターネット上に無断掲載されている場合、 削除依頼の方法や対応の進め方について 相談できる窓口です。 削除そのものを代行する窓口ではありません。
連絡方法:公式サイトの相談受付
違法・有害情報相談センター10|総務省 電気通信消費者相談センター
携帯電話会社やインターネット接続サービスなど、 電気通信サービスに関する 消費者トラブルの相談窓口です。 通信事業者の対応に関する相談などに利用できます。
☎ 03-5253-5900
平日 9:30~12:00/13:00~17:00
11|個人情報保護委員会 漏えい等報告
企業で個人データの漏えい等が発生し、 法令上の報告義務に該当する場合は、 所管する行政機関への報告が必要です。 個人情報保護委員会の公式ページで、 報告対象や期限、手続方法を確認できます。
連絡方法:公式サイトの漏えい等報告手続
漏えい等報告の公式案内を見る12|JPCERTコーディネーションセンター
不正アクセスやマルウェア感染など、 サイバーセキュリティー上の インシデントについて、 技術的な情報の受付や関係者間の調整を行う専門組織です。 犯罪捜査やシステム復旧の代行機関ではありません。
連絡方法:公式サイトのインシデント報告窓口
JPCERT/CC公式サイトを見る13|フィッシング対策協議会
情報漏えいに便乗した偽メールや、 企業を装うフィッシングサイトを 発見した場合に確認したい専門団体です。 フィッシングに関する情報提供や注意喚起、 報告窓口の案内を掲載しています。 個別の被害救済は警察や金融機関等へ相談してください。
連絡方法:公式サイトの報告案内
フィッシング対策協議会を見る⚠ 相談前に確認しておきたいこと
情報漏えいの通知を受け取っただけで、 すべての窓口へ連絡する必要はありません。 まずは通知元企業の公式発表を確認し、 不正決済ならカード会社、 犯罪被害なら警察、 技術的な不安ならIPAなど、 状況に応じて相談先を選びましょう。 緊急の事件・事故は110番へ連絡してください。
電話番号・受付時間・相談対象は変更される場合があります。 利用する際はリンク先の最新案内を確認してください。 また、メールに記載された電話番号やURLを 無条件に信用せず、公式サイトから確認しましょう。
企業が今すぐ見直すべき防御策
最初に確認したいのは自社のシステム
AIを悪用した攻撃への対策というと、高度な監視システムや専門的なセキュリティー製品を思い浮かべるかもしれません。
しかし、企業が最初に取り組むべきことは、現在どのようなシステムを利用しているのかを正確に把握することです。
例えば、会社のホームページを外部の制作会社に任せている場合、使用しているCMSやプラグイン、サーバーの管理者をすぐに答えられるでしょうか。
あるいは、社内のファイル共有サービスや顧客管理システムについて、誰が管理者権限を持ち、いつ更新されたのかを確認できるでしょうか。
こうした情報が整理されていない企業では、脆弱性が公表されても、自社に関係する問題なのか判断するまでに時間がかかることがあります。
資産管理台帳を作成する
情報システムの管理では、利用している機器やソフトウェアを一覧にすることが役立ちます。
専門的には「IT資産管理」などと呼ばれますが、最初から複雑な仕組みを用意する必要はありません。
例えば、表計算ソフトで次の情報を整理するところから始められます。
| 管理項目 | 確認する内容 |
|---|---|
| システム名 | ホームページ、顧客管理、会計など |
| 製品名・バージョン | 利用しているソフトウェアの種類と更新状況 |
| 管理担当者 | 社内担当者または外部委託先 |
| 公開範囲 | インターネットからアクセスできるか |
| 認証方法 | パスワード、多要素認証、パスキーなど |
| バックアップ | 保存場所、取得頻度、復元方法 |
| サポート期限 | 更新や修正プログラムが提供される期間 |
こうした一覧があれば、脆弱性に関する注意喚起が公表されたとき、対象となる製品を使用しているかどうかを確認しやすくなります。
更新していないソフトウェアを放置しない
ソフトウェアの脆弱性が見つかると、開発元から修正プログラムが提供される場合があります。
しかし、その修正プログラムを適用しなければ、問題が残ったままになることがあります。
例えば、企業のウェブサイトで使っているプラグインに脆弱性が見つかっても、更新作業が行われなければ、攻撃者に悪用される可能性があります。
更新作業には、既存システムとの互換性確認やバックアップが必要になる場合もあるため、すべてを無条件に即時更新すればよいというものではありません。
重要なのは、影響の大きさを確認し、必要な検証を行ったうえで、適切な時期に修正を適用することです。
多要素認証とパスキーを活用する
管理者アカウントの保護も、優先して見直したい項目です。
パスワードだけでログインできる状態では、パスワードが盗まれた場合に不正ログインされる危険性があります。
多要素認証は、パスワードに加えて、認証アプリなど別の要素を組み合わせることで、不正ログインの危険性を下げる仕組みです。
また、パスキーは、対応するサービスでパスワードに代わる認証方法として利用できます。
ただし、どの認証方法にも運用上の注意点があるため、導入後は管理者の登録状況や復旧手段も確認しておく必要があります。
外部に公開する必要のないシステムを見直す
企業の管理画面や社内システムの中には、インターネット上の誰もがアクセスできる必要のないものもあります。
そうしたシステムを外部に公開したままにしている場合、攻撃対象となる範囲が広がる可能性があります。
業務上の必要性を確認し、アクセス元の制限や適切な認証などを組み合わせることが大切です。
ただし、VPNなどの接続機器自体にも脆弱性が見つかることがあるため、導入しただけで安全になるわけではありません。
接続機器の更新状況やサポート期限も含めて管理する必要があります。
不正アクセスが疑われたらどうするか
不審な通信や管理者アカウントの異常を発見した場合、最初に行うべきことは、状況を記録しながら被害の拡大を防ぐことです。
慌てて関係する機器をすべて初期化してしまうと、原因究明に必要な記録が失われる場合があります。
また、侵害された可能性のあるシステムを、そのまま使い続けることも危険です。
対応は状況によって異なりますが、基本的には次の順序で進めます。
- 責任者と情報システム担当者へ速やかに連絡する
- 不審な通信やアカウントの利用状況を確認する
- 必要に応じて外部接続やアカウントを制限する
- ログなどの調査に必要な情報を保全する
- 専門家と協力して侵入経路や影響範囲を調査する
- 個人情報の漏えいが疑われる場合は報告・通知義務を確認する
- 原因を修正し、安全性を確認してから復旧する
個人情報保護委員会への報告も確認する
個人情報保護委員会は、報告義務の対象となる漏えい等について、発覚後速やかな速報と、その後の確報を求めています。
公式案内では、速報は発覚からおおむね3~5日以内、確報は原則30日以内、不正な目的によるおそれがある場合は60日以内とされています。
ただし、すべての事案に同じ義務が発生するわけではありません。
漏えいした情報の内容や件数、事案の性質などによって判断が必要になるため、実際に被害が疑われる場合は、個人情報保護委員会の案内や専門家の助言を確認してください。
取引先や委託先との連携も欠かせない
企業の情報は、自社のシステムだけで管理されているとは限りません。
通販サイトの運営、顧客管理、決済処理、メール配信などを外部事業者へ委託している場合、委託先のセキュリティー対策も重要になります。
IPAの2026年の脅威ランキングでは、「サプライチェーンや委託先を狙った攻撃」が組織向けの第2位に入っています。
自社の管理が適切でも、取引先や委託先を経由して被害が広がる可能性があるということです。
契約時には、情報の管理方法だけでなく、事故が発生した際の連絡体制や調査への協力範囲なども確認しておくとよいでしょう。
委託先で情報漏えいが発生した場合、企業は何を確認すべきか
例えば、自社の顧客情報を管理している外部サービスで不正アクセスが発生したという連絡を受けた場合、まず確認したいのは、自社が預けている情報が実際に影響を受けているかどうかです。
委託先から「不正アクセスを確認しました」という連絡が届いても、その時点では被害範囲が確定していないこともあります。そこで、対象となったシステム、保存されていた情報の種類、外部への流出の有無、調査の進捗、今後の報告予定などを確認し、自社として必要な対応を判断していきます。
特に注意したいのは、委託先が調査を進めているからといって、自社の対応まで止めてしまうことです。
顧客情報の取扱いについて自社が責任を負う立場にある場合、委託先の調査結果を待つだけではなく、個人情報保護委員会への報告義務や本人への通知の必要性、取引先への連絡などを並行して検討しなければならない場合があります。
また、契約書に事故発生時の報告期限や連絡方法が定められている場合は、その内容も確認してください。委託先からの第一報が遅れると、自社が顧客へ説明する時期や、被害を防ぐための判断にも影響するためです。
経営者が判断すべきことと、専門担当者に任せることを分ける
サイバー攻撃が発生した際、技術的な調査を情報システム担当者や専門業者に任せることはできますが、企業としてどのように対応するかという判断まで、すべてを任せられるわけではありません。
例えば、被害を受けたサービスを一時停止する場合、営業活動や顧客対応にどの程度の影響が出るのかを考える必要があります。反対に、業務を優先して危険性のあるシステムを稼働させ続ければ、被害が拡大する可能性も否定できません。
このような場面では、技術担当者が確認した事実と、経営者が判断すべき事項を分けて整理すると、対応を進めやすくなります。
技術担当者は、侵入された可能性のあるシステム、確認できた不審な通信、利用停止が必要な機器、復旧に必要な作業などを報告します。一方、経営者は、その情報を踏まえて事業継続の方法や顧客への対応、外部専門家への依頼、必要な費用の確保などを判断します。
ここで大切なのは、調査中の情報を確定した事実として扱わないことです。
「情報が流出した可能性がある」という段階と、「流出したことが確認された」という段階では、説明できる内容が異なります。社内で情報を共有する際にも、確認済みの事実、調査中の事項、今後の対応予定を区別しておくことが、誤った判断を防ぐことにつながります。
顧客や取引先への説明は、何をどこまで伝えるべきか
企業にとって、サイバー攻撃による損害は、システムの停止や復旧費用だけではありません。顧客が自分の情報を安心して預けられるのか、取引先が今後も業務を任せられるのかという、企業への信頼にも関係してきます。
そのため、情報漏えいなどの事故が発生した際には、技術的な対処と同時に、関係者へどのような説明を行うかを考える必要があります。
例えば、顧客情報の漏えいが確認された場合には、対象となる情報の種類、発生した事案の概要、現時点で確認できている影響、顧客にお願いしたい対応、問い合わせ先などを整理して伝えることが考えられます。
ただし、調査が完了していない段階で「二次被害はありません」「すべての安全性を確認しました」と断定することは避けたいところです。
後から新たな事実が判明した場合、最初の説明との食い違いが生じ、企業への不信感を招くおそれがあるためです。
一方で、情報がすべて確定するまで説明を先延ばしにすることが適切とは限りません。法令上の通知義務や被害拡大防止の必要性を踏まえ、確認できている内容を適切な時期に伝え、その後の調査結果に応じて情報を更新していくことが求められます。
事故が起きていない今だからこそ、確認しておきたいこと
ここまで紹介してきた対策は、大規模な企業だけに必要なものではありません。
従業員が数人の会社であっても、ホームページ、業務用メール、会計ソフト、オンラインストレージ、顧客管理サービスなどを利用していれば、それぞれが情報を守るための管理対象になります。
例えば、会社の代表者だけが管理画面のパスワードを知っている場合、その人が不在のときに緊急対応できないかもしれません。反対に、退職した従業員のアカウントが残っていれば、不要なアクセス権限が維持されている可能性があります。
こうした問題は、必ずしも高額なセキュリティー製品を購入しなければ改善できないものではありません。
まずは、誰がどのシステムを管理しているのか、重要なデータはどこに保存されているのか、管理者アカウントには適切な認証が設定されているのか、バックアップから実際に復元できるのかを確認することから始められます。
さらに、社内で不審なメールやログイン通知を発見したとき、誰に報告するのかを決めておくことも役立ちます。連絡先が明確であれば、従業員が異常に気づいた際、担当者を探して時間を費やすことを減らせるでしょう。
そして、一度対策を整えたら終わりではなく、担当者の変更、新しいサービスの導入、ソフトウェアの更新、委託先との契約変更などに合わせて見直していくことが必要です。
AIを悪用したサイバー攻撃への備えというと、どうしても最新の技術に目が向きがちです。しかし、実際に企業の情報を守るためには、管理しているシステムを把握し、不要な権限を整理し、更新状況を確認し、事故が起きた際に対応できる体制を整えることが土台になります。
CBS│企業ブランディング支援™では、企業のブランド価値を守ることは、商品やサービスの魅力を伝えることだけではなく、顧客や取引先から預かった信頼を守り続けることでもあると考えています。
サイバー攻撃を完全に防げると約束できる対策はありません。それでも、被害を受ける可能性を減らし、万が一の際に被害を抑え、適切な説明と復旧につなげるために、企業が今から取り組めることは数多くあります。
まずは自社の管理者アカウント、利用中のシステム、バックアップ、委託先との連絡体制を一つずつ確認することから始めてみてはいかがでしょうか。
AI時代に暮らしと企業を守るには
サイバー攻撃は特別な人だけの問題ではない
ここまで、AIを悪用したサイバー攻撃の動きと、情報漏えい後に発生する可能性のある二次被害について確認してきました。
世界規模で不審なサーバーが見つかり、AIを利用した脆弱性探索の悪用が確認されているという状況は、企業の情報システム担当者だけが知っていればよい問題ではありません。
私たちの生活には、通販、銀行、行政手続き、医療機関の予約、公共料金の支払いなど、インターネットを利用する場面が数多くあります。
その便利さを支えているのが、企業や組織のシステムです。
どこかで情報が流出すれば、その影響が利用者へ及ぶ可能性もあります。
だからこそ、企業が守るべき情報と、個人が自分で守るべき情報を、別々の問題として考えないことが大切です。
個人が優先して確認したいこと
まずは、自分が普段利用しているサービスのログイン方法を確認してみてください。
長年同じパスワードを使っているサービスはないでしょうか。
また、使わなくなったサービスに、住所やカード情報などが登録されたままになっていないでしょうか。
すべてを一度に見直すのは大変かもしれませんが、金融機関、メール、通販サイトなど、重要な情報を扱うサービスから確認すると進めやすくなります。
特にメールアカウントは、ほかのサービスのパスワード再設定に使われることがあるため、適切に保護する必要があります。
不審な連絡を受け取った場合の確認方法
例えば、普段利用している銀行を名乗るSMSが届き、「口座の利用を制限しました」と書かれていたとします。
驚いて記載されたリンクを押したくなるかもしれません。
しかし、そのリンク先が本物の銀行のサイトである保証はありません。
こうした場合は、SMSから操作するのではなく、普段利用している公式アプリや、確認済みの公式サイトから状況を調べましょう。
もしログイン情報を入力してしまった場合は、正規のサービスからパスワードの変更などを行い、必要に応じて金融機関へ連絡してください。
カード情報を入力した場合も、カード会社へ相談することが大切です。
企業の経営者が考えておきたいこと
中小企業では、専任の情報システム担当者を置くことが難しい場合もあります。
日々の営業や顧客対応を優先する中で、システムの更新やセキュリティー点検が後回しになっている企業もあるでしょう。
しかし、情報漏えいが発生すれば、顧客への説明、取引先との調整、原因調査、システム復旧など、通常業務とは別の対応が必要になります。
被害の内容によっては、営業活動や企業の信用にも影響する可能性があります。
そのため、セキュリティー対策はIT担当者だけの仕事ではなく、経営上の課題として考える必要があります。
最初から高額な設備を導入することだけが解決策ではありません。
管理しているシステムを把握し、更新状況を確認し、管理者権限を適切に設定するなど、基本的な対策から取り組むことができます。
企業と個人が確認したい対策一覧
| 対象 | 優先したい対策 | 目的 |
|---|---|---|
| 個人 | パスワードの使い回しをやめる | 不正ログインの危険性を下げる |
| 個人 | パスキー・多要素認証を利用する | アカウントを保護する |
| 個人 | 不審なメールやSMSを確認する | フィッシング被害を防ぐ |
| 企業 | ソフトウェアの更新状況を管理する | 既知の脆弱性への対策 |
| 企業 | 管理者権限と公開範囲を見直す | 不正アクセスの機会を減らす |
| 企業 | ログの保存と監視体制を整える | 異常の早期発見 |
| 企業 | バックアップと復旧手順を確認する | 被害発生後の事業継続 |
| 企業 | 委託先との連絡体制を整える | 被害拡大と対応の遅れを防ぐ |
公的機関の情報を継続して確認する
サイバーセキュリティーの世界では、新しい脆弱性や攻撃手法が次々と公表されます。
一度対策を行ったからといって、その状態が永久に安全であるとは限りません。
JPCERT/CCやIPAなどの公表情報を確認し、自社が利用している製品やサービスに関係する注意喚起が出ていないか、定期的に調べることが望まれます。
また、個人情報が流出した可能性がある場合は、個人情報保護委員会の案内も役立ちます。
今回の問題で最も伝えたいこと
2026年11月に明らかになったAI悪用のサイバー攻撃をめぐる動きは、私たちに新しい課題を突きつけています。
AIは仕事や暮らしを便利にする一方、その能力が不正な目的に利用されれば、攻撃の効率化につながるおそれがあります。
そして、攻撃によって情報が流出した場合、その影響はシステムの復旧後も続く可能性があります。
だからといって、インターネットの利用を必要以上に恐れることはありません。
大切なのは、危険性を正しく理解し、信頼できる情報を確認しながら、自分の環境に合った対策を続けることです。
GUARD ON│暮らしを守る防犯ガイドでは、こうしたサイバー犯罪の動きについても、専門的な言葉だけで終わらせず、日常生活でどのように備えればよいのかという視点から考えていきます。
便利な技術を安心して使い続けるために、今できることから少しずつ見直していきましょう。
おわりに|アナログの価値を見直してみませんか?
今回、企業の情報漏えいやサイバー攻撃、そして情報が流出した後に発生する二次被害について詳しく取り上げてきましたが、最後に、私自身が最近強く感じていることを少しお話ししたいと思います。
これはあくまでも個人的な見解ですが、これからの社会では、デジタル化が進む一方で、紙に書き残す、書類として保管する、必要な情報を手元で管理するといった「アナログの価値」が、再び見直される時代が訪れるのではないかと感じています。
今の社会では、企業の顧客情報から契約書、取引記録、社内資料、個人の大切な思い出に至るまで、あらゆる情報がデータとして保存されるようになりました。検索すればすぐに見つかり、離れた場所からでも確認でき、必要な相手と瞬時に共有できる便利さは、もはや私たちの生活や仕事に欠かせないものになっています。
しかし、その便利さの裏側には、以前とは比較にならないほど大きなリスクが潜んでいるようにも思うのです。
便利になればなるほど、一度の攻撃で失うものも大きくなる
例えば、企業の重要な契約書や顧客情報、業務を継続するために欠かせない資料などを、すべてネットワークにつながったシステムだけで管理していたとしましょう。
もし、そのシステムがランサムウェアなどの攻撃を受け、保存していた情報を開けなくなったらどうなるでしょうか。顧客との取引履歴が確認できず、契約内容も分からず、日々の業務に必要な情報さえ取り出せなくなれば、企業活動そのものが停止してしまうおそれがあります。
さらに、近年はAI技術の進歩によって、偽のメールや音声、画像などを本物らしく作り出すことも容易になりつつあります。AIは本来、人間の仕事や暮らしを支えるための技術ですが、悪意を持つ人間がこれを利用すれば、従来以上に巧妙な攻撃へと発展する可能性も否定できません。
私は、こうした状況が今後さらに進んだとき、企業だけでなく、金融、医療、物流、行政など、社会を支えるさまざまな仕組みが同時に影響を受けるような事態が起こらないだろうかと心配しています。
もちろん、AIそのものが人間社会を攻撃するという話と、犯罪者などがAIを悪用して攻撃するという話は区別して考える必要があります。それでも、社会全体がデジタルシステムに大きく依存するほど、障害や攻撃が発生した際の影響が広範囲に及ぶことは、十分に考えておかなければならないでしょう。
大切な情報を、あえて紙に残しておくという選択
そこで、これから改めて考えたいのが、紙による情報の保存です。
例えば、企業であれば、事業を継続するために欠かせない連絡先、緊急時の対応手順、重要な契約関係の書類などを、必要に応じて紙でも保管しておく。個人であれば、災害時の家族の連絡先や保険関係の情報、大切な手続きに必要な書類などを整理し、停電や通信障害が起きても確認できるようにしておく方法です。
データとして保存しておけば、確かに便利です。しかし、紙に書き残した情報には、電源がなくても確認できる、インターネットに接続しなくても読めるという、デジタルとは異なる強みがあります。
もちろん、紙にも紛失や盗難、火災、水害、経年劣化といったリスクがあります。特に、顧客情報や機密情報を無制限に印刷して保管すれば、かえって情報漏えいの原因になりかねません。紙で残す場合にも、保管場所の施錠、閲覧できる人の制限、不要になった書類の適切な廃棄など、十分な管理が必要です。
それでも、すべてをデジタルだけに頼るのではなく、本当に必要な情報については、紙という別の方法でも残しておく。 その考え方には、これからの時代だからこその意味があるように感じています。
デジタルを否定するのではなく、頼り切らない仕組みをつくる
誤解のないようにお伝えしたいのですが、私は決して、デジタル化やAIの発展を否定しているわけではありません。
むしろ、AIを含めた新しい技術には、企業の生産性を高め、これまで解決できなかった課題を改善し、人々の暮らしを豊かにする大きな可能性があると考えています。
ただ、その便利さを十分に理解しているからこそ、万が一使えなくなったときのことも、同じくらい真剣に考える必要があるのではないでしょうか。
企業の情報管理であれば、日常業務では安全性を確保したデジタルシステムを活用しながら、重要なデータについてはネットワークから切り離したバックアップも用意する。そのうえで、緊急連絡網や復旧手順など、停止時に必要となる情報の一部を紙でも管理しておく方法が考えられます。
紙だけでは大量のデータを復旧できませんし、紙の保管がサイバー攻撃への万能な対策になるわけでもありません。しかし、デジタルとアナログの両方を適切に組み合わせることで、一方が使えなくなった際にも、もう一方が事業や生活を支える可能性があります。
企業の信用を守るために、本当に必要なこととは
CBS│企業ブランディング支援™では、企業のブランド価値や信用を守ることを大切なテーマとして情報を発信しています。
企業の信用というと、商品やサービスの品質、顧客対応、広告宣伝などを思い浮かべる方も多いかもしれません。しかし、情報漏えいやサイバー攻撃が身近な経営リスクとなった今、私は、何か問題が起きても事業を継続できること、そして大切な顧客や取引先との約束を守り続けられることも、企業ブランドを支える重要な要素だと考えています。
どれほど優れた商品を提供していても、情報管理が不十分で顧客に被害が及べば、長年積み重ねてきた信用が揺らぐ可能性があります。反対に、普段からリスクに備え、万が一の際にも誠実かつ迅速に対応できる企業は、その姿勢を通じて信頼を維持することにつながるでしょう。
そして、その備えは必ずしも最新のシステムを導入することだけではありません。
重要な連絡先を紙に書いて保管すること。必要な書類を整理しておくこと。デジタルシステムが使えない場合の業務手順を決めておくこと。こうした一見すると昔ながらの方法にも、企業や社会を守るための大切な役割があるのではないでしょうか。
これからの時代、アナログは「古いもの」ではなく「備えの一つ」になるのかもしれません。
デジタル化が進めば進むほど、あえて紙に残すことの意味が大きくなる。そんな、一見すると時代に逆行するような流れが、これから少しずつ生まれてくるような気がしてなりません。
何もかもを紙に戻す必要はありませんし、すべての情報を印刷して保管することが正解とも思いません。ただ、デジタルで保存するもの、紙でも残しておくもの、そして万が一に備えて別の場所へ安全に保管するものを、それぞれの重要性に応じて見直してみる価値はあるはずです。
便利な技術を積極的に取り入れながらも、その技術だけに依存しない社会をつくっていくこと。
それこそが、AIと共存するこれからの時代に、私たち一人ひとり、そして企業が考えていくべき課題の一つなのかもしれません。
「大切なものは、データだけでなく、必要に応じて紙にも残しておく。」
そんな小さな心がけが、いつか自分自身や家族、そして大切な企業を守ることにつながるかもしれませんね。
今回の記事が、情報漏えいへの備えだけでなく、日頃の情報管理のあり方を改めて考えるきっかけになれば幸いです。
CBS SPECIAL SELECTION
😊 デジタル時代だからこそ、
紙に残す安心を。
大切な予定や覚えておきたい情報を、 すべてデジタルだけで管理していませんか? 手書きの手帳やノートは、 電源やインターネットがなくても確認できる、 身近で取り入れやすいアナログの道具です。
✨ 今こそ見直したい、
手軽に始めるアナログ習慣!😊
高橋書店 2027年 手帳
リングダイアリー スリム
A5変型・黒 No.91
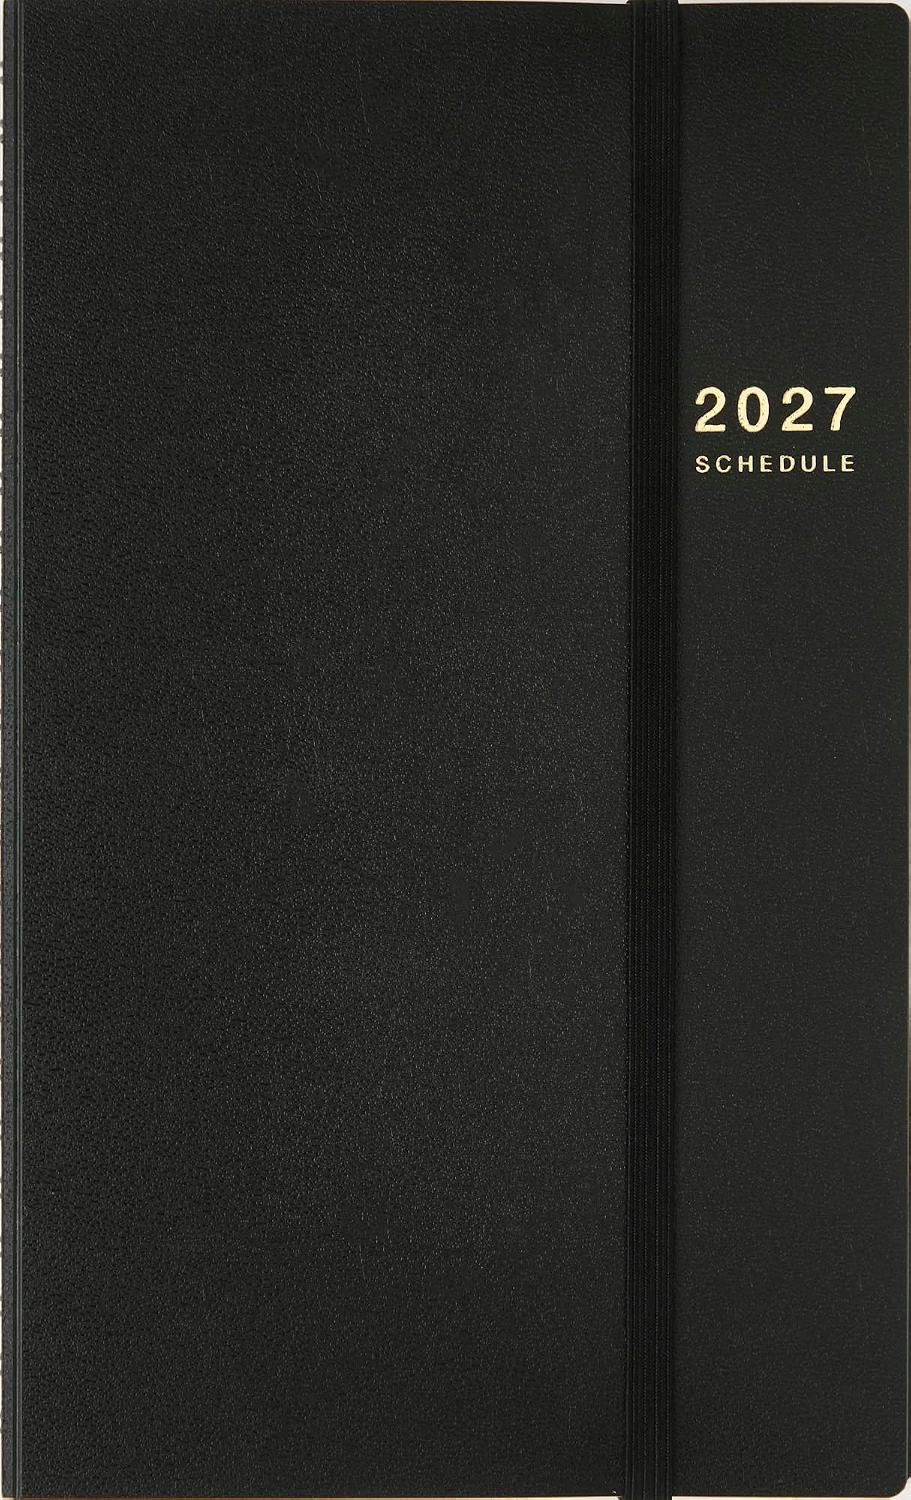
2026年12月から使える2027年版手帳。 予定とメモを一緒に書き込める 週間レフト式です。 大切な予定や仕事の記録を、 手書きで整理したい方におすすめです。
パスワードノート
パスワード・アドレス記録
手書き管理用ノート
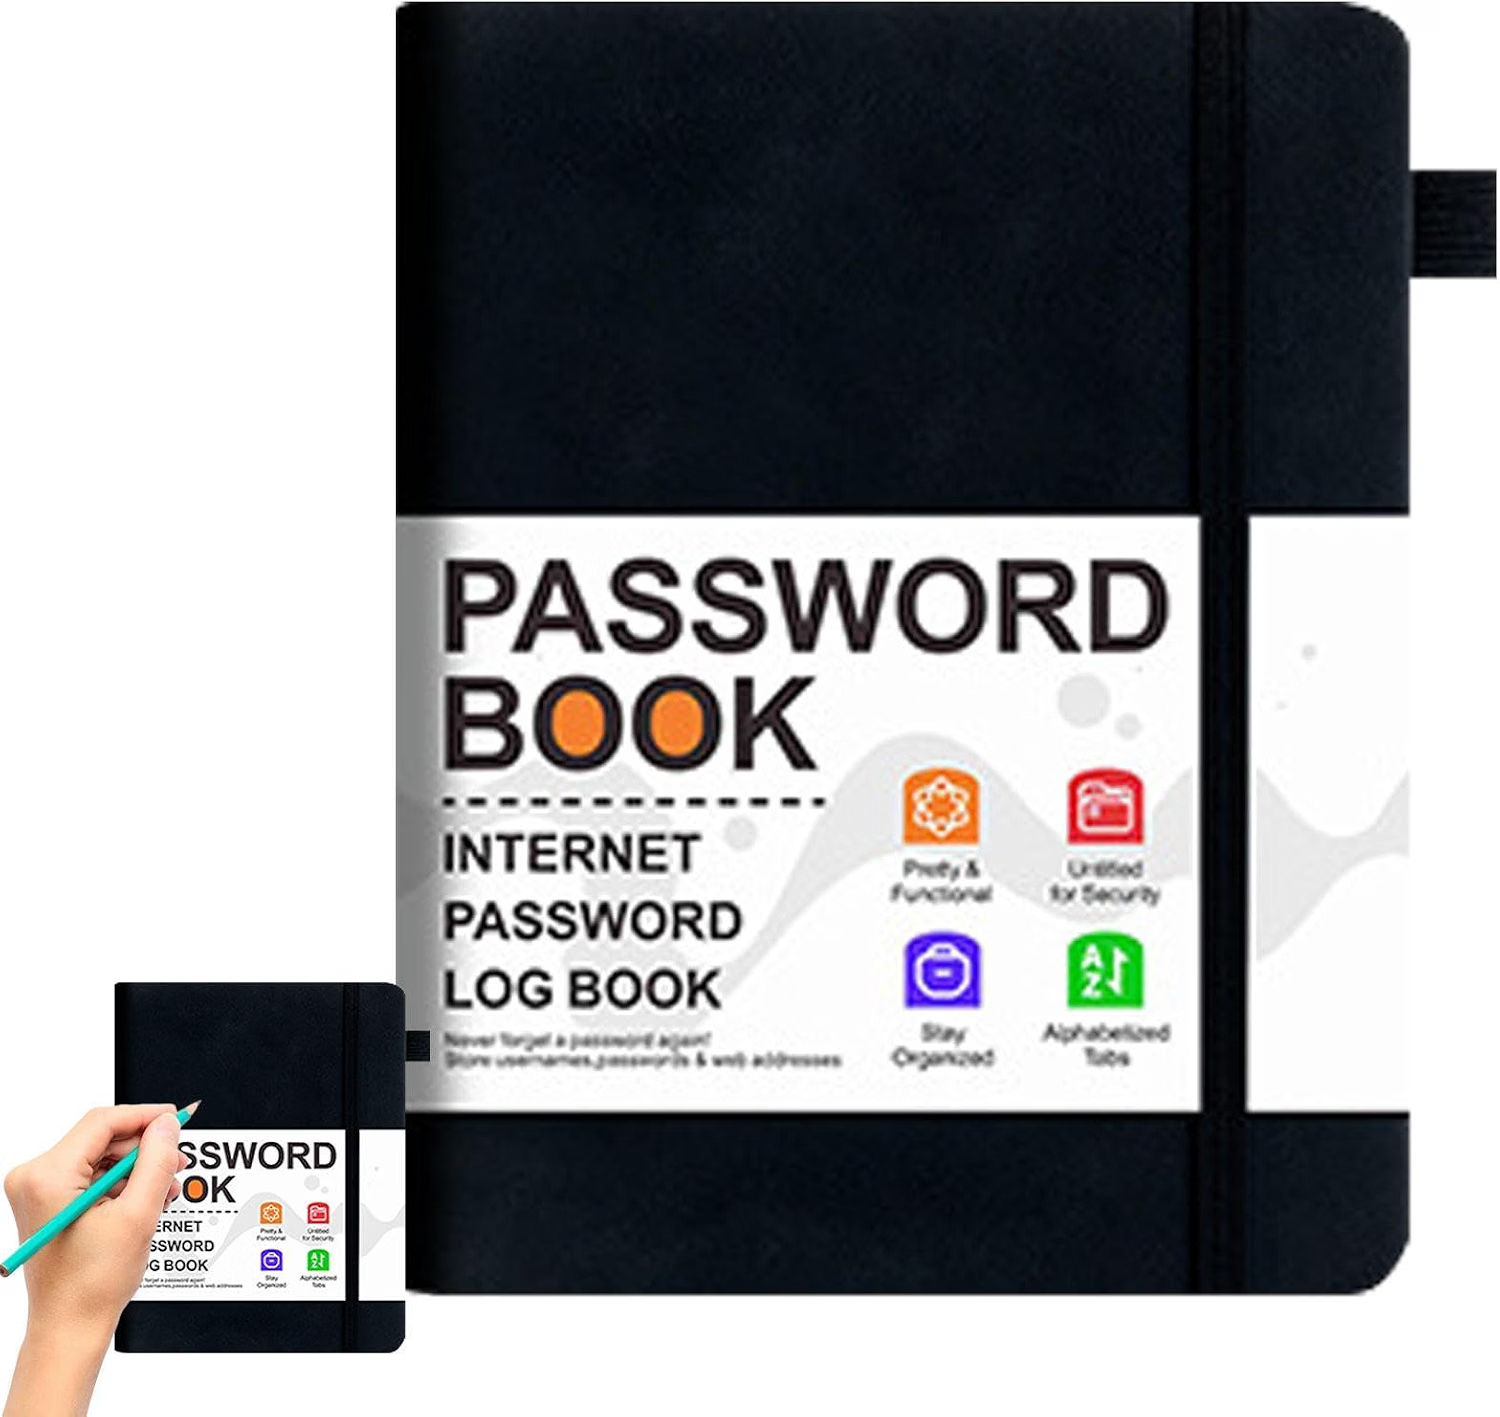
アカウント情報や連絡先を、 紙で整理したい方に便利なノート。 必要な情報を手元で確認でき、 デジタル管理を補う方法として 活用できます。
😊 デジタルの便利さを活用しながら、 紙に書いて残す習慣も取り入れてみませんか? 手帳とノートは、毎日の暮らしや仕事で 長く役立つ実用的なアイテムです。 新しい年の準備や情報整理を始めるこの機会に、 ぜひAmazonで詳細をチェックしてみてください!
※パスワードなどの機密情報を紙に記録する場合は、 紛失・盗難・のぞき見を防ぐため、 施錠できる場所で厳重に保管してください。 重要なアカウントにはパスキーや 多要素認証の利用もおすすめします。 商品の価格・在庫状況はAmazonの商品ページで ご確認ください。
※本ブロックにはAmazonアソシエイトの 広告リンクが含まれています。
公的機関などの関連情報
- JPCERT/CC|直近で相次いでいる国内組織における不正アクセスに関する注意喚起
- IPA|情報セキュリティ10大脅威 2026
- IPA|情報セキュリティ10大脅威 2026 プレス発表
- IPA|AIセキュリティ短信 2026年11月号
- 国家サイバー統括室など|AI性能の高度化を踏まえたサイバーセキュリティ対策の強化について
- 個人情報保護委員会|漏えい等の対応とお役立ち資料
- 個人情報保護委員会|個人情報保護法ガイドライン(通則編)
- JPCERT/CC|公式ウェブサイト
- IPA|情報セキュリティ
- 警察庁|サイバー警察局
※2026年11月15日時点の公表情報を基に構成しています。約1000台の不審サーバーに関する数値は11月14日の報道によるものであり、確認された攻撃試行と実際の侵入成功は区別する必要があります。
CBS│企業ブランディング支援™
企業の信用を守ることが、
ブランドの未来を守ることにつながる。
情報漏えいは、個人情報や機密情報が 外部に流出するだけで終わる問題ではありません。 その後に発生する不正利用や詐欺被害、 顧客・取引先からの信用低下など、 企業活動に長期的な影響を及ぼす可能性があります。
CBS│企業ブランディング支援™では、 企業のブランド価値を高めるための情報に加え、 サイバーセキュリティ対策、 情報漏えいへの備え、 経営上のリスク管理などについても、 経営者や企業担当者の方に向けて わかりやすく発信しています。
企業の信頼は、一度の取り組みだけで 築けるものではありません。 日々の適切な情報管理や、 万が一の際の誠実な対応を積み重ねることが、 顧客や取引先との長期的な関係につながります。 ぜひ、CBSのほかの記事も 企業経営や日々の業務にお役立てください。
ご意見・ご質問・各種お問い合わせを受け付けています
コメント